
01
Mengapa AppSec berkecepatan manusia gagal
Kode dirilis lebih cepat daripada siklus peninjauan, sementara model ofensif mutakhir merangkai dan mempersenjatai kerentanan dengan kecepatan mesin.
Kecepatan agentik, persetujuan manusia. Lihat Resolve secara langsung di Booth J37.
Lihat detail
Mengapa Agentic Security Akan Menentukan Era Pasca-Mythos dalam Keamanan Aplikasi
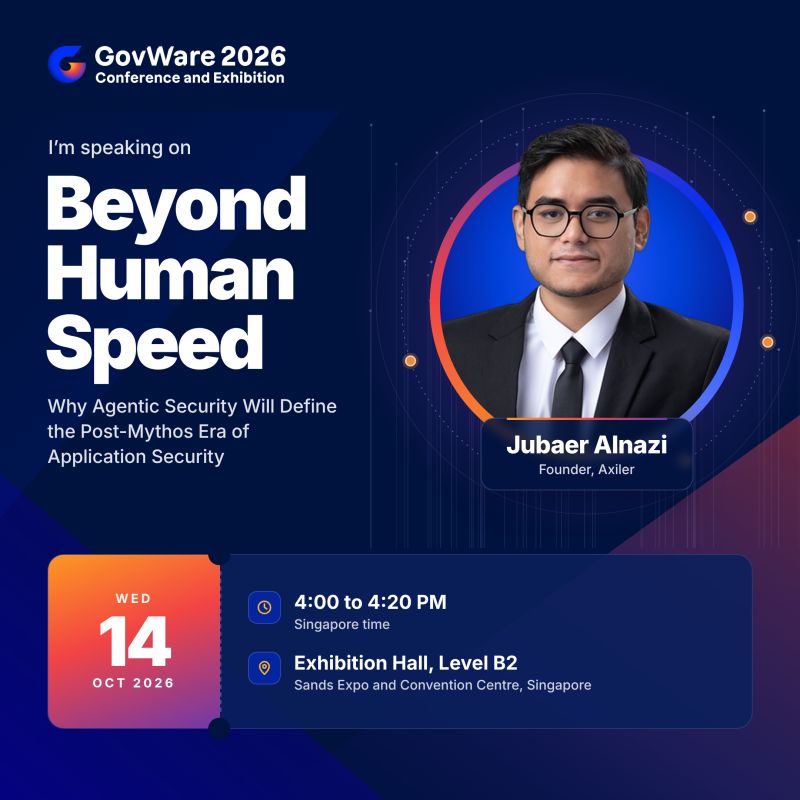
Informasi acara
Tentang sesi
Pengembangan berbasis AI dan model ofensif mutakhir sedang meruntuhkan pipeline AppSec tradisional. Ketika pembuatan kode mempercepat deployment melampaui siklus peninjauan berkecepatan manusia, penyerang otonom kini merangkai, mempersenjatai, dan mengeksploitasi kerentanan dengan kecepatan mesin, sehingga pemindaian konvensional, pentest berkala, dan triase manual menjadi sangat tidak memadai.
Sesi ini memperkenalkan Agentic Security: arsitektur pertahanan yang terus beradaptasi, di mana agen otonom berkolaborasi dalam penemuan, prioritisasi, Virtual Patching, dan remediasi secara real time. Berdasarkan riset kerentanan berskala besar di lebih dari 500 organisasi global, presentasi ini menunjukkan bagaimana tim pertahanan dapat mengatasi kelelahan peringatan, mengisolasi sinyal berakurasi tinggi, dan merespons secepat serangan.
Yang akan Anda dapatkan
Kode dirilis lebih cepat daripada siklus peninjauan, sementara model ofensif mutakhir merangkai dan mempersenjatai kerentanan dengan kecepatan mesin.
Agen otonom yang berkolaborasi dalam penemuan, prioritisasi, Virtual Patching, dan remediasi secara real time.
Pelajaran dari riset kerentanan berskala besar tentang mengurangi kelelahan peringatan dan mengisolasi sinyal berakurasi tinggi.
Pembicara
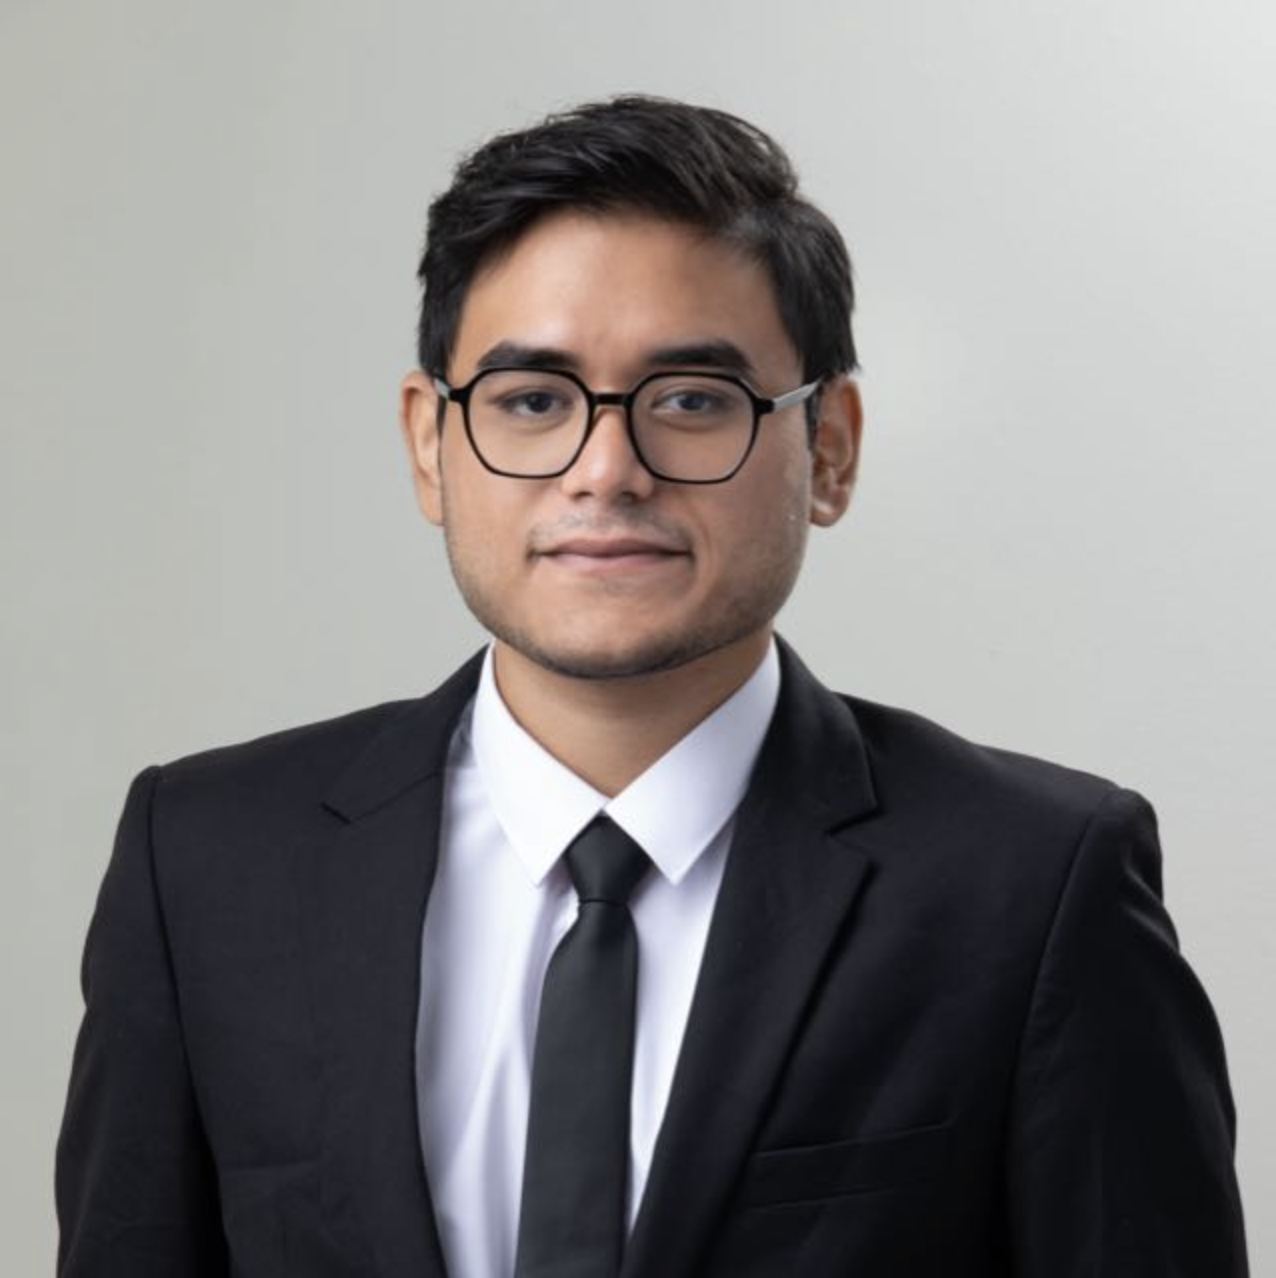
Pendiri & CEO, Axiler Pte Ltd
Dengan pengalaman satu dekade di bidang keamanan siber, Jubaer mendirikan Axiler untuk merintis masa depan keamanan aplikasi: pertahanan proaktif dan otomatis yang meminimalkan intervensi manual.
Ia telah menemukan kerentanan di lebih dari 500 perusahaan di seluruh dunia, termasuk perusahaan teknologi besar seperti Google, Facebook, Uber, dan Yahoo. Risetnya mencakup CVE-2023-23526, CVE-2023-27963, dan CVE-2024-23204, serta telah diakui oleh Forbes.
 Terhubung di LinkedIn
GovWare 2026 · 13–15 Oktober 2026
Saksikan modul agentik Athena dan Axiler Resolve mengorelasikan temuan menjadi satu antrean berperingkat secara langsung. Buka setiap hari pukul 09.00 – 17.00 SGT di Sands Expo & Convention Centre, Singapura.