GovWare 2026

Kecepatan agentik, persetujuan manusia. Lihat Resolve secara langsung di Booth J37.

13–15 Oct · Sands Expo, SingaporeLihat detail

AgenShift-left · Modul agentik

Agentic Code Analysis,dari pemindaian hingga perbaikan ter-merge

Pindai repositori untuk celah kode, secret yang bocor, CVE dependensi, dan miskonfigurasi IaC. Tinjau perbaikan yang disarankan AI, buat PR dengan satu klik, dan bagikan jalur keterjangkauan ke WAF, DAST, dan Resolve secara otomatis.

  • SAST
  • SCA
  • IaC
  • APK
  • Pemindaian image kontainer
Agentic Code Analysis · AlurContext → Axiler Resolve
Kode
Pindai
Tinjau perbaikan
Pull request
Jalur terjangkau
Resolve
Create PR
Rilis perbaikan dari tinjauan kode
Peta CWE
Konteks temuan siap kepatuhan
Secret
Deteksi dan cabut token yang bocor
Sinkron agen
Keterjangkauan dibagikan ke hilir

Kapabilitas

Apa yang dilakukan Agentic Code Analysis

SAST

Tinjau temuan dengan konteks CWE, lalu rilis perbaikannya sebagai PR

Setiap temuan dibuka dengan tingkat keparahan, pemetaan CWE dan OWASP, tingkat keyakinan, dampak, dan kemungkinan. Bandingkan kode rentan dengan perbaikan yang disarankan AI secara berdampingan, lalu buat pull request tanpa meninggalkan konsol SAST.

  • Metrik CWE, OWASP, dan risiko pada setiap temuan
  • Kode rentan vs kode yang disarankan dalam satu panel
  • Buat PR dari alur kerja tinjauan yang sama
Agentic Code Analysis · SASTContext → Axiler Resolve
Temuan
Pemetaan CWE
Saran perbaikan
Buat PR
Metrik risiko
Resolve
SCA

Prioritaskan CVE di seluruh pohon dependensi Anda

Ringkasan pemindaian merinci temuan kritis, tinggi, sedang, dan rendah secara sekilas. Filter berdasarkan paket, CVE, atau tingkat keparahan, lalu telusuri versi terpasang vs versi perbaikan untuk setiap dependensi yang rentan.

  • Ringkasan pemindaian dengan rincian keparahan
  • Cari berdasarkan paket, CVE, judul, atau file
  • Versi terpasang dan versi perbaikan di setiap baris
Agentic Code Analysis · SCAContext → Axiler Resolve
Manifest
Pindai CVE
Keparahan
Versi perbaikan
PR upgrade

SBOM

Petakan rantai pasok Anda dengan grafik dependensi interaktif

Hasilkan software bill of materials untuk setiap pemindaian. Jelajahi komponen, lisensi, dan kerentanan, lalu beralih ke force graph untuk melihat paket mana yang berada di jalur berisiko dalam pohon dependensi Anda.

  • 420+ komponen terkatalog per pemindaian
  • Node berkode warna sesuai tingkat keparahan
  • Seret, zoom, dan klik untuk detail komponen
Agentic Code Analysis · SBOMContext → Axiler Resolve
Repositori
SBOM
Komponen
Lisensi
Jalur berisiko

Compliance mapper

Petakan hasil pemindaian AppSec ke framework yang diminta auditor

Compliance Mapper merangkum temuan SAST Anda terhadap kontrol CIS, ISO 27001, OWASP Top 10, PCI DSS, dan SOC 2. Lihat tingkat kelulusan, kontrol yang gagal, dan di mana remediasi akan berdampak besar sebelum musim audit.

  • Tampilan CIS v8, ISO 27001, OWASP, PCI DSS v4, dan SOC 2
  • Jumlah lulus, gagal, dan total per framework
  • Kontrol gagal teratas tertaut ke temuan pemindaian
Agentic Code Analysis · Compliance mapperContext → Axiler Resolve
Temuan pindai
Compliance mapper
Framework
Kontrol gagal
Laporan audit

Tanpa integrasi

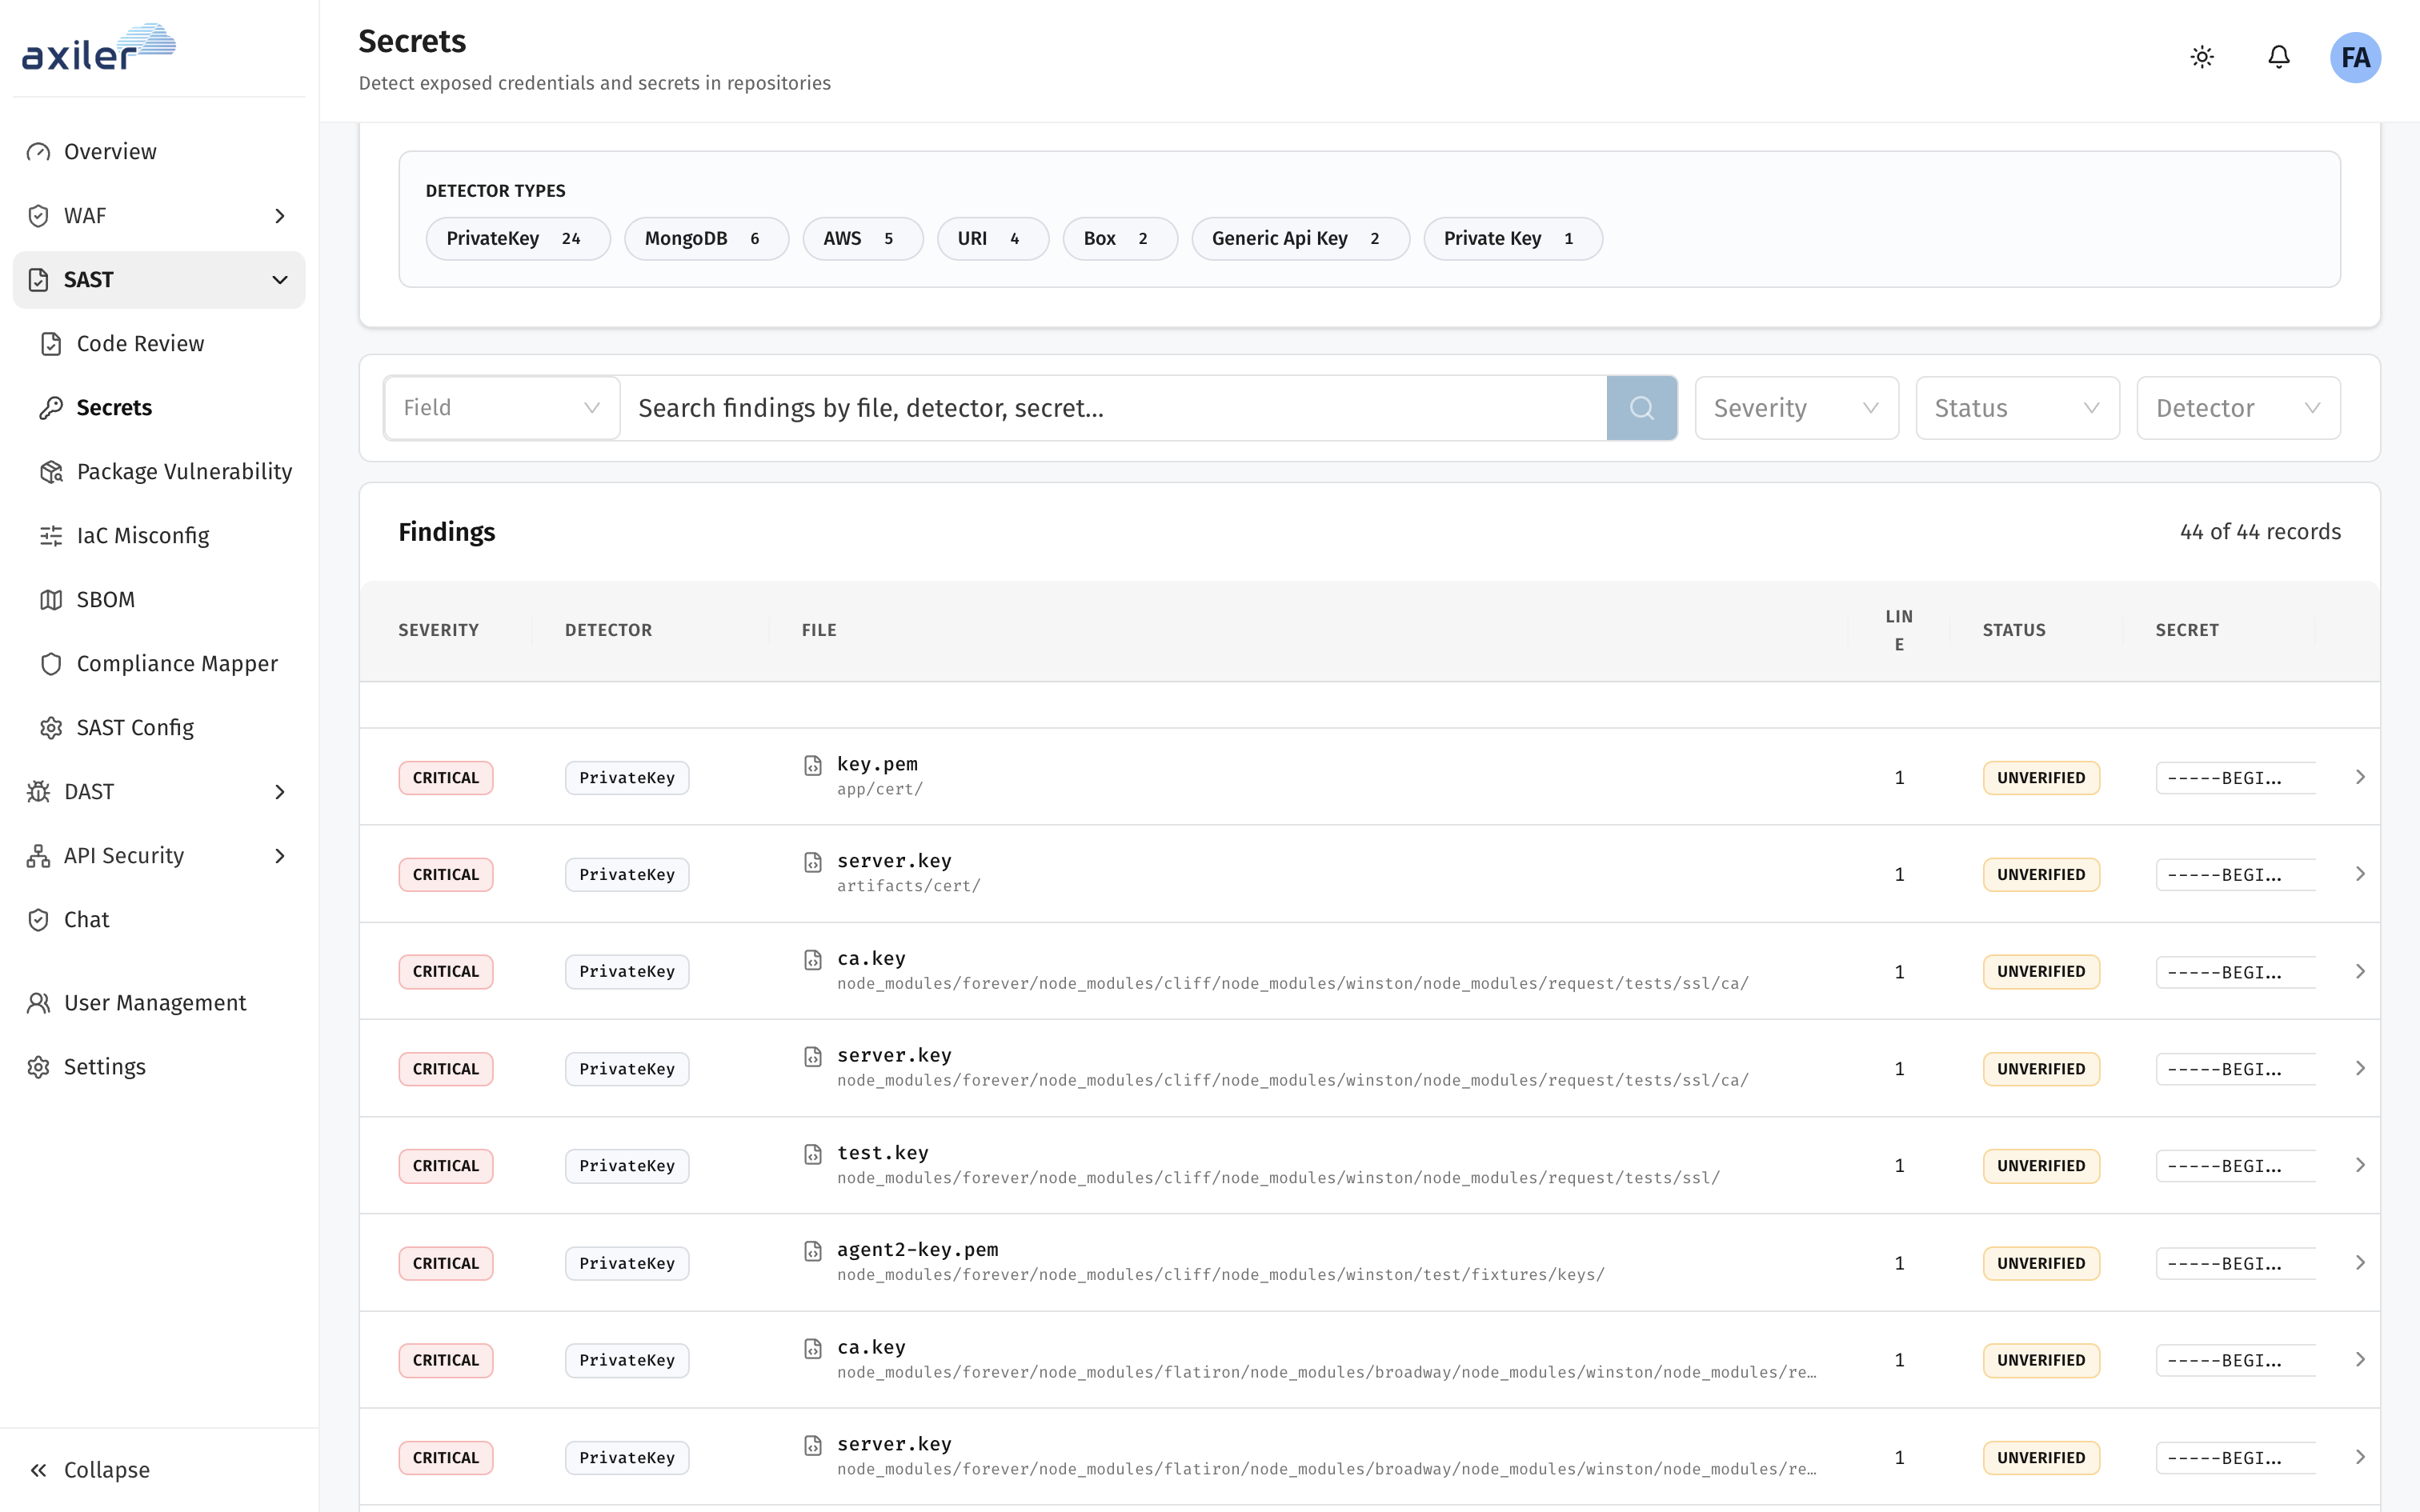
Deteksi secret

Cabut token yang bocor tanpa harus memasang alat lain

Saat Axiler menemukan kredensial yang terekspos di repositori Anda, Anda dapat mencabut token aktif langsung dari alur kerja Secrets. Tanpa integrasi konsol AWS, tanpa konektor vault, dan tanpa pengaturan tambahan.

  • Deteksi private key, kredensial cloud, URI database, dan token API
  • Cabut token yang disusupi dari platform, bukan dari alat terpisah
  • Filter berdasarkan jenis detektor, keparahan, dan status verifikasi

Detektor bawaan

  • PrivateKey
  • AWS
  • MongoDB
  • URI
  • Generic API Key
  • Box
Tabel temuan secret yang menampilkan detektor PrivateKey, MongoDB, AWS, dan URI dengan keparahan kritis dan status belum terverifikasi

Korelasi SAST + WAF

Ubah probe langsung menjadi investigasi tingkat kode

Hubungkan Agentic Code Analysis dengan Agentic WAF, dan serangan runtime menjadi tinjauan kode yang terprioritas. Telusuri probe hingga ke file yang relevan, tinjau perbaikan buatan AI, dan buka PR sementara virtual patch menjaga produksi tetap terlindungi.

Remediasi runtime

Virtual patch dan aturan WAF yang dihasilkan melindungi rute rentan selagi tim engineering meninjau perbaikan. Trafik tetap diblokir di edge sejak probe dikonfirmasi.

Remediasi kode

Agentic Code Analysis memetakan parameter serangan ke file sumber yang relevan, menampilkan kode rentan vs kode yang sudah diperbaiki, dan memungkinkan Anda membuat PR dari alur kerja terkorelasi yang sama.

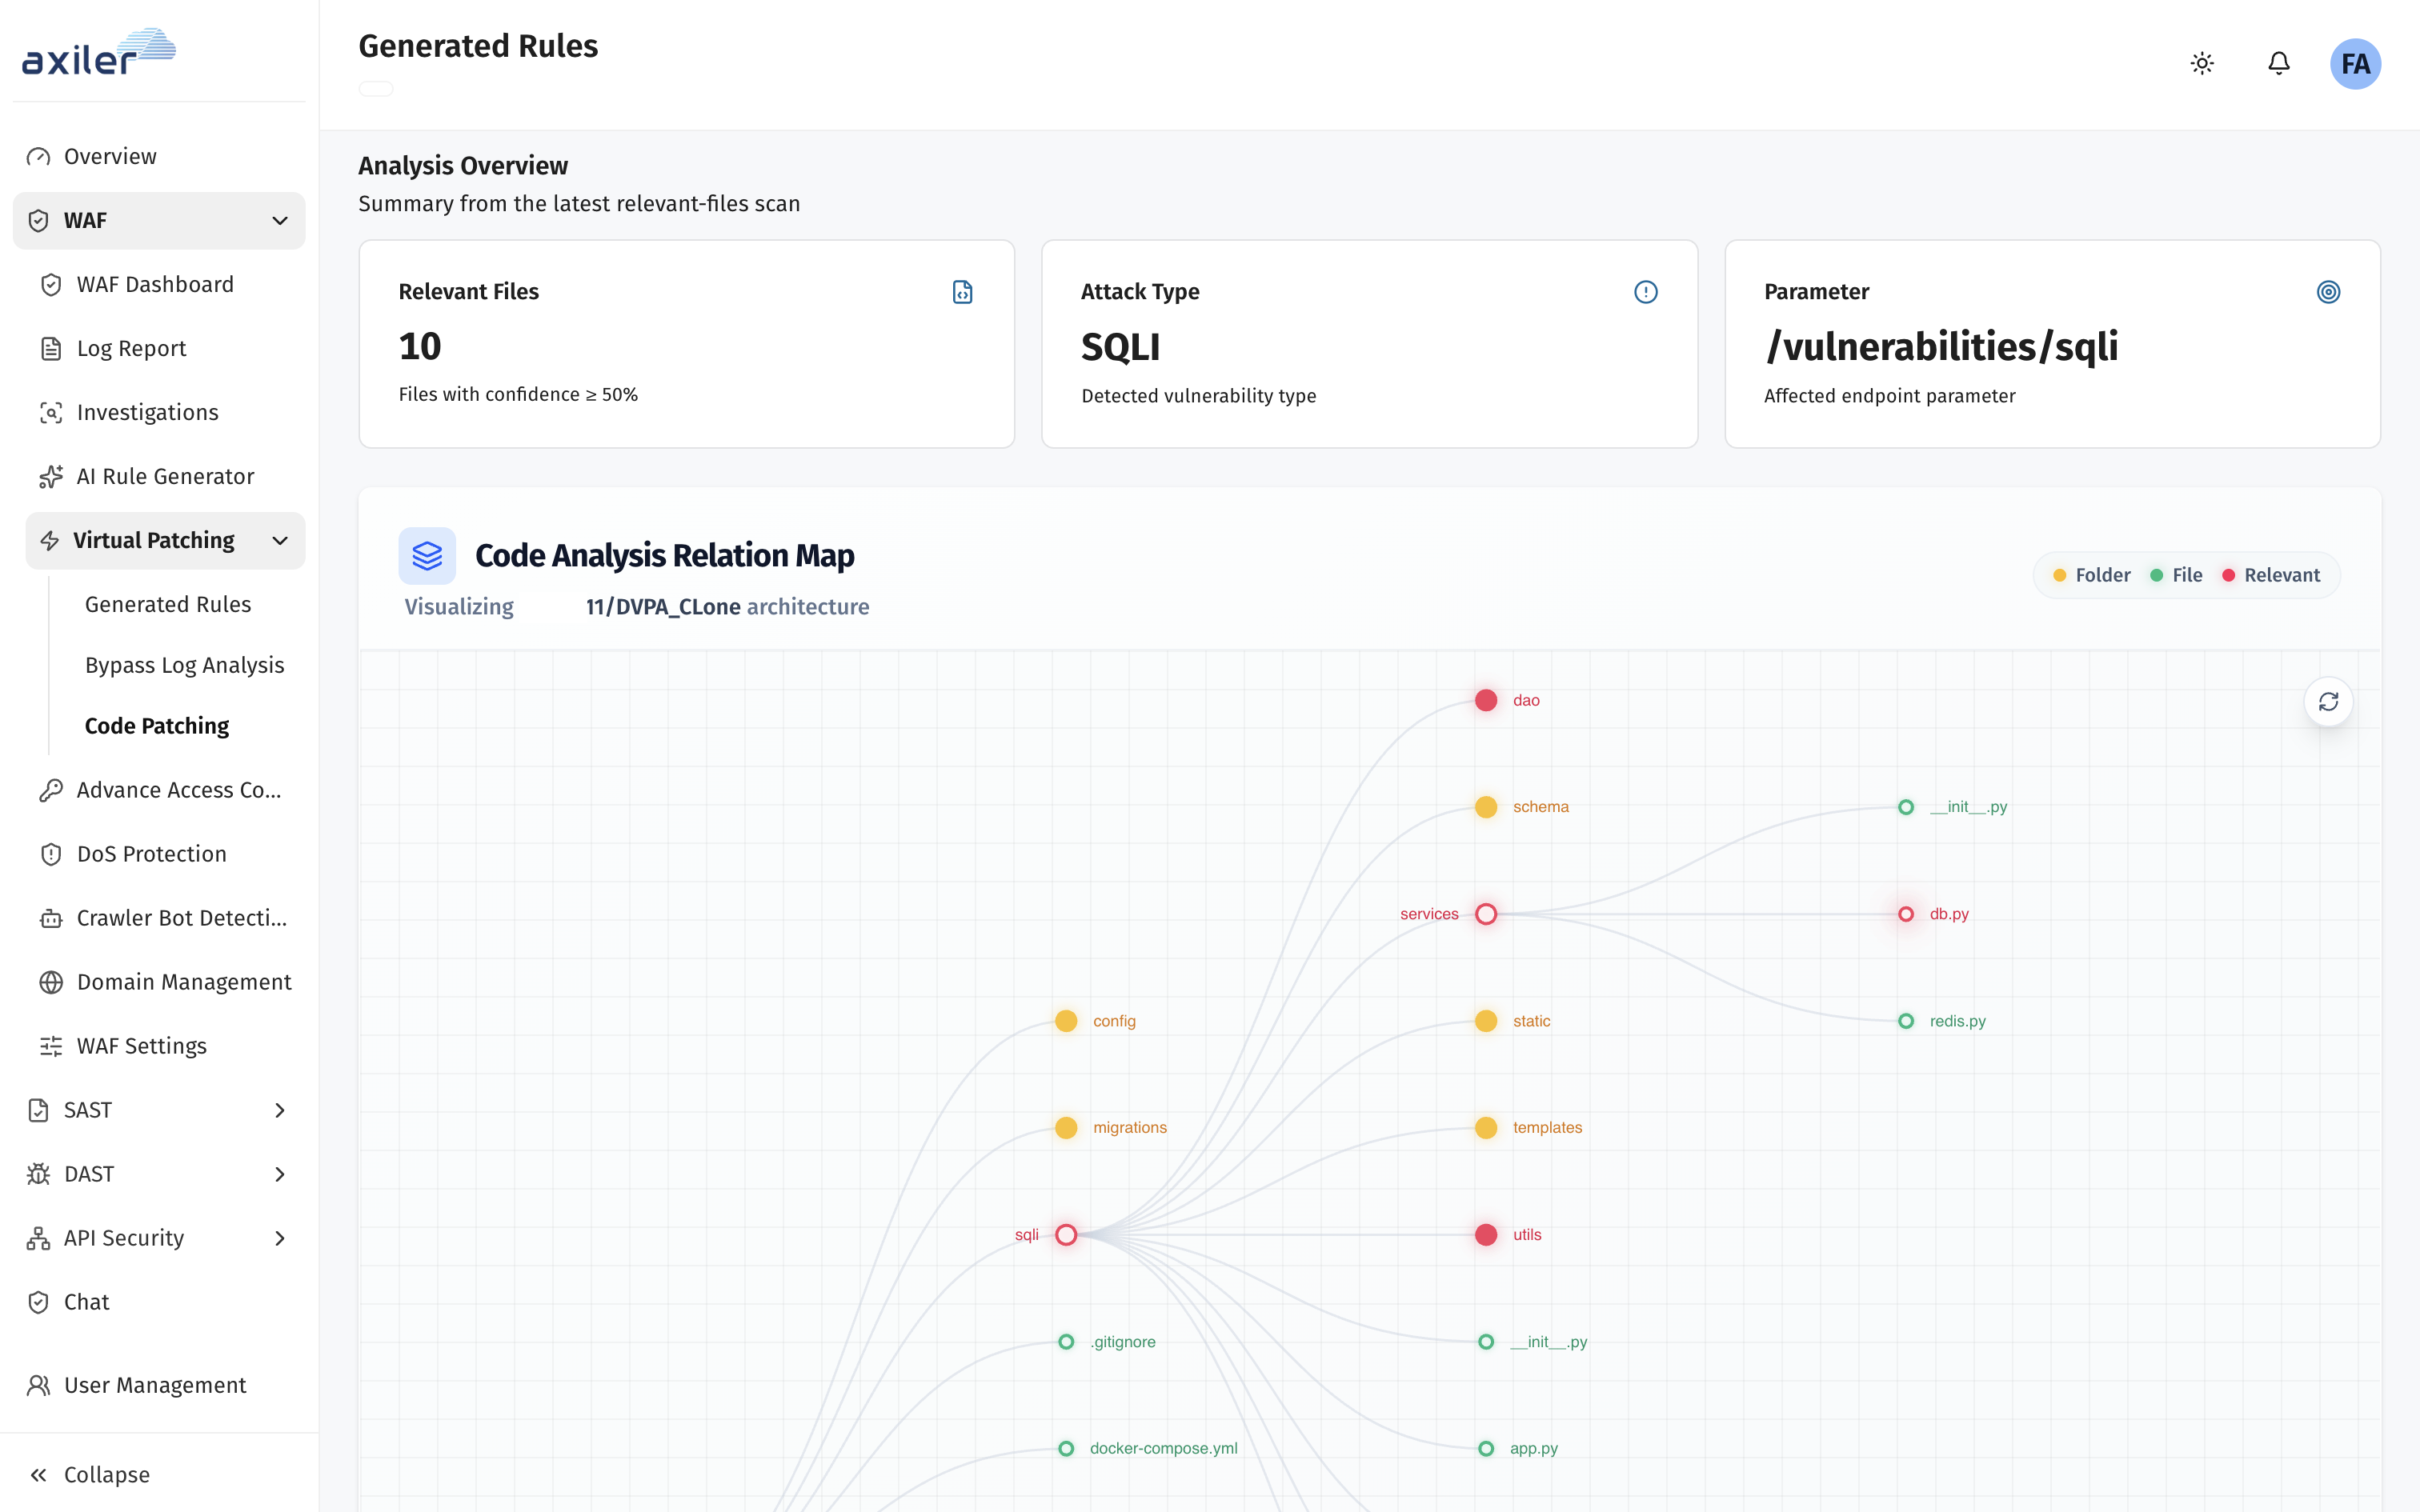
Petakan probe ke file sumber

Serangan SQL injection pada rute live ditelusuri di seluruh repo Anda. Relation map menyoroti service, DAO, dan utilitas yang harus diprioritaskan Agentic Code Analysis untuk ditinjau.

Relation map aturan yang dihasilkan, menautkan probe WAF SQL injection ke file sumber yang relevan di codebase

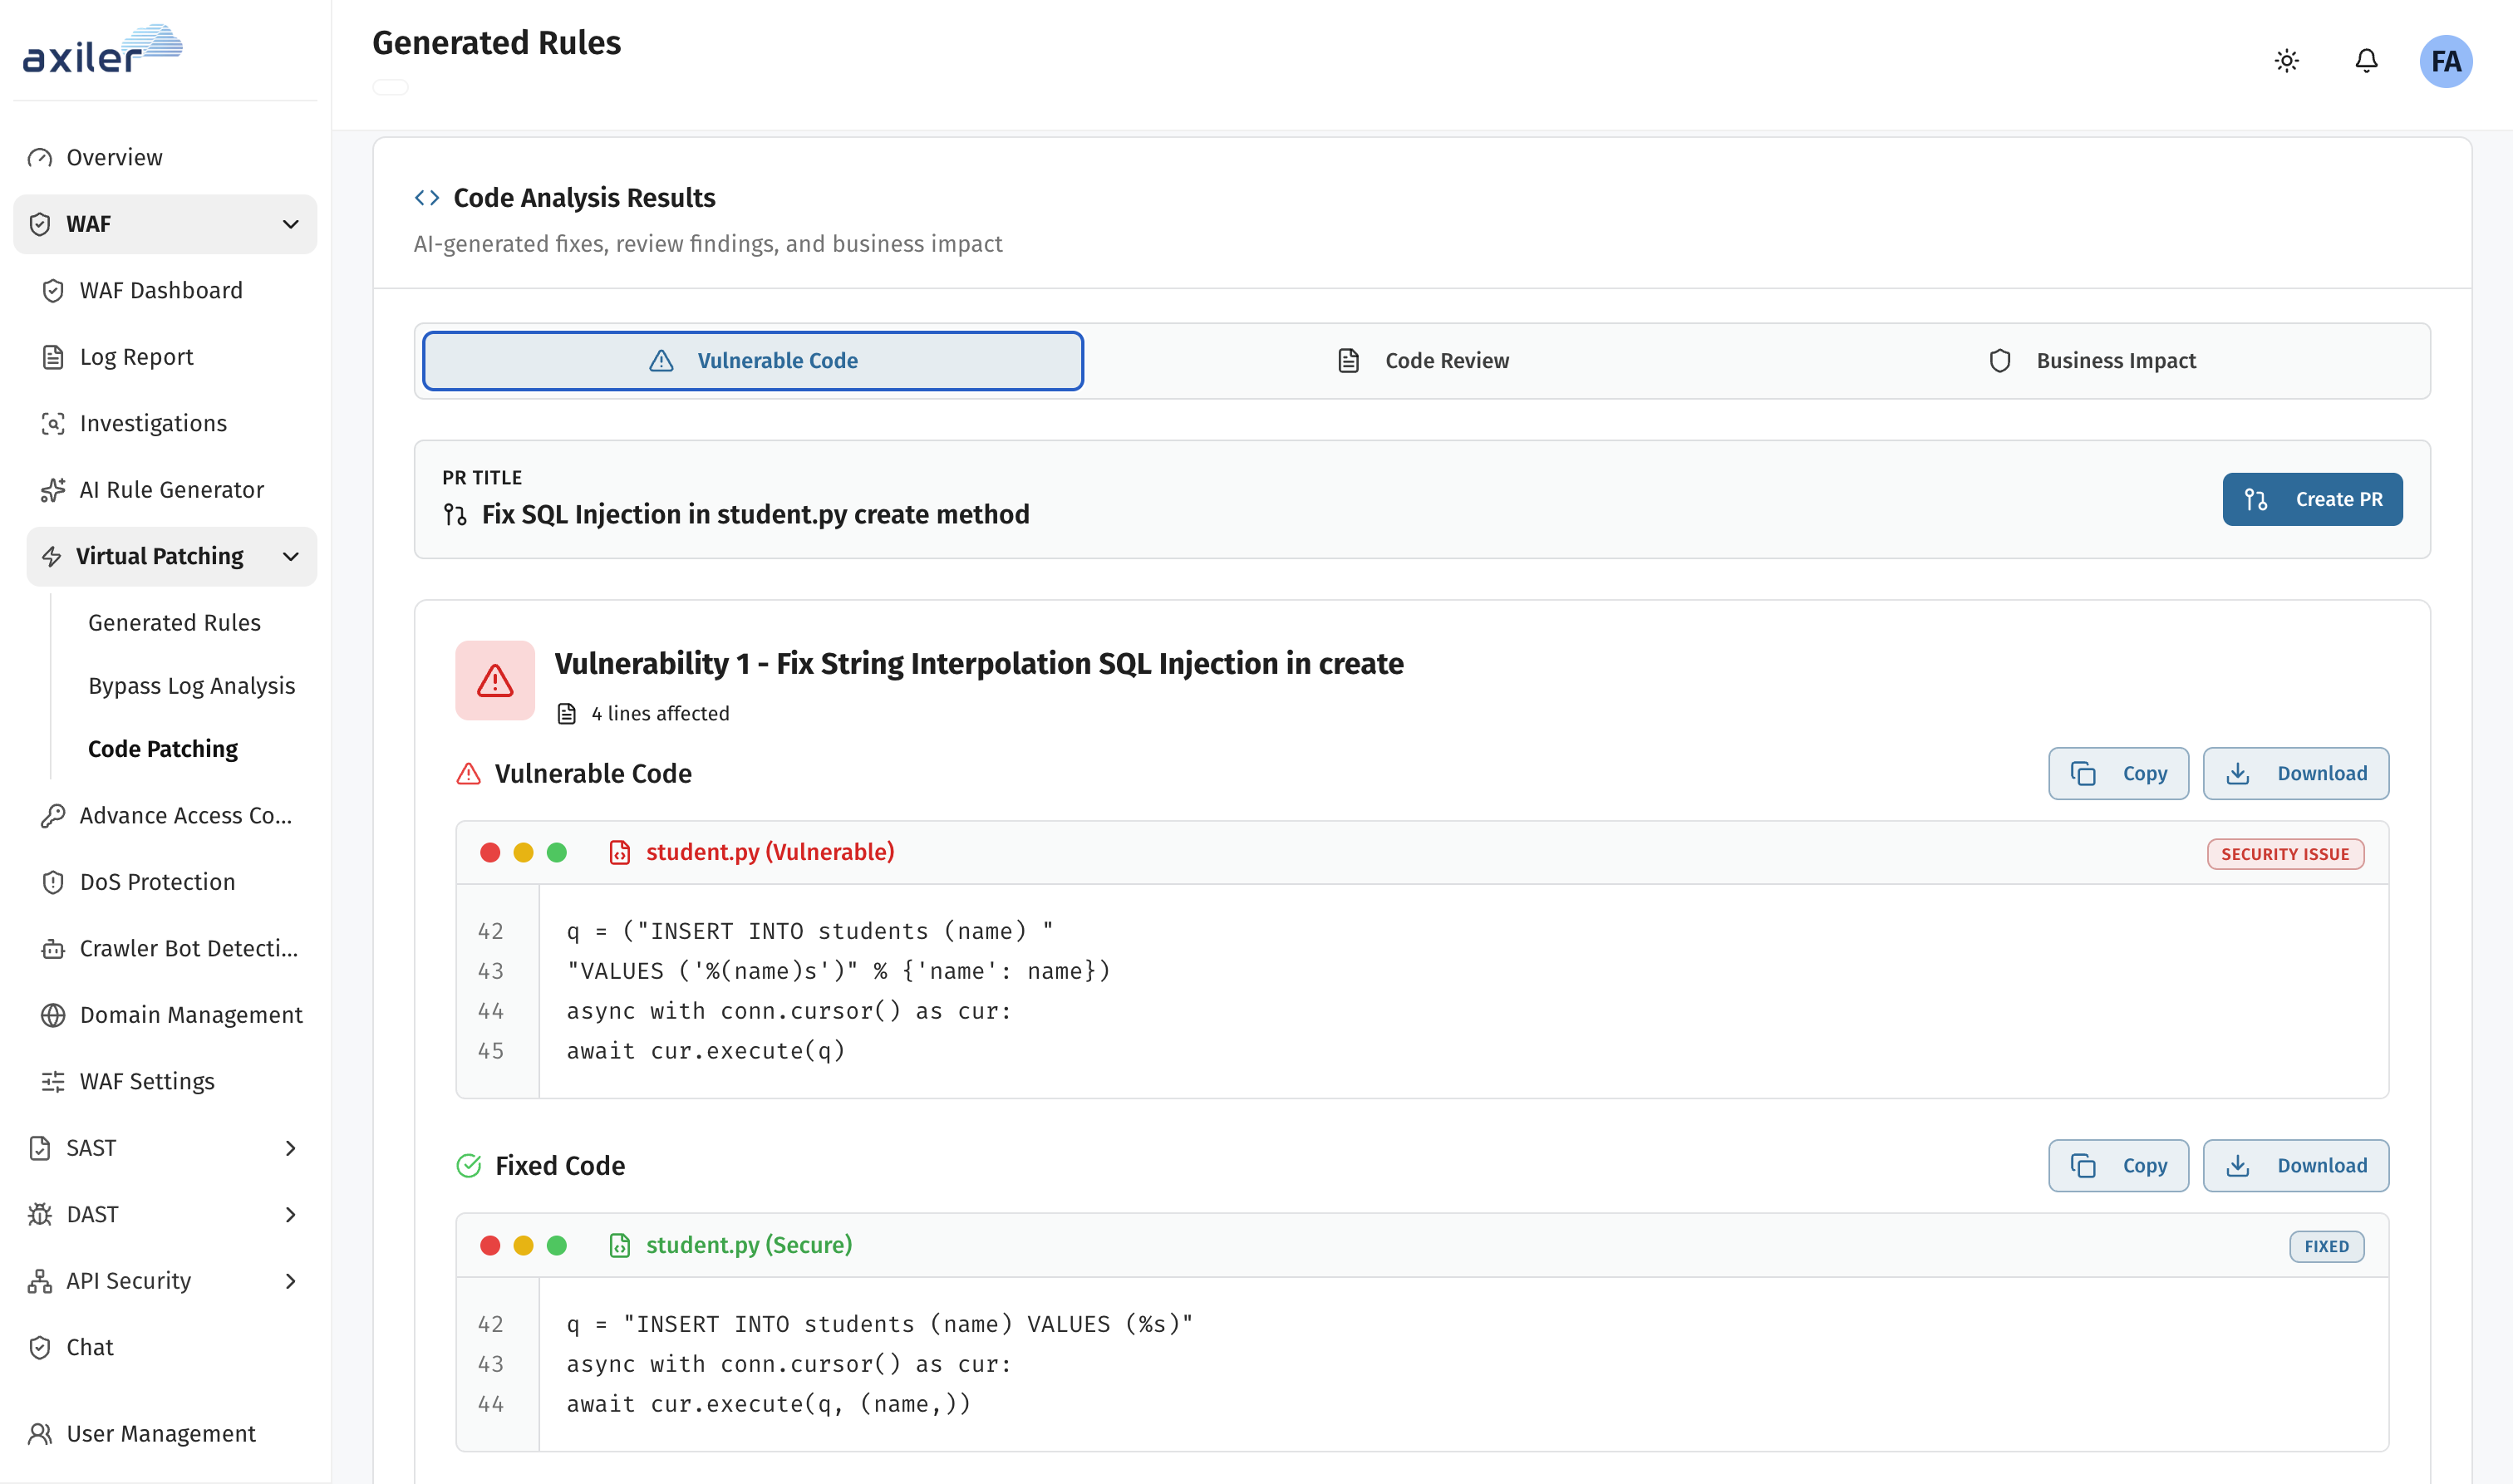
Tinjau perbaikan dan terapkan ke kode

Lihat kode rentan dan kode yang sudah di-patch berdampingan, validasi dampak bisnis, lalu buat pull request. Probe WAF yang memicu pekerjaan tetap tertaut sepanjang proses tinjauan.

Hasil analisis kode yang menampilkan kode SQL injection rentan dan yang sudah diperbaiki dengan aksi Create PR

Hanya tersedia jika Agentic WAF terhubung ke workspace SAST Anda.

Jelajahi Agentic WAF

Cakupan shift-left

Pindai kode, dependensi, infrastruktur, paket, dan image

  • SAST

    Tinjau temuan pada kode sumber sebelum merge.

  • SCA

    Periksa paket dan dependensi yang rentan.

  • IaC

    Pindai infrastruktur sebagai kode untuk miskonfigurasi.

  • APK

    Pindai paket aplikasi Android.

  • Pemindaian image kontainer

    Pindai image kontainer untuk risiko yang diketahui.

AppSec Suite

Analisis kode adalah satu agen dalam stack yang terhubung

Agentic Code Analysis membagikan jalur keterjangkauan ke Agentic WAF, DAST, API Security, dan Cloud Security. Axiler Resolve memperingkat yang penting. Tim Anda menyetujui sekali, lalu memperbaiki dengan konteks lengkap.

Mari bicara

Amankan codebase Anda
bersama Athena.

Lihat SAST, SCA, IaC, APK, dan pemindaian image kontainer dalam demo yang disesuaikan dengan repo Anda.

  • 30 menitDemo langsung di stack Anda
  • TinjauanTemuan kode beserta konteks
  • SOC 2Bersertifikat Type II