
GovWare 2026

Kecepatan agentik, persetujuan manusia. Lihat Resolve secara langsung di Booth J37.

13–15 Oct · Sands Expo, SingaporeLihat detail

AgenPerlindungan runtime · Modul agentik

Agentic WAF,dibangun untuk trafik langsung

Pantau trafik produksi, blokir serangan secara real time, buat aturan WAF dari percakapan, dan bagikan konteks probe langsung ke SAST, DAST, dan Resolve secara otomatis.

  • Pemantauan trafik langsung
  • AI rule generator
  • Virtual patching
  • WAF multi-domain
Agentic WAF · AlurContext → Axiler Resolve
Trafik
WAF
Aplikasi
Diblokir
Konteks bersama
ML + aturan
Dua mesin deteksi
5+
Sumber threat intel
Real time
Log dan investigasi
Sinkron agen
Konteks probe bersama

Kapabilitas

Apa yang dilakukan Agentic WAF

Laporan log

Setiap request, dapat diperiksa hingga ke probe-nya

Filter trafik serangan berdasarkan jenis, negara, dan status. Buka baris mana pun untuk memeriksa detail HTTP, tingkat keyakinan ML, asal klien, dan klasifikasi serangan yang cocok tanpa meninggalkan konsol WAF.

  • Rincian jenis serangan dan negara
  • Log request dengan serangan, status, dan path
  • Inspeksi request dengan keyakinan ML dan konteks klien
Agentic WAF · Laporan logContext → Axiler Resolve
Request langsung
Laporan log
Detail request
Jenis serangan
Negara
Investigasi

Triase insiden dengan konteks yang bisa langsung ditindaklanjuti tim Anda

Bekerja dari antrean terprioritas dengan tingkat keparahan, status, dan jumlah event. Tetapkan pemilik, tinjau timeline serangan, tarik threat intel, dan kirim ke Jira atau Slack dari tampilan investigasi yang sama.

  • Antrean triase dengan filter keparahan dan status
  • Detail insiden, penugasan, dan timeline serangan
  • Tiket Jira, peringatan Slack, dan laporan yang dapat diunduh
Agentic WAF · InvestigasiContext → Axiler Resolve
Peringatan
Antrean triase
Tetapkan pemilik
Jira · Slack
Intel ancaman
Laporan

AI rule generator

Bicara dengan WAF Anda. Deploy aturan dari percakapan.

Jelaskan apa yang ingin Anda blokir dalam bahasa sehari-hari. AI rule generator mengubah maksud Anda menjadi kebijakan WAF siap deploy tanpa menulis aturan manual atau menebak sintaks.

  • Pembuatan aturan dengan bahasa alami
  • Tinjau dan deploy dari satu alur kerja
  • Respons lebih cepat saat rute sedang di-probe
Agentic WAF · AI rule generatorContext → Axiler Resolve
Prompt
Aturan AI
Tinjau
Deploy
Cakupan
Pratinjau trafik

Virtual patching

Blokir zero-day di edge sementara tim engineering merilis perbaikan

Saat eksploit baru menyerang produksi, deploy virtual patch di WAF dalam hitungan menit. Trafik tetap terlindungi di edge selagi tim Anda memvalidasi dan menggabungkan perbaikan kode permanen.

  • Mitigasi cepat di edge tanpa menunggu siklus deploy
  • Aturan terarah yang terikat pada rute atau parameter rentan
  • Terkoordinasi dengan investigasi dan AI rule generator
Agentic WAF · Virtual patchingContext → Axiler Resolve
Eksploit
Virtual patch
Diblokir di edge
PR perbaikan kode
Patch dicabut

Konteks agentik

Probe langsung menjadi konteks bersama untuk setiap agen

Saat WAF melihat serangan pada sebuah rute, DAST tahu di mana harus menguji ulang, Resolve tahu apa yang harus diperingkat, dan bagian suite lainnya bertindak berdasarkan sinyal yang sama, bukan daftar blokir yang terpisah.

  • Konteks probe dibagikan di seluruh AppSec Suite
  • Temuan terkorelasi di Axiler Resolve
  • Persetujuan manusia sebelum remediasi berperingkat
Agentic WAF · Konteks agentikContext → Axiler Resolve
Probe langsung
WAF
Agentic Code Analysis
Agentic DAST
Resolve

Korelasi WAF + SAST

Korelasikan probe langsung dengan perbaikan kode dan remediasi di kedua sisi

Hubungkan Agentic WAF dengan Agentic Code Analysis, dan probe runtime menjadi investigasi tingkat kode. Blokir serangan di edge, telusuri hingga ke file yang relevan, tinjau perbaikan buatan AI, dan buka PR tanpa kehilangan konteks produksi yang memicu pekerjaan tersebut.

Remediasi runtime

Virtual patch dan aturan WAF yang dihasilkan melindungi rute rentan selagi tim engineering meninjau perbaikan. Trafik tetap diblokir di edge sejak probe dikonfirmasi.

Remediasi kode

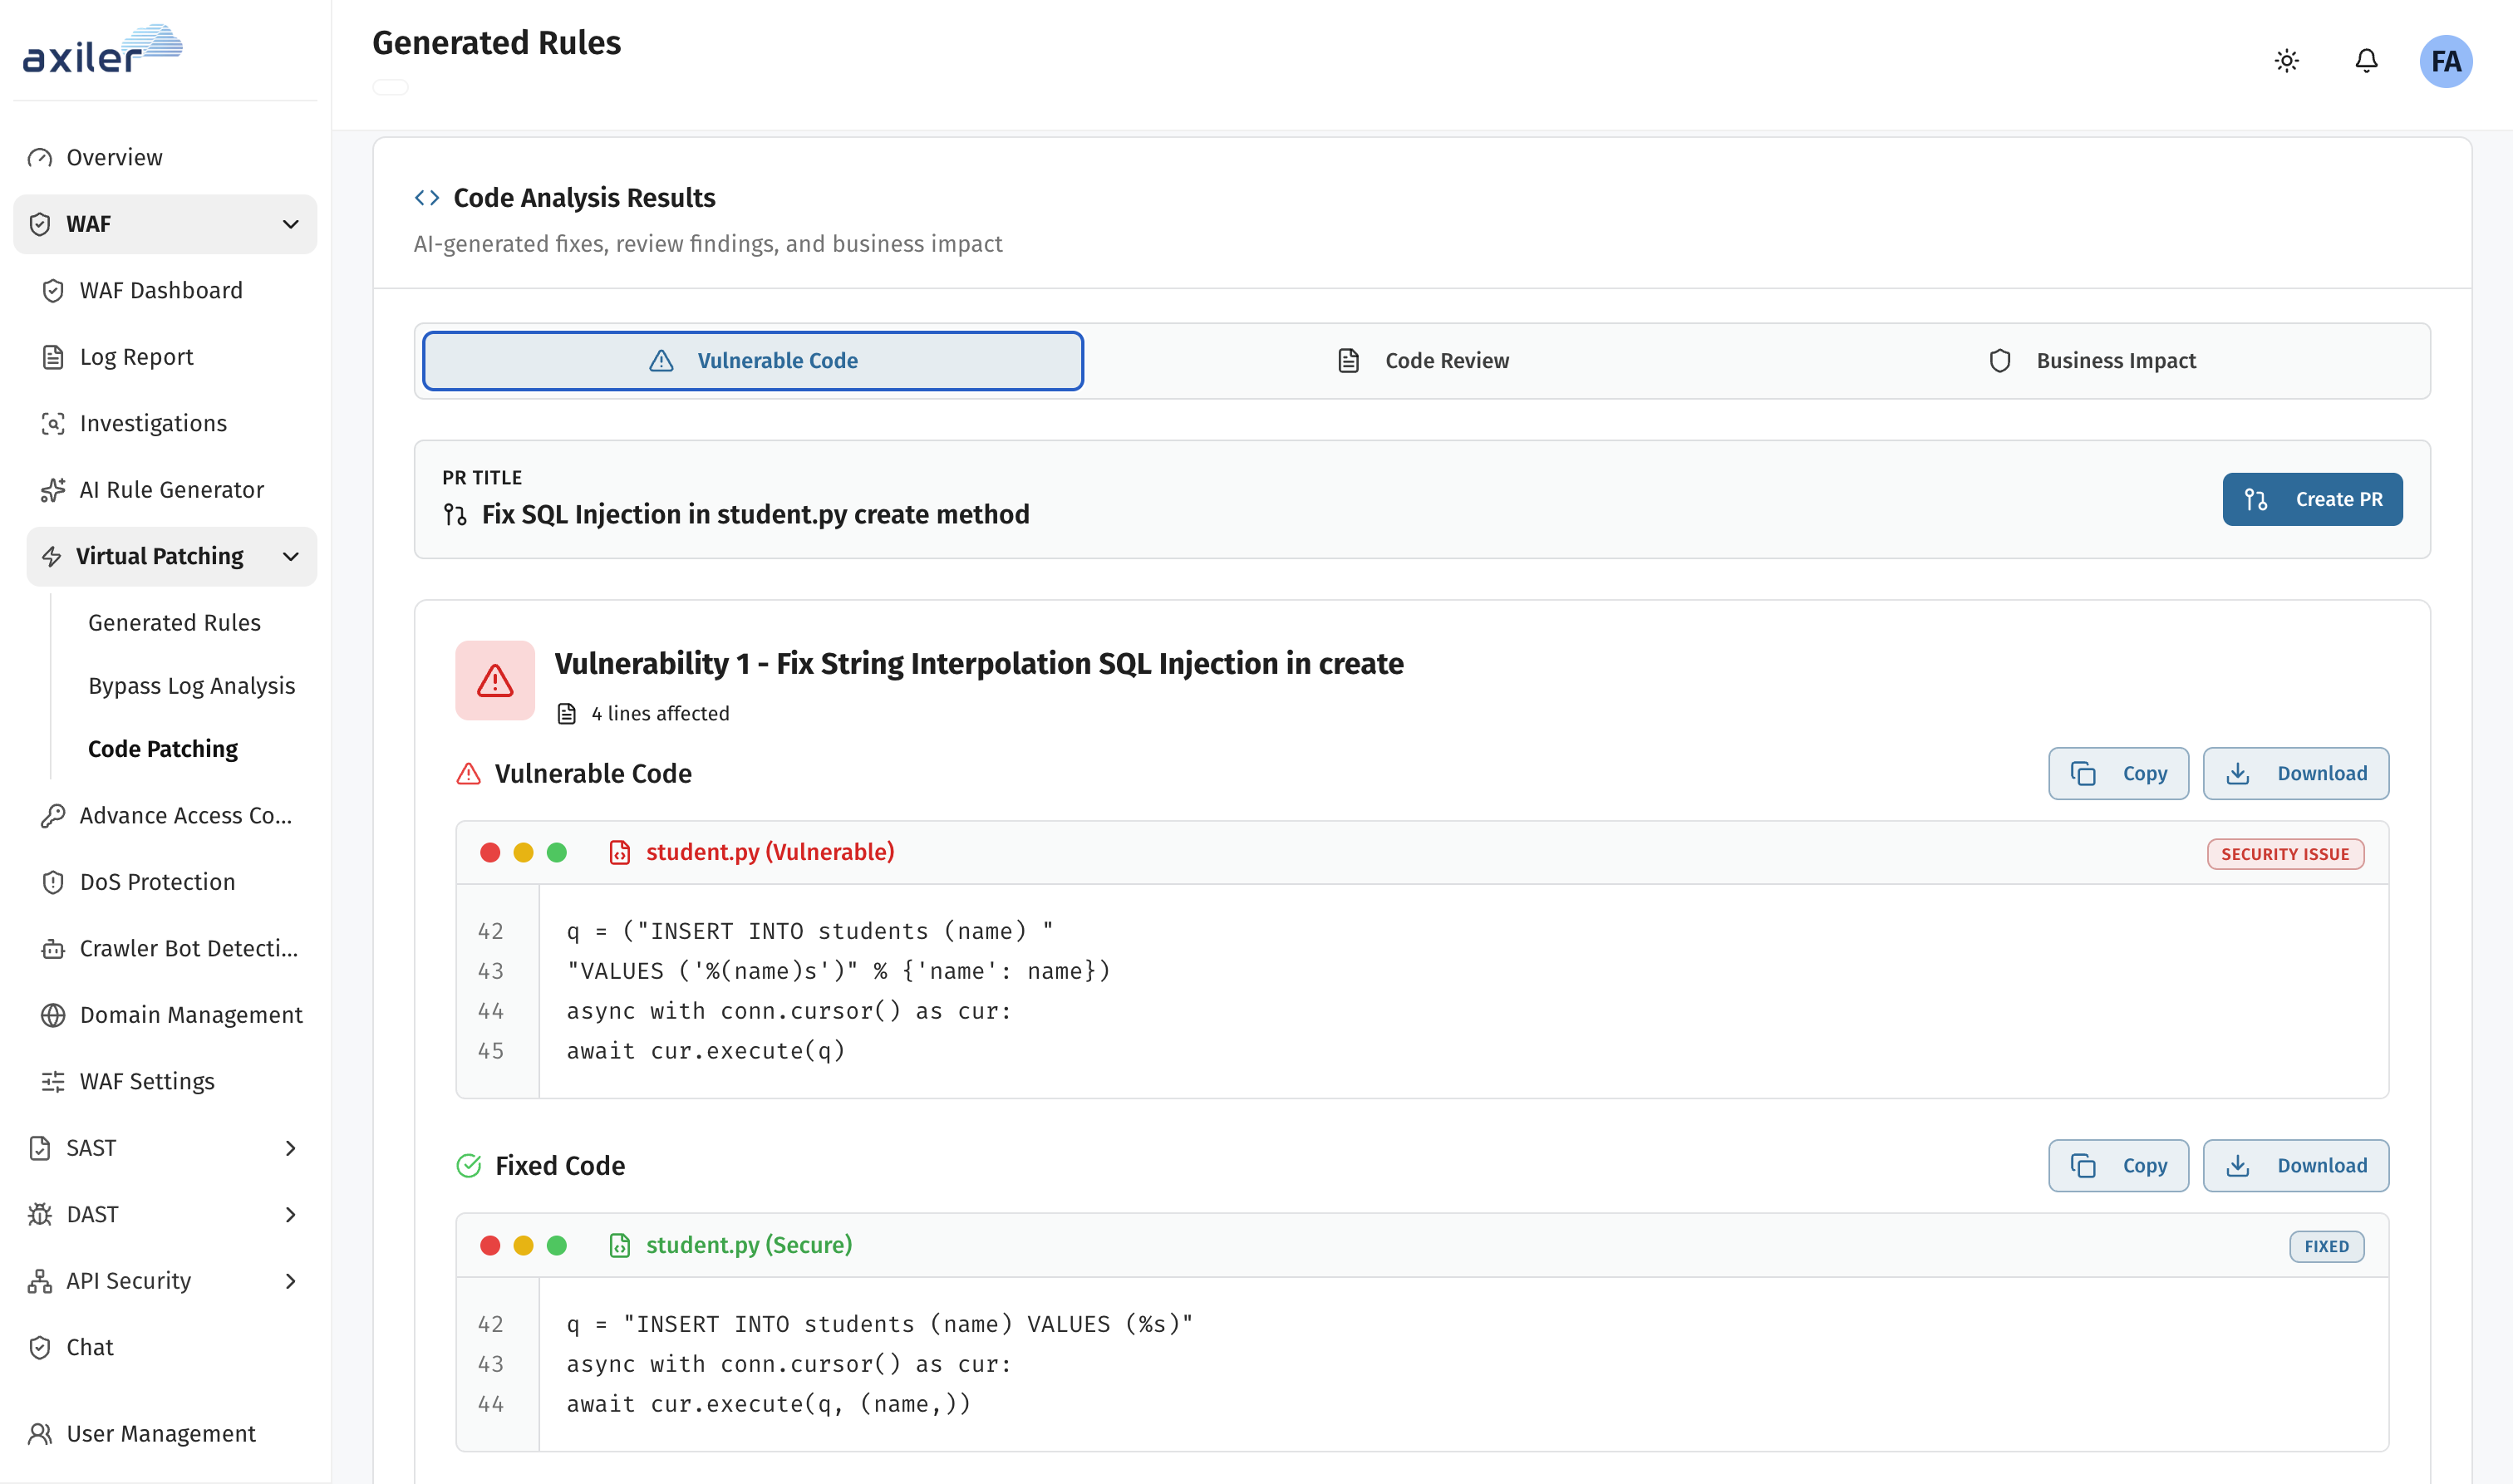
Agentic Code Analysis memetakan parameter serangan ke file sumber yang relevan, menampilkan kode rentan vs kode yang sudah diperbaiki, dan memungkinkan Anda membuat PR dari alur kerja terkorelasi yang sama.

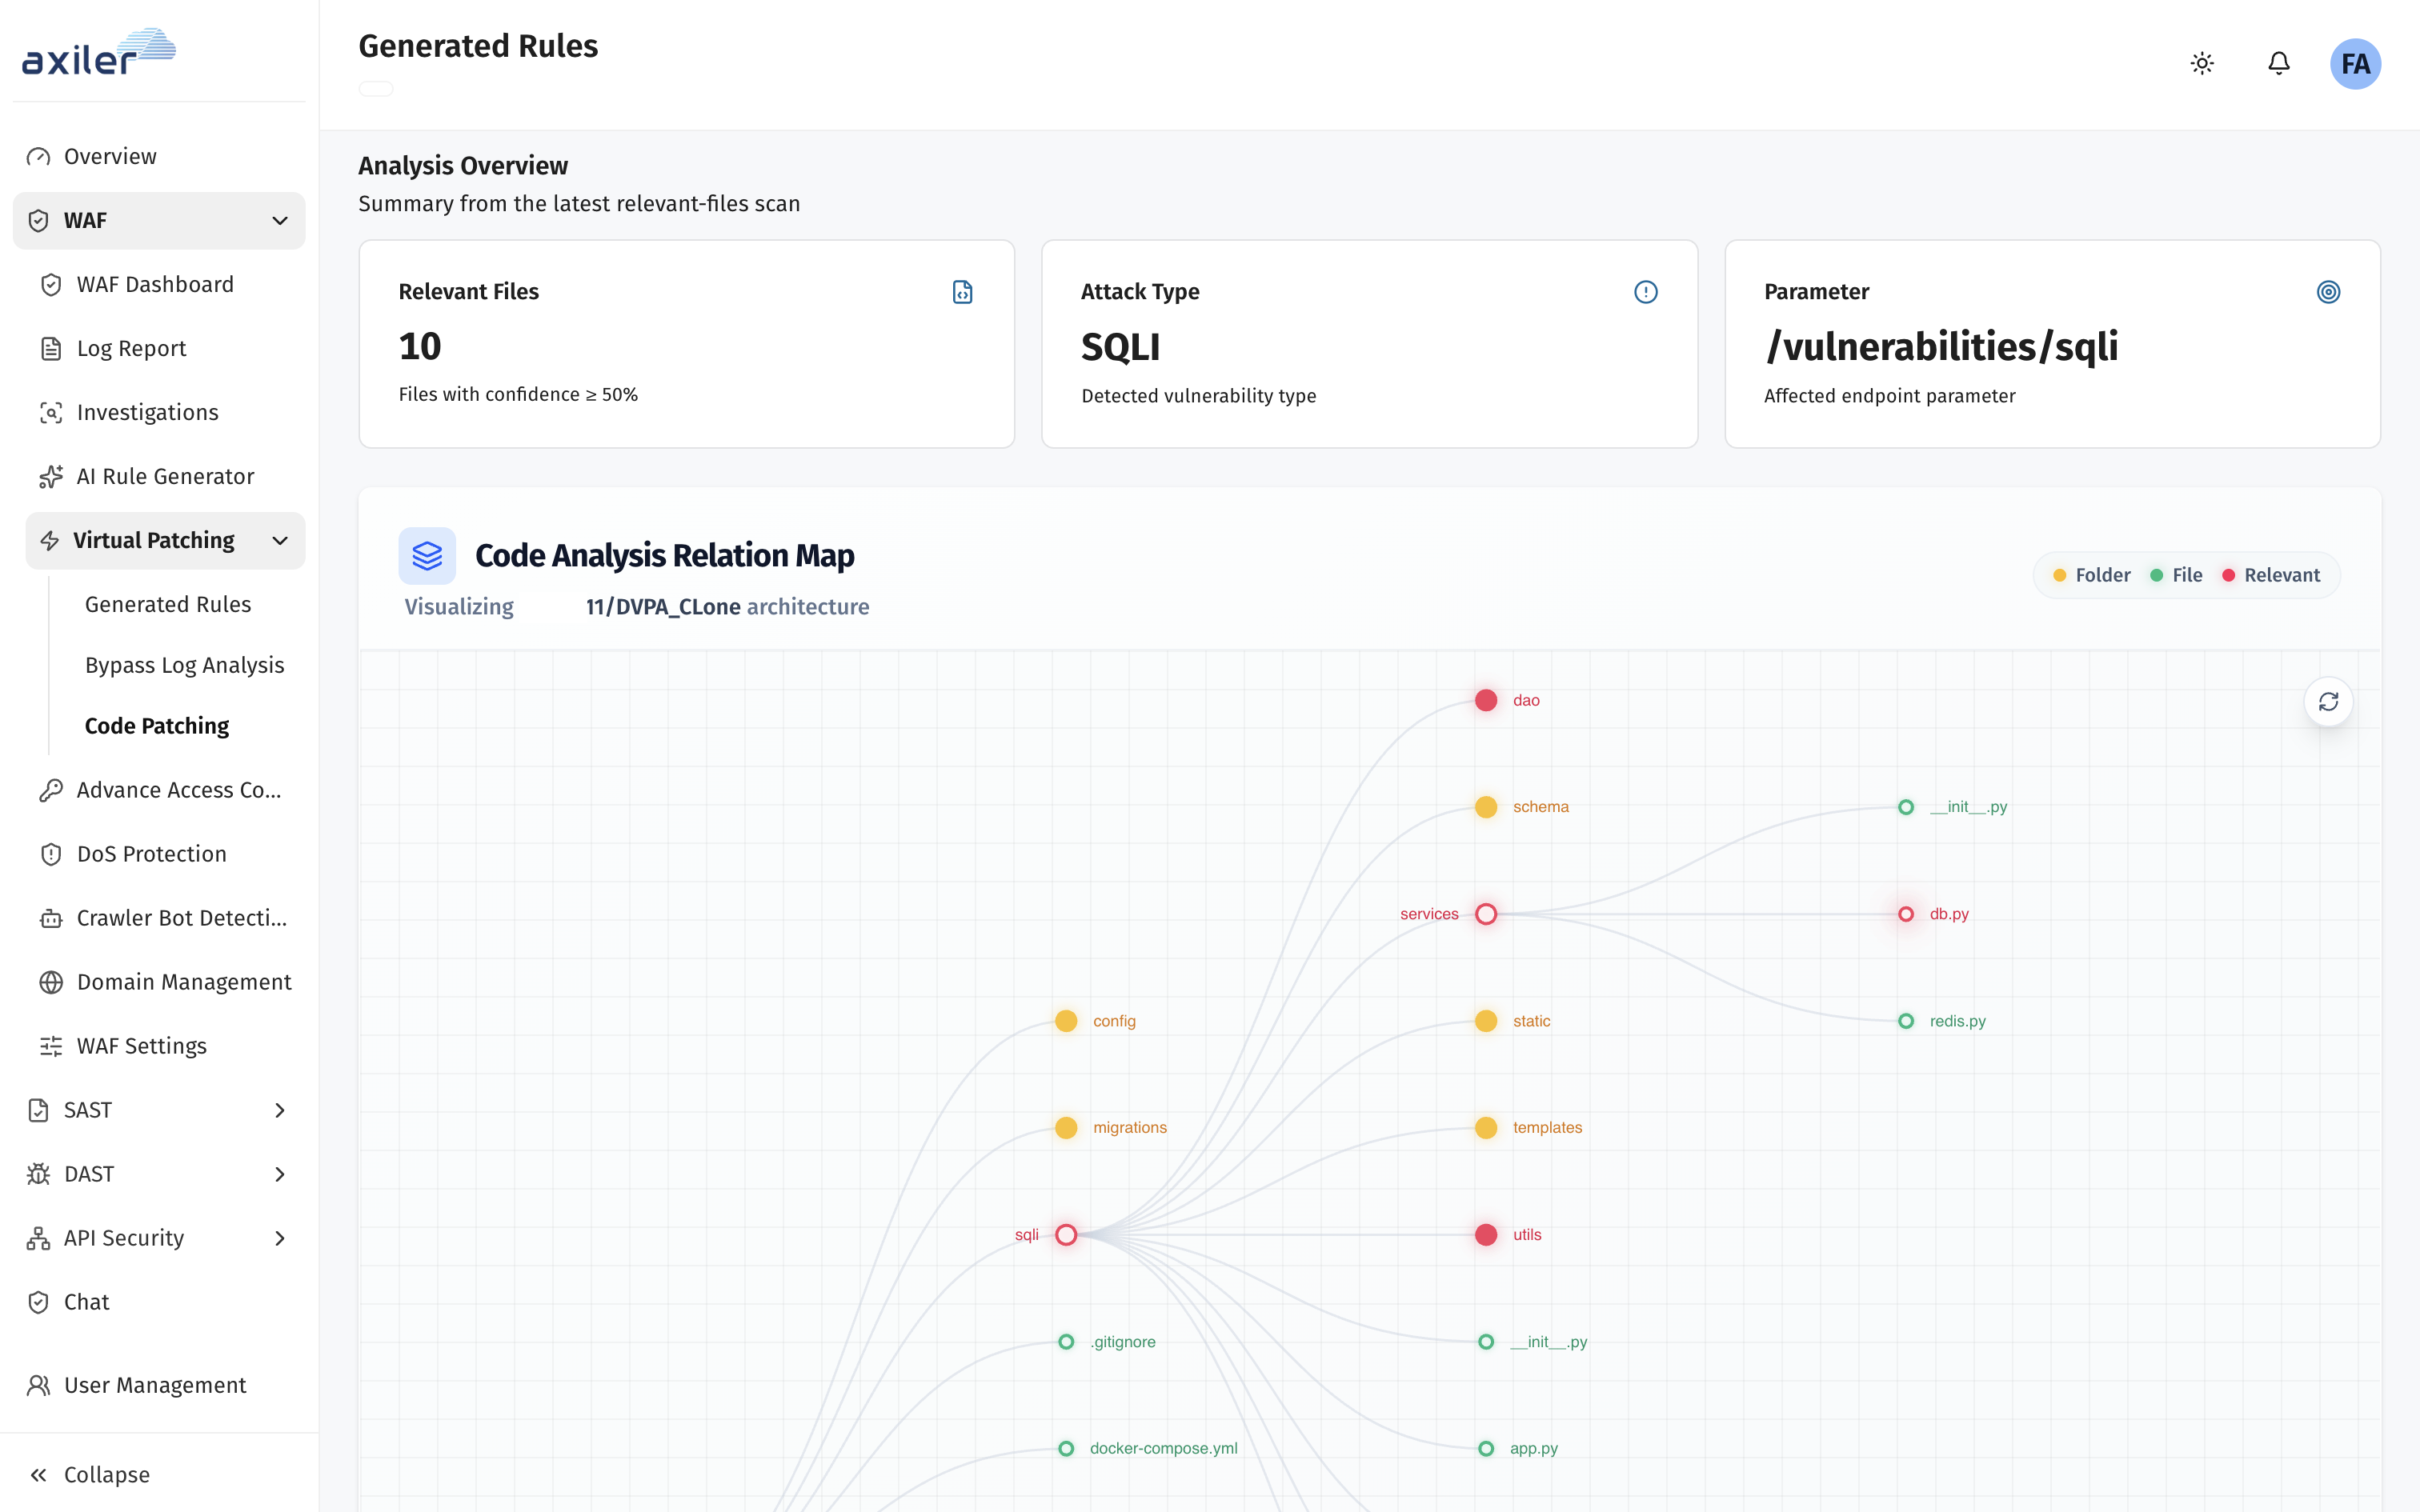
Petakan probe ke file sumber

Serangan SQL injection pada /vulnerabilities/sqli ditelusuri di seluruh repo Anda. Relation map menyoroti sqli, dao, services, dan utils, yaitu path yang harus diprioritaskan Agentic Code Analysis.

Hasil analisis kode yang menampilkan kode SQL injection rentan dan yang sudah diperbaiki dengan aksi Create PR

Tinjau perbaikan dan terapkan ke kode

Lihat kode rentan dan kode yang sudah di-patch berdampingan, validasi dampak bisnis, lalu buat pull request. Probe WAF yang memicu pekerjaan tetap tertaut sepanjang proses tinjauan.

Relation map aturan yang dihasilkan, menautkan probe WAF SQL injection ke file sumber yang relevan di codebase

Hanya tersedia jika Agentic Code Analysis terhubung ke workspace WAF Anda.

Jelajahi Agentic Code Analysis

Deteksi crawler & bot

Blokir crawler AI agar tidak menyalin konten Anda

Hentikan GPTBot, ClaudeBot, dan crawler pelatihan AI lainnya agar tidak memanen halaman Anda, sambil tetap mengizinkan mesin pencari dan bot pemantauan yang Anda percayai. Agentic WAF mengklasifikasikan otomasi di edge sehingga konten tetap menjadi milik Anda.

  • Blokir user-agent scraper AI yang dikenal dan pola crawl yang mencurigakan
  • Izinkan bot pencarian dan uptime yang sah dengan aturan terperinci
  • Catat trafik crawler yang diblokir bersama event WAF lainnya

Diblokir

  • GPTBot
  • ClaudeBot
  • CCBot
  • Bytespider
  • Amazonbot

Diizinkan

  • Googlebot
  • Bingbot
  • Monitor uptime

Cakupan runtime

Blokir serangan ala OWASP secara otomatis

  • Injeksi dan penyalahgunaan

    Hentikan SQL injection, XSS, dan payload berbasis perintah sebelum mencapai aplikasi dan API Anda.

  • DoS dan rate limiting

    Lindungi endpoint dari banjir request, brute force, dan pola trafik abusif dengan batas yang dapat dikonfigurasi.

  • Bot dan crawler

    Pisahkan otomasi berbahaya dari crawler yang sah dengan kontrol manajemen bot.

  • Kontrol akses

    Blokir atau izinkan berdasarkan IP, path, geo, user-agent, dan direktori dengan kebijakan akses lanjutan.

  • Virtual patching

    Mitigasi zero-day di edge sementara tim engineering merilis perbaikan kode.

  • Operasional domain dan SSL

    Kelola banyak domain, sertifikat, dan pembaruan SSL dari konsol WAF yang sama.

AppSec Suite

WAF adalah satu agen dalam stack yang terhubung

Agentic WAF membagikan sinyal serangan langsung ke Agentic Code Analysis, DAST, API Security, dan Cloud Security. Axiler Resolve memperingkat yang penting. Tim Anda menyetujui sekali, lalu memperbaiki dengan konteks lengkap.

Mari bicara

Lindungi aplikasi web Anda
bersama Athena.

Lihat langsung di stack Anda dalam demo live 30 menit. Tanpa slide, hanya data Anda.

  • 30 menitDemo langsung di stack Anda
  • TinjauanTemuan kode beserta konteks
  • SOC 2Bersertifikat Type II