GovWare 2026

Kepantasan agentik, kelulusan manusia. Lihat Resolve secara langsung di Booth J37.

13–15 Oct · Sands Expo, SingaporeLihat butiran

EjenShift-left · Modul agentik

Agentic Code Analysis,daripada imbasan hingga pembaikan digabungkan

Imbas repositori untuk kecacatan kod, rahsia yang bocor, CVE dependencies dan salah konfigurasi IaC. Semak pembaikan yang dicadangkan AI, cipta PR dengan satu klik dan kongsi laluan yang boleh dicapai dengan WAF, DAST dan Resolve secara automatik.

  • SAST
  • SCA
  • IaC
  • APK
  • Pengimbasan imej kontena
Agentic Code Analysis · AliranContext → Axiler Resolve
Kod
Imbas
Semak pembaikan
Pull request
Laluan boleh dicapai
Resolve
Create PR
Hantar pembaikan dari semakan kod
Peta CWE
Konteks penemuan sedia pematuhan
Rahsia
Kesan dan batalkan token bocor
Segerak ejen
Kebolehcapaian dikongsi ke hiliran

Keupayaan

Apa yang Agentic Code Analysis lakukan

SAST

Semak penemuan dengan konteks CWE, kemudian hantar pembaikan sebagai PR

Setiap penemuan dibuka dengan keterukan, pemetaan CWE dan OWASP, keyakinan, impak dan kebarangkalian. Bandingkan kod terdedah dengan pembaikan yang dicadangkan AI secara bersebelahan, kemudian cipta pull request tanpa meninggalkan konsol SAST.

  • CWE, OWASP dan metrik risiko pada setiap penemuan
  • Kod terdedah berbanding kod dicadangkan dalam satu panel
  • Cipta PR daripada aliran kerja semakan yang sama
Agentic Code Analysis · SASTContext → Axiler Resolve
Penemuan
Pemetaan CWE
Pembaikan dicadangkan
Create PR
Metrik risiko
Resolve
SCA

Utamakan CVE merentas pepohon dependencies anda

Ringkasan imbasan memecahkan penemuan kritikal, tinggi, sederhana dan rendah dengan sekali imbas. Tapis mengikut pakej, CVE atau keterukan, kemudian teliti versi dipasang berbanding versi dibaiki bagi setiap dependency yang terdedah.

  • Ringkasan imbasan dengan pecahan keterukan
  • Cari mengikut pakej, CVE, tajuk atau fail
  • Versi dipasang dan versi dibaiki pada setiap baris
Agentic Code Analysis · SCAContext → Axiler Resolve
Manifest
Imbasan CVE
Keterukan
Versi dibaiki
PR naik taraf

SBOM

Petakan rantaian bekalan anda dengan graf dependency interaktif

Jana software bill of materials untuk setiap imbasan. Terokai komponen, lesen dan kerentanan, kemudian tukar ke force graph untuk melihat pakej mana yang berada pada laluan berisiko dalam pepohon dependencies anda.

  • 420+ komponen dikatalogkan bagi setiap imbasan
  • Nod berkod warna mengikut keterukan
  • Seret, zum dan klik untuk butiran komponen
Agentic Code Analysis · SBOMContext → Axiler Resolve
Repositori
SBOM
Komponen
Lesen
Laluan berisiko

Compliance mapper

Petakan hasil imbasan AppSec kepada rangka kerja yang diminta juruaudit

Compliance Mapper menghimpunkan penemuan SAST anda berbanding kawalan CIS, ISO 27001, OWASP Top 10, PCI DSS dan SOC 2. Lihat kadar lulus, kawalan yang gagal dan di mana pemulihan akan memberi kesan terbesar sebelum musim audit.

  • Paparan CIS v8, ISO 27001, OWASP, PCI DSS v4 dan SOC 2
  • Bilangan lulus, gagal dan jumlah bagi setiap rangka kerja
  • Kawalan paling banyak gagal dipautkan kembali ke penemuan imbasan
Agentic Code Analysis · Compliance mapperContext → Axiler Resolve
Penemuan imbasan
Compliance mapper
Rangka kerja
Kawalan gagal
Laporan audit

Tiada integrasi diperlukan

Pengesanan rahsia

Batalkan token yang bocor tanpa perlu menyambung alat lain

Apabila Axiler menemui kelayakan yang terdedah dalam repositori anda, anda boleh membatalkan token aktif terus daripada aliran kerja Secrets. Tiada integrasi konsol AWS, tiada penyambung vault dan tiada persediaan tambahan diperlukan.

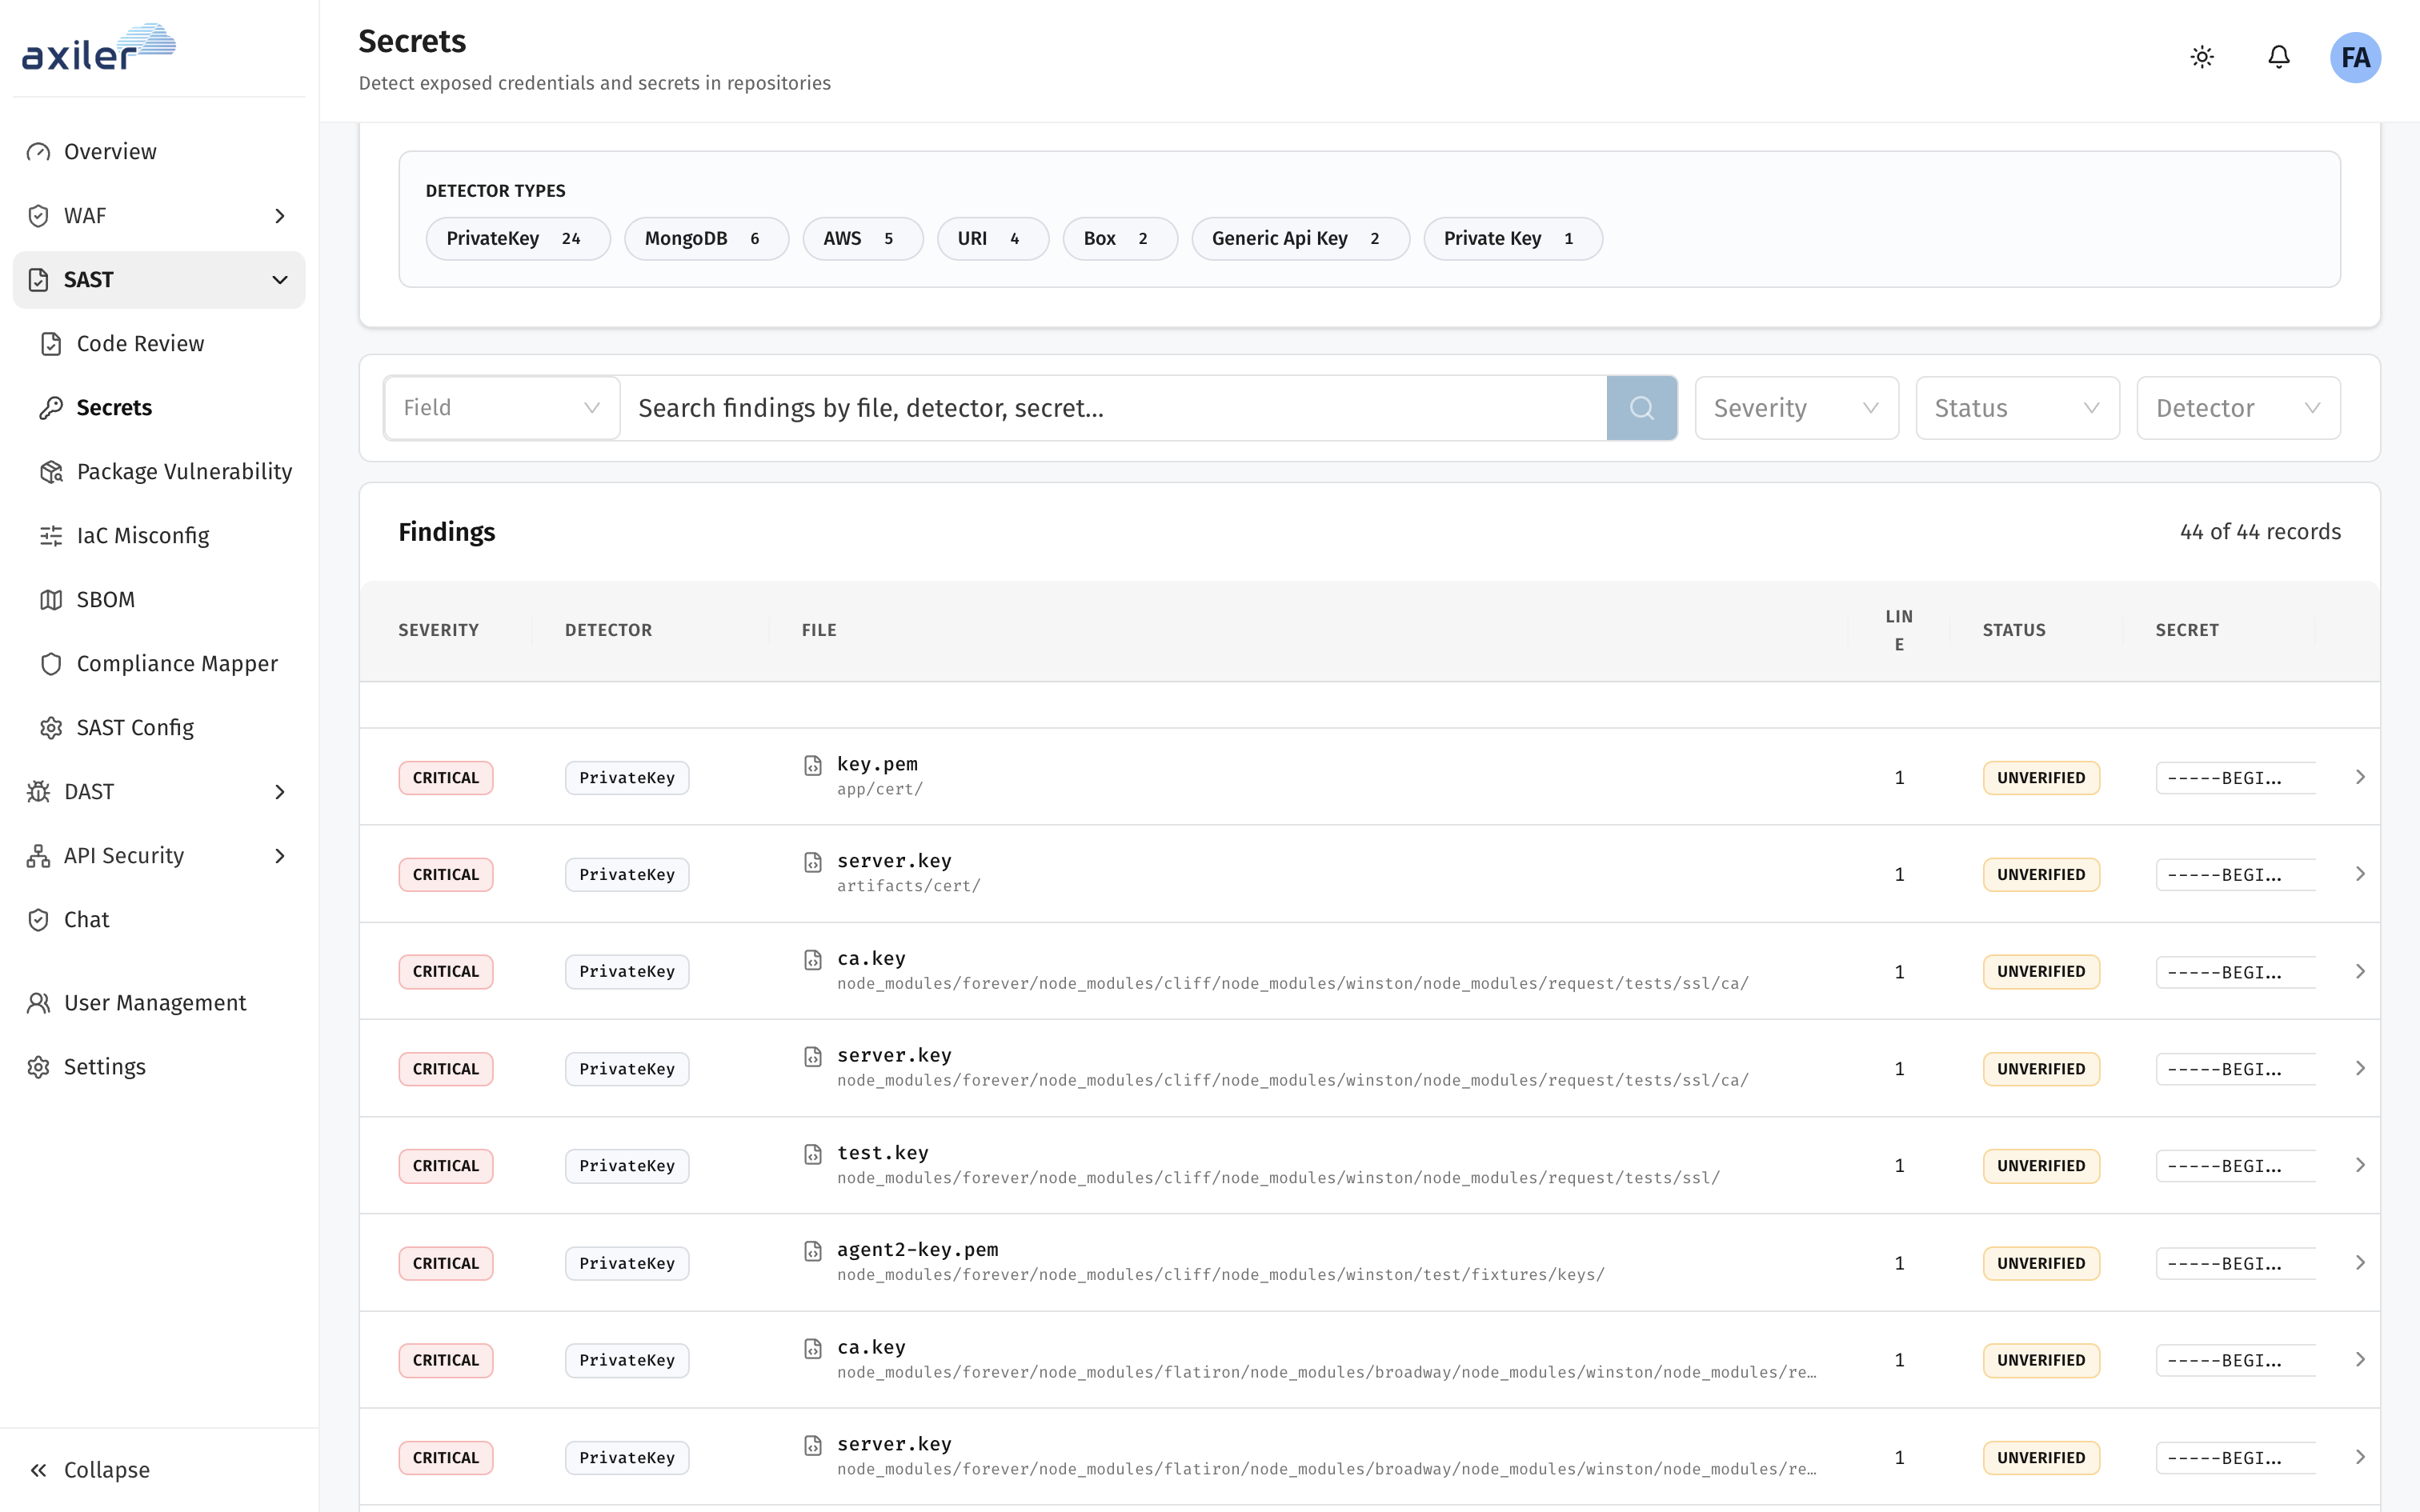
  • Kesan private key, kelayakan cloud, URI pangkalan data dan token API
  • Batalkan token yang terjejas daripada platform, bukan alat berasingan
  • Tapis mengikut jenis pengesan, keterukan dan status pengesahan

Pengesan terbina dalam

  • PrivateKey
  • AWS
  • MongoDB
  • URI
  • Generic API Key
  • Box
Jadual penemuan rahsia menunjukkan pengesan PrivateKey, MongoDB, AWS dan URI dengan keterukan kritikal dan status belum disahkan

Korelasi SAST + WAF

Jadikan probe langsung sebagai siasatan peringkat kod

Sambungkan Agentic Code Analysis dengan Agentic WAF dan serangan runtime menjadi semakan kod mengikut keutamaan. Jejaki probe ke fail yang penting, semak pembaikan yang dijana AI dan buka PR sementara virtual patch terus melindungi production.

Pemulihan runtime

Virtual patch dan peraturan WAF yang dijana melindungi laluan yang terdedah sementara pasukan kejuruteraan menyemak pembaikan. Trafik kekal disekat di edge sejak probe disahkan.

Pemulihan kod

Agentic Code Analysis memetakan parameter serangan kepada fail sumber yang berkaitan, memaparkan kod terdedah berbanding kod yang dibaiki, dan membolehkan anda mencipta PR daripada aliran kerja berkorelasi yang sama.

Petakan probe kepada fail sumber

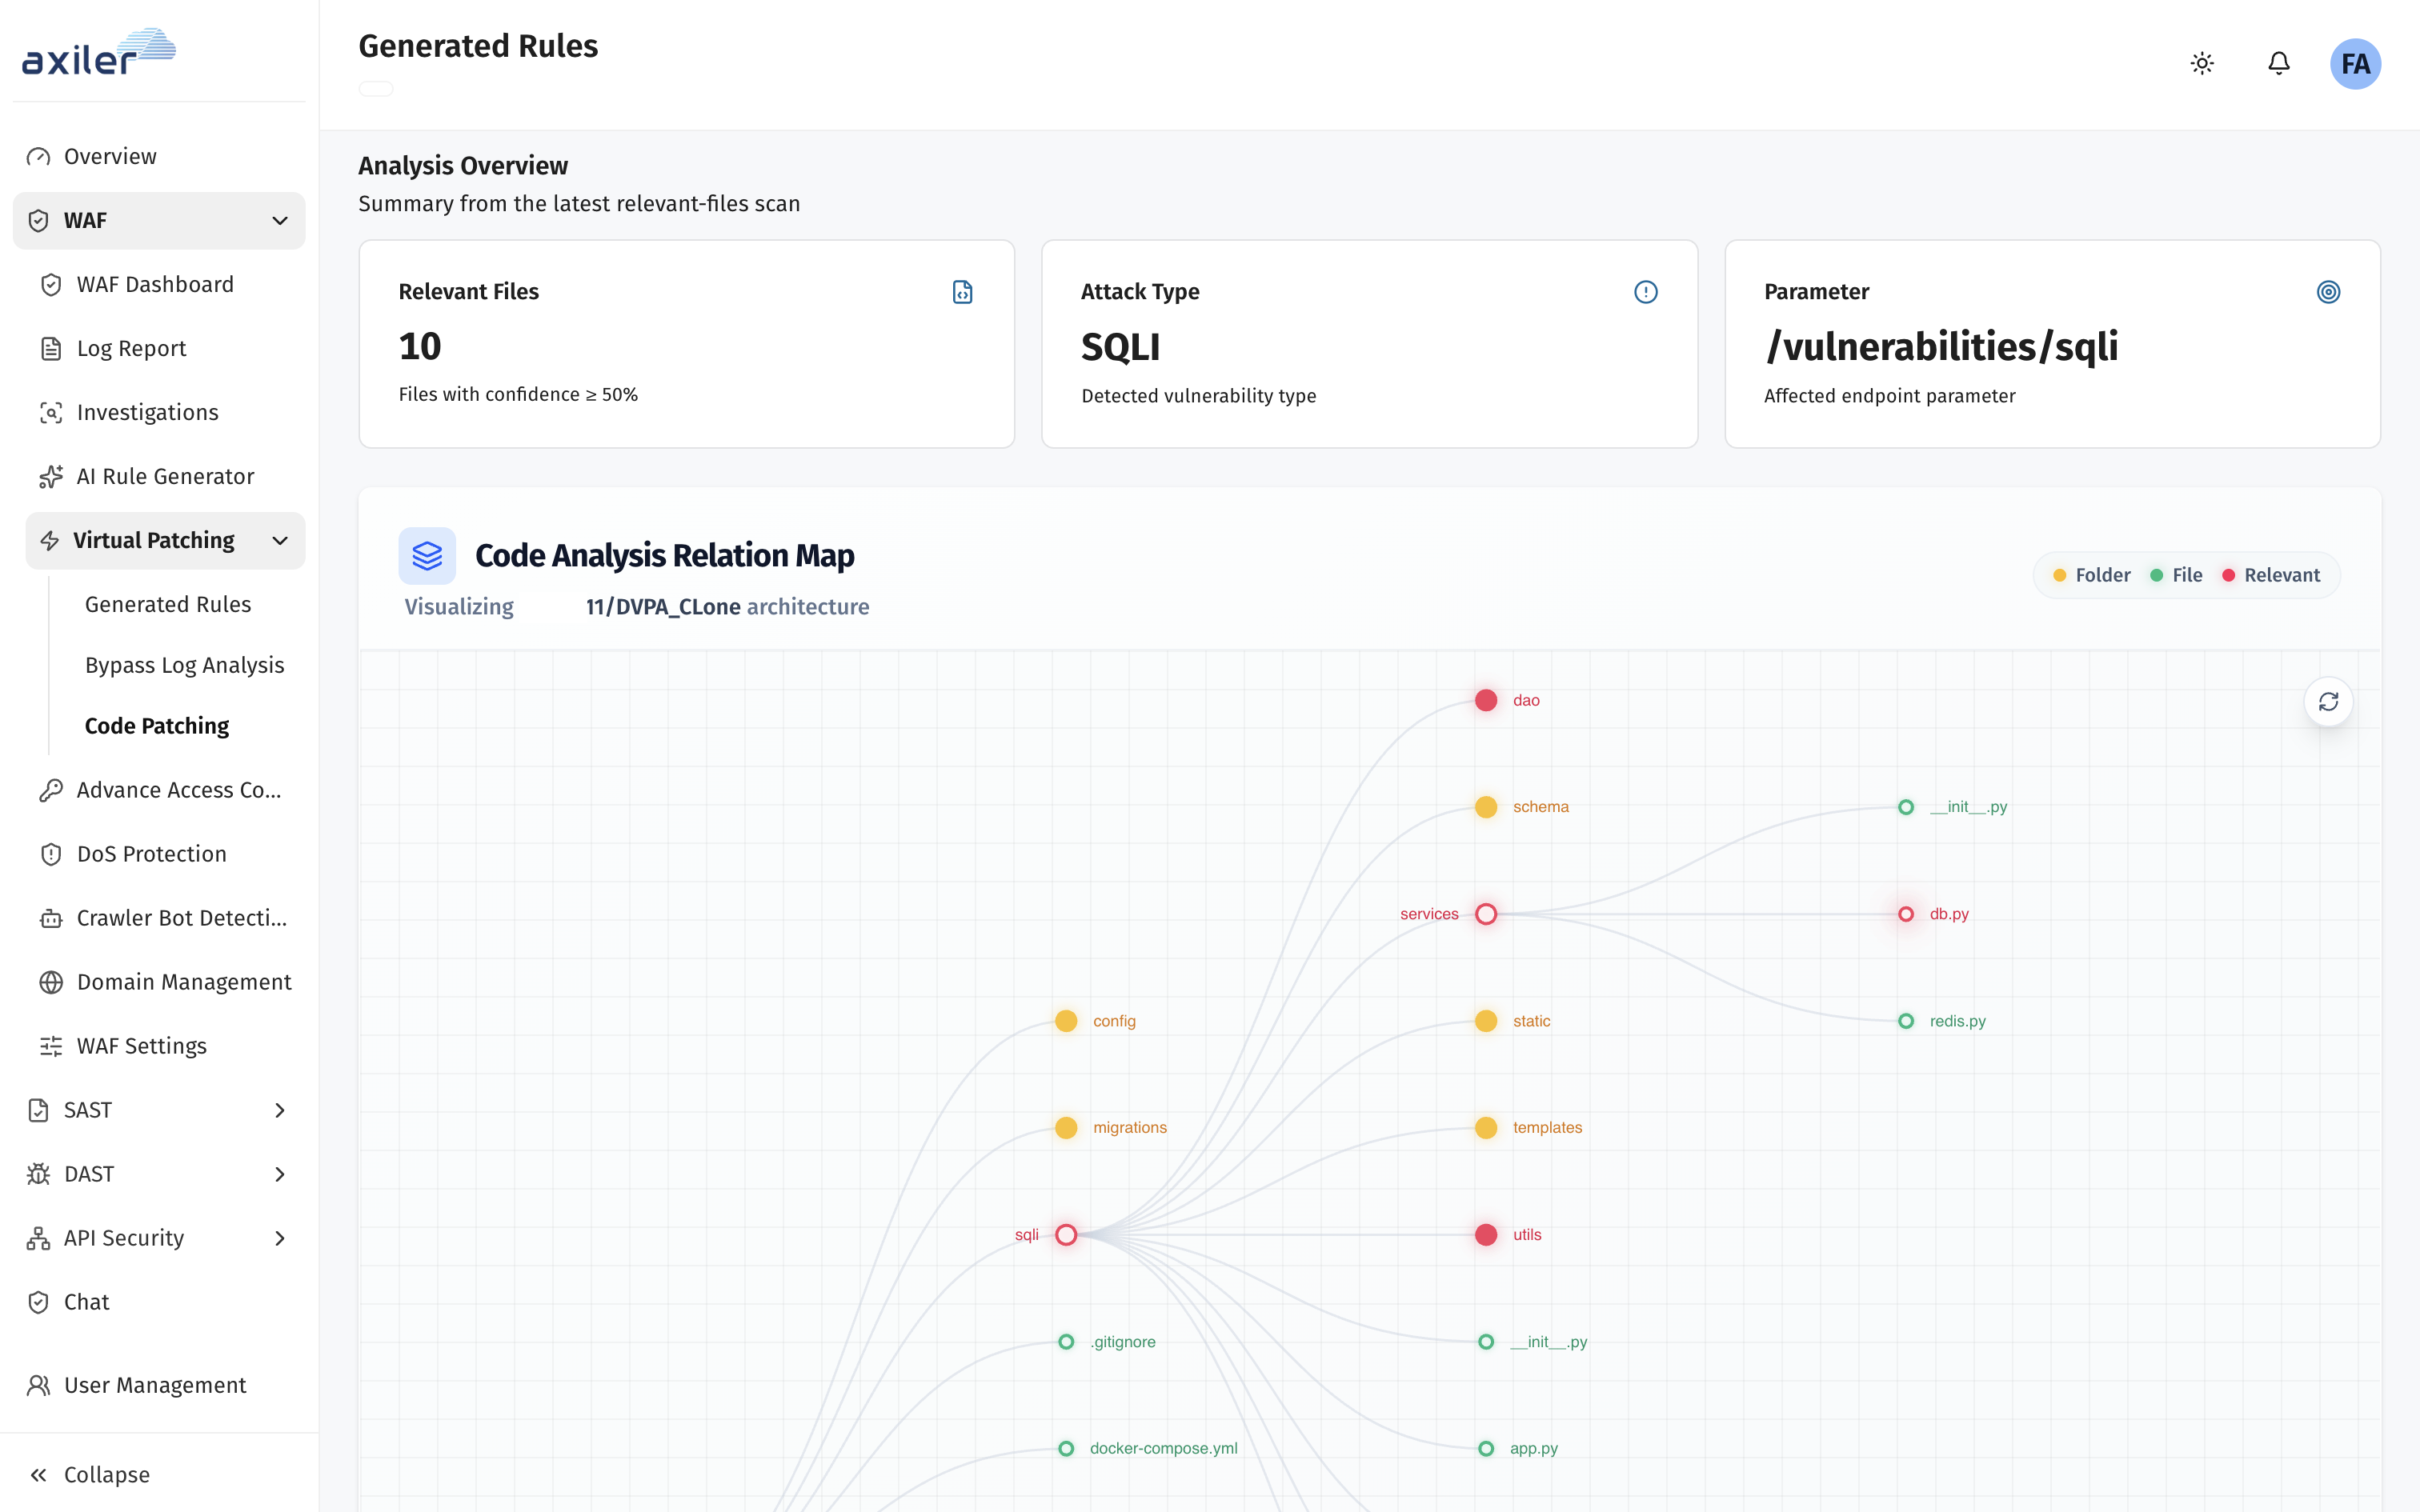
Serangan SQL injection pada laluan langsung dijejaki melalui repo anda. Peta hubungan menyerlahkan services, DAO dan utiliti yang patut diutamakan oleh Agentic Code Analysis untuk semakan.

Peta hubungan peraturan yang dijana, memautkan probe SQL injection WAF kepada fail sumber berkaitan dalam pangkalan kod

Semak pembaikan dan laksanakan ke kod

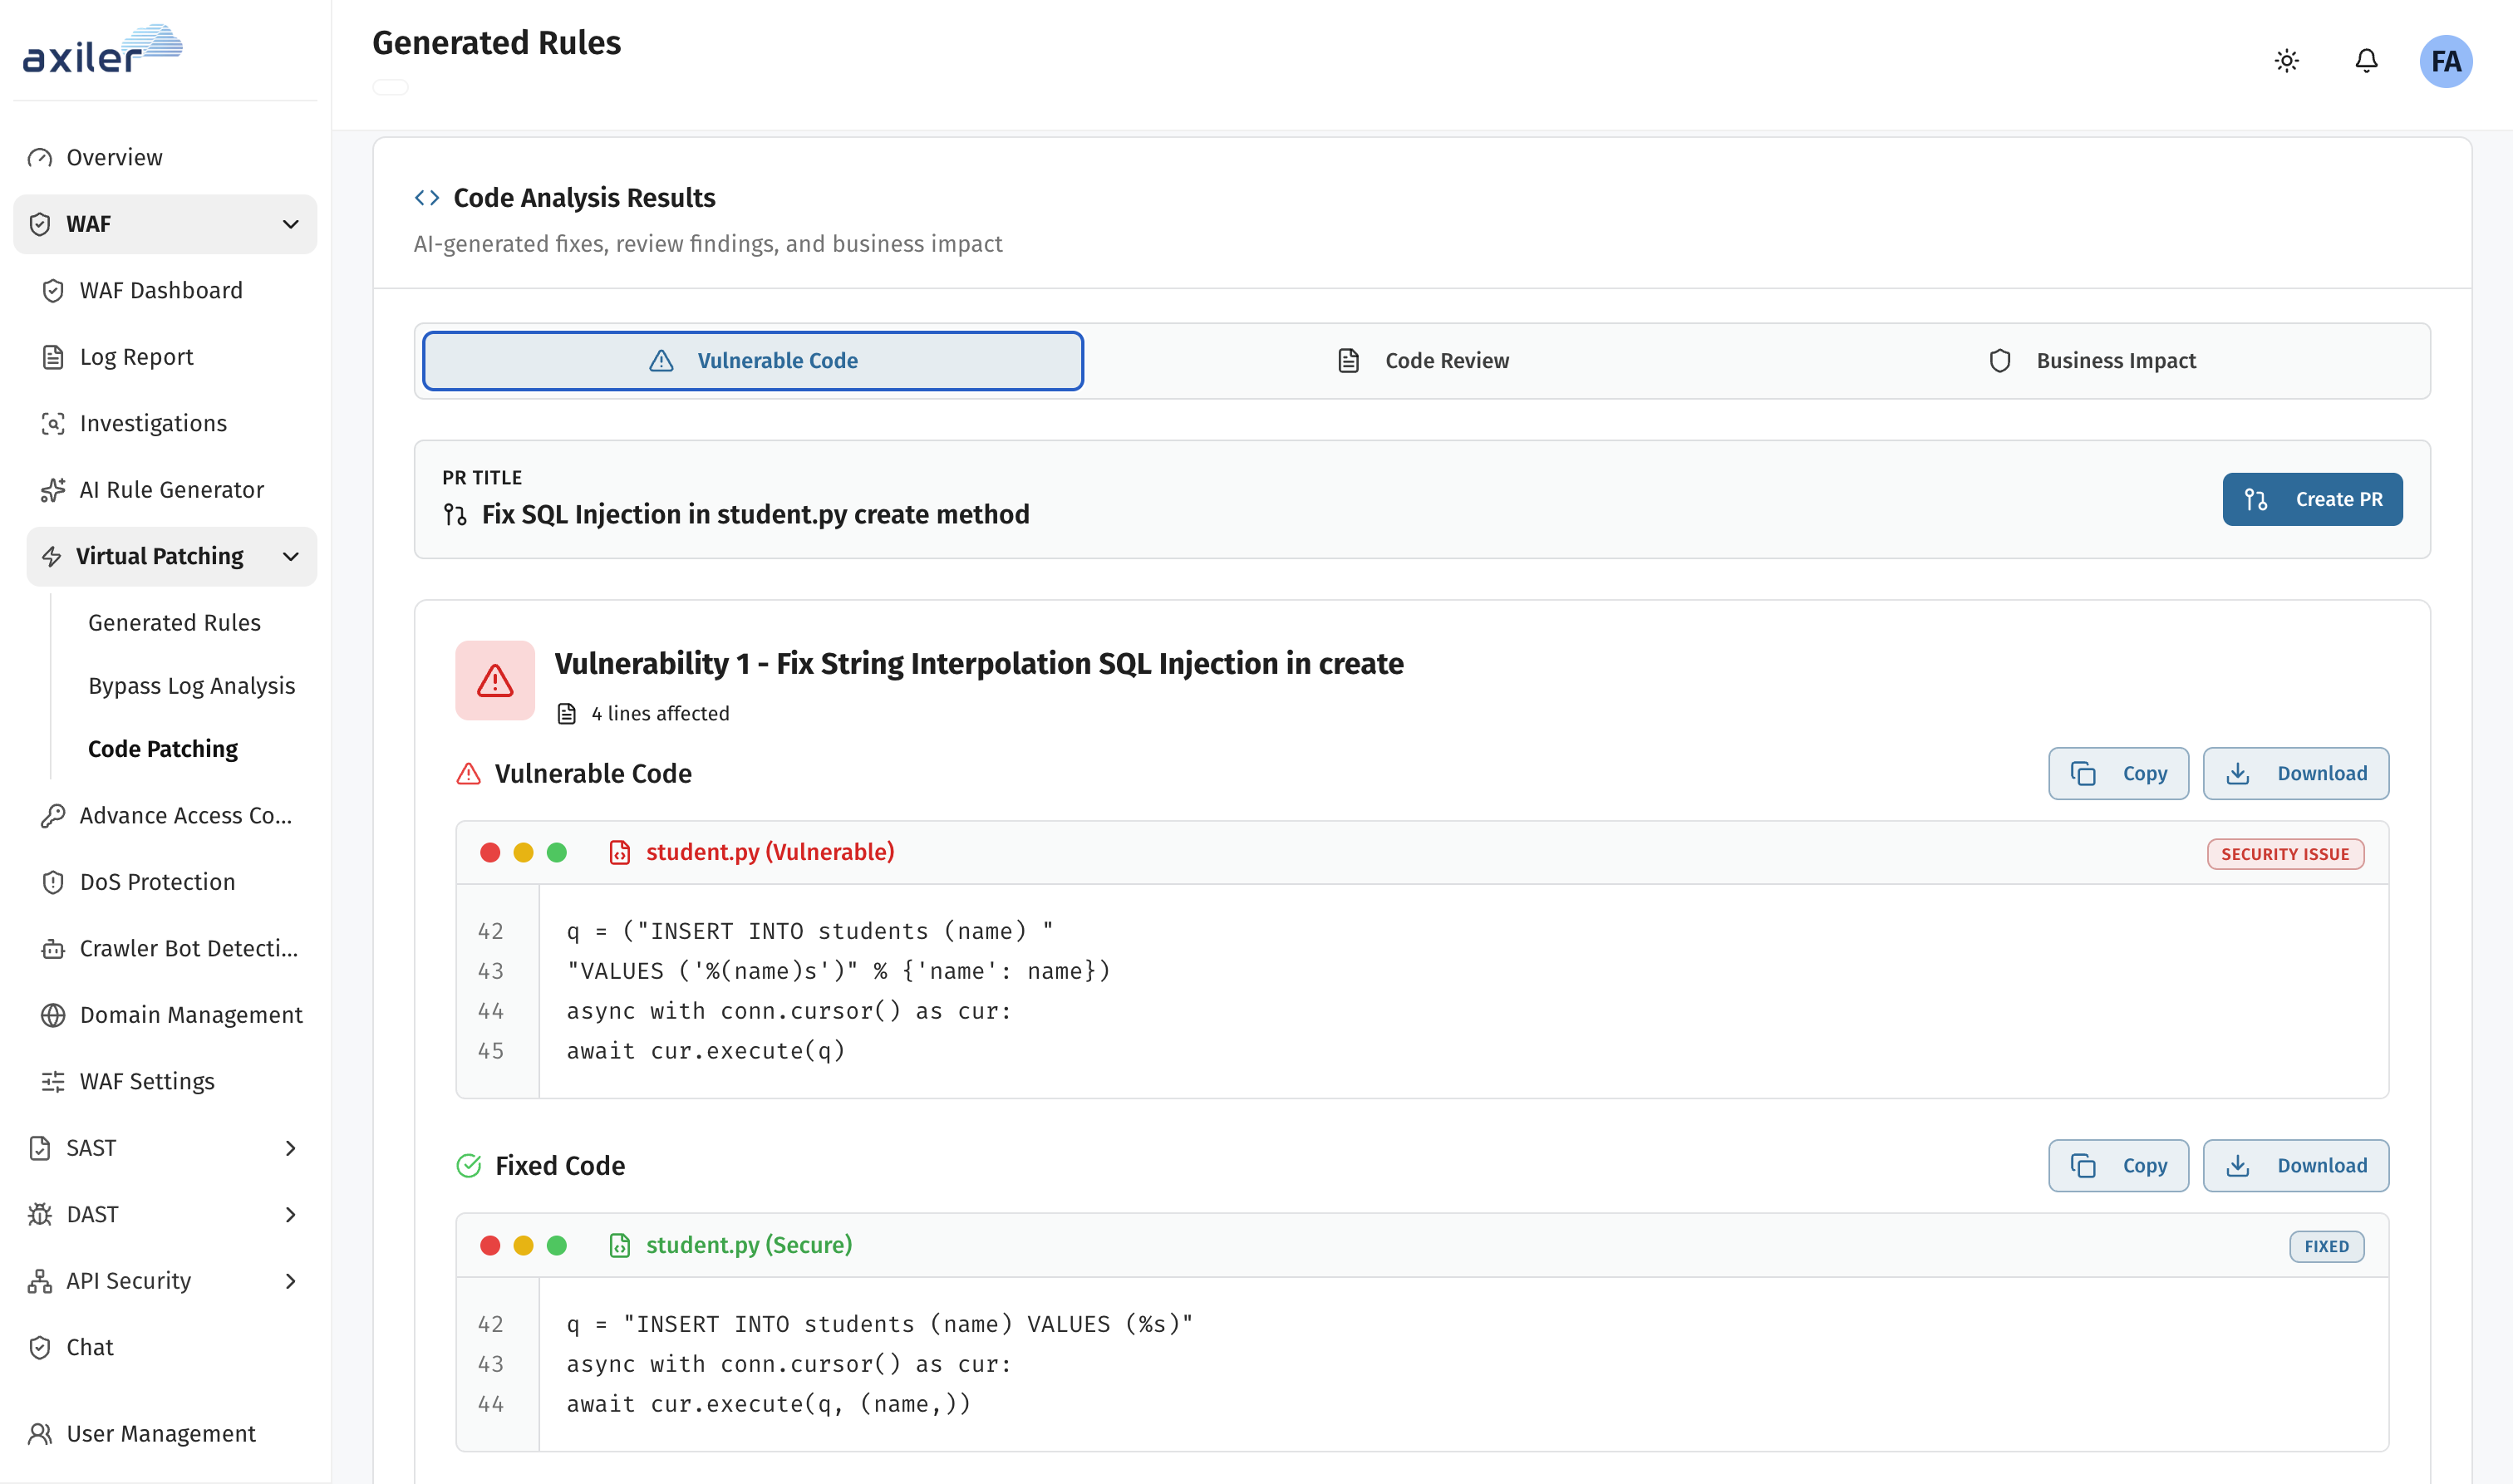
Lihat kod terdedah dan kod yang ditampal bersebelahan, sahkan impak perniagaan, kemudian cipta pull request. Probe WAF yang mencetuskan kerja ini kekal terpaut sepanjang semakan.

Hasil analisis kod menunjukkan kod SQL injection yang terdedah dan yang telah dibaiki dengan tindakan Create PR

Hanya tersedia apabila Agentic WAF disambungkan ke ruang kerja SAST anda.

Terokai Agentic WAF

Liputan shift-left

Imbas kod, kebergantungan, infrastruktur, pakej dan imej

  • SAST

    Semak penemuan kod sumber sebelum digabungkan.

  • SCA

    Periksa pakej dan kebergantungan yang terdedah.

  • IaC

    Imbas infrastruktur sebagai kod untuk salah konfigurasi.

  • APK

    Imbas pakej aplikasi Android.

  • Pengimbasan imej kontena

    Imbas imej kontena untuk risiko yang diketahui.

AppSec Suite

Analisis kod ialah satu ejen dalam stack yang bersambung

Agentic Code Analysis berkongsi laluan yang boleh dicapai dengan Agentic WAF, DAST, API Security dan Cloud Security. Axiler Resolve menyusun apa yang penting. Pasukan anda meluluskan sekali, kemudian membaiki dengan konteks penuh.

Mari berbincang

Lindungi pangkalan kod anda
dengan Athena.

Lihat SAST, SCA, IaC, APK dan pengimbasan imej kontena dalam demo yang disesuaikan dengan repo anda.

  • 30 minDemo langsung pada stack anda
  • SemakanPenemuan kod dengan konteks
  • SOC 2Diperakui Type II