
GovWare 2026

Kepantasan agentik, kelulusan manusia. Lihat Resolve secara langsung di Booth J37.

13–15 Oct · Sands Expo, SingaporeLihat butiran

EjenPerlindungan runtime · Modul agentik

Agentic WAF,dibina untuk trafik langsung

Pantau trafik production, sekat serangan secara masa nyata, jana peraturan WAF daripada perbualan dan kongsi konteks probe langsung dengan SAST, DAST dan Resolve secara automatik.

  • Pemantauan trafik langsung
  • AI rule generator
  • Virtual Patching
  • WAF berbilang domain
Agentic WAF · AliranContext → Axiler Resolve
Trafik
WAF
Aplikasi
Disekat
Konteks bersama
ML + peraturan
Dwi enjin pengesanan
5+
Sumber risikan ancaman
Masa nyata
Log dan siasatan
Segerak ejen
Konteks probe dikongsi

Keupayaan

Apa yang Agentic WAF lakukan

Laporan log

Setiap permintaan, boleh diperiksa hingga ke peringkat probe

Tapis trafik serangan mengikut jenis, negara dan status. Buka mana-mana baris untuk memeriksa butiran HTTP, keyakinan ML, asal klien dan klasifikasi serangan yang sepadan tanpa meninggalkan konsol WAF.

  • Pecahan jenis serangan dan negara
  • Log permintaan dengan serangan, status dan path
  • Pemeriksaan permintaan dengan keyakinan ML dan konteks klien
Agentic WAF · Laporan logContext → Axiler Resolve
Permintaan langsung
Laporan log
Butiran permintaan
Jenis serangan
Negara
Siasatan

Triaj insiden dengan konteks yang boleh terus diambil tindakan oleh pasukan anda

Bekerja daripada baris gilir mengikut keutamaan dengan tahap keterukan, status dan bilangan peristiwa. Tetapkan pemilik, semak garis masa serangan, dapatkan risikan ancaman dan hantar ke Jira atau Slack daripada paparan siasatan yang sama.

  • Baris gilir triaj dengan penapis keterukan dan status
  • Butiran insiden, penugasan dan garis masa serangan
  • Tiket Jira, amaran Slack dan laporan yang boleh dimuat turun
Agentic WAF · SiasatanContext → Axiler Resolve
Amaran
Baris gilir triaj
Tetapkan pemilik
Jira · Slack
Risikan ancaman
Laporan

AI rule generator

Berbual dengan WAF anda. Laksanakan peraturan daripada perbualan.

Terangkan apa yang ingin disekat dalam bahasa biasa. AI rule generator menukar niat anda kepada polisi WAF yang sedia dilaksanakan tanpa perlu menulis peraturan sendiri atau meneka sintaks.

  • Penciptaan peraturan dalam bahasa semula jadi
  • Semak dan laksana dalam satu aliran kerja
  • Tindak balas lebih pantas apabila laluan sedang diprob
Agentic WAF · AI rule generatorContext → Axiler Resolve
Gesaan
Peraturan AI
Semak
Laksana
Skop
Pratonton trafik

Virtual Patching

Sekat zero-day di edge sementara pasukan kejuruteraan menyiapkan pembaikan

Apabila eksploit baharu melanda production, laksanakan virtual patch pada WAF dalam beberapa minit. Trafik kekal dilindungi di edge sementara pasukan anda mengesahkan dan menggabungkan pembaikan kod kekal.

  • Mitigasi pantas di edge tanpa menunggu kitaran pelaksanaan
  • Peraturan berskop yang terikat pada laluan atau parameter yang terdedah
  • Selaras dengan siasatan dan AI rule generator
Agentic WAF · Virtual PatchingContext → Axiler Resolve
Eksploit
Virtual patch
Disekat di edge
PR pembaikan kod
Patch ditamatkan

Konteks agentik

Probe langsung menjadi konteks bersama untuk setiap ejen

Apabila WAF mengesan serangan pada sesuatu laluan, DAST tahu di mana perlu diuji semula, Resolve tahu apa yang perlu disusun, dan seluruh suite bertindak atas isyarat yang sama, bukan senarai sekatan yang terasing.

  • Konteks probe dikongsi merentas AppSec Suite
  • Penemuan berkorelasi dalam Axiler Resolve
  • Kelulusan manusia sebelum pemulihan mengikut keutamaan
Agentic WAF · Konteks agentikContext → Axiler Resolve
Probe langsung
WAF
Agentic Code Analysis
Agentic DAST
Resolve

Korelasi WAF + SAST

Korelasikan probe langsung dengan pembaikan kod dan pulihkan di kedua-dua hujung

Sambungkan Agentic WAF dengan Agentic Code Analysis dan probe runtime menjadi siasatan peringkat kod. Sekat serangan di edge, jejakinya ke fail yang penting, semak pembaikan yang dijana AI dan buka PR tanpa kehilangan konteks production yang memulakan kerja tersebut.

Pemulihan runtime

Virtual patch dan peraturan WAF yang dijana melindungi laluan yang terdedah sementara pasukan kejuruteraan menyemak pembaikan. Trafik kekal disekat di edge sejak probe disahkan.

Pemulihan kod

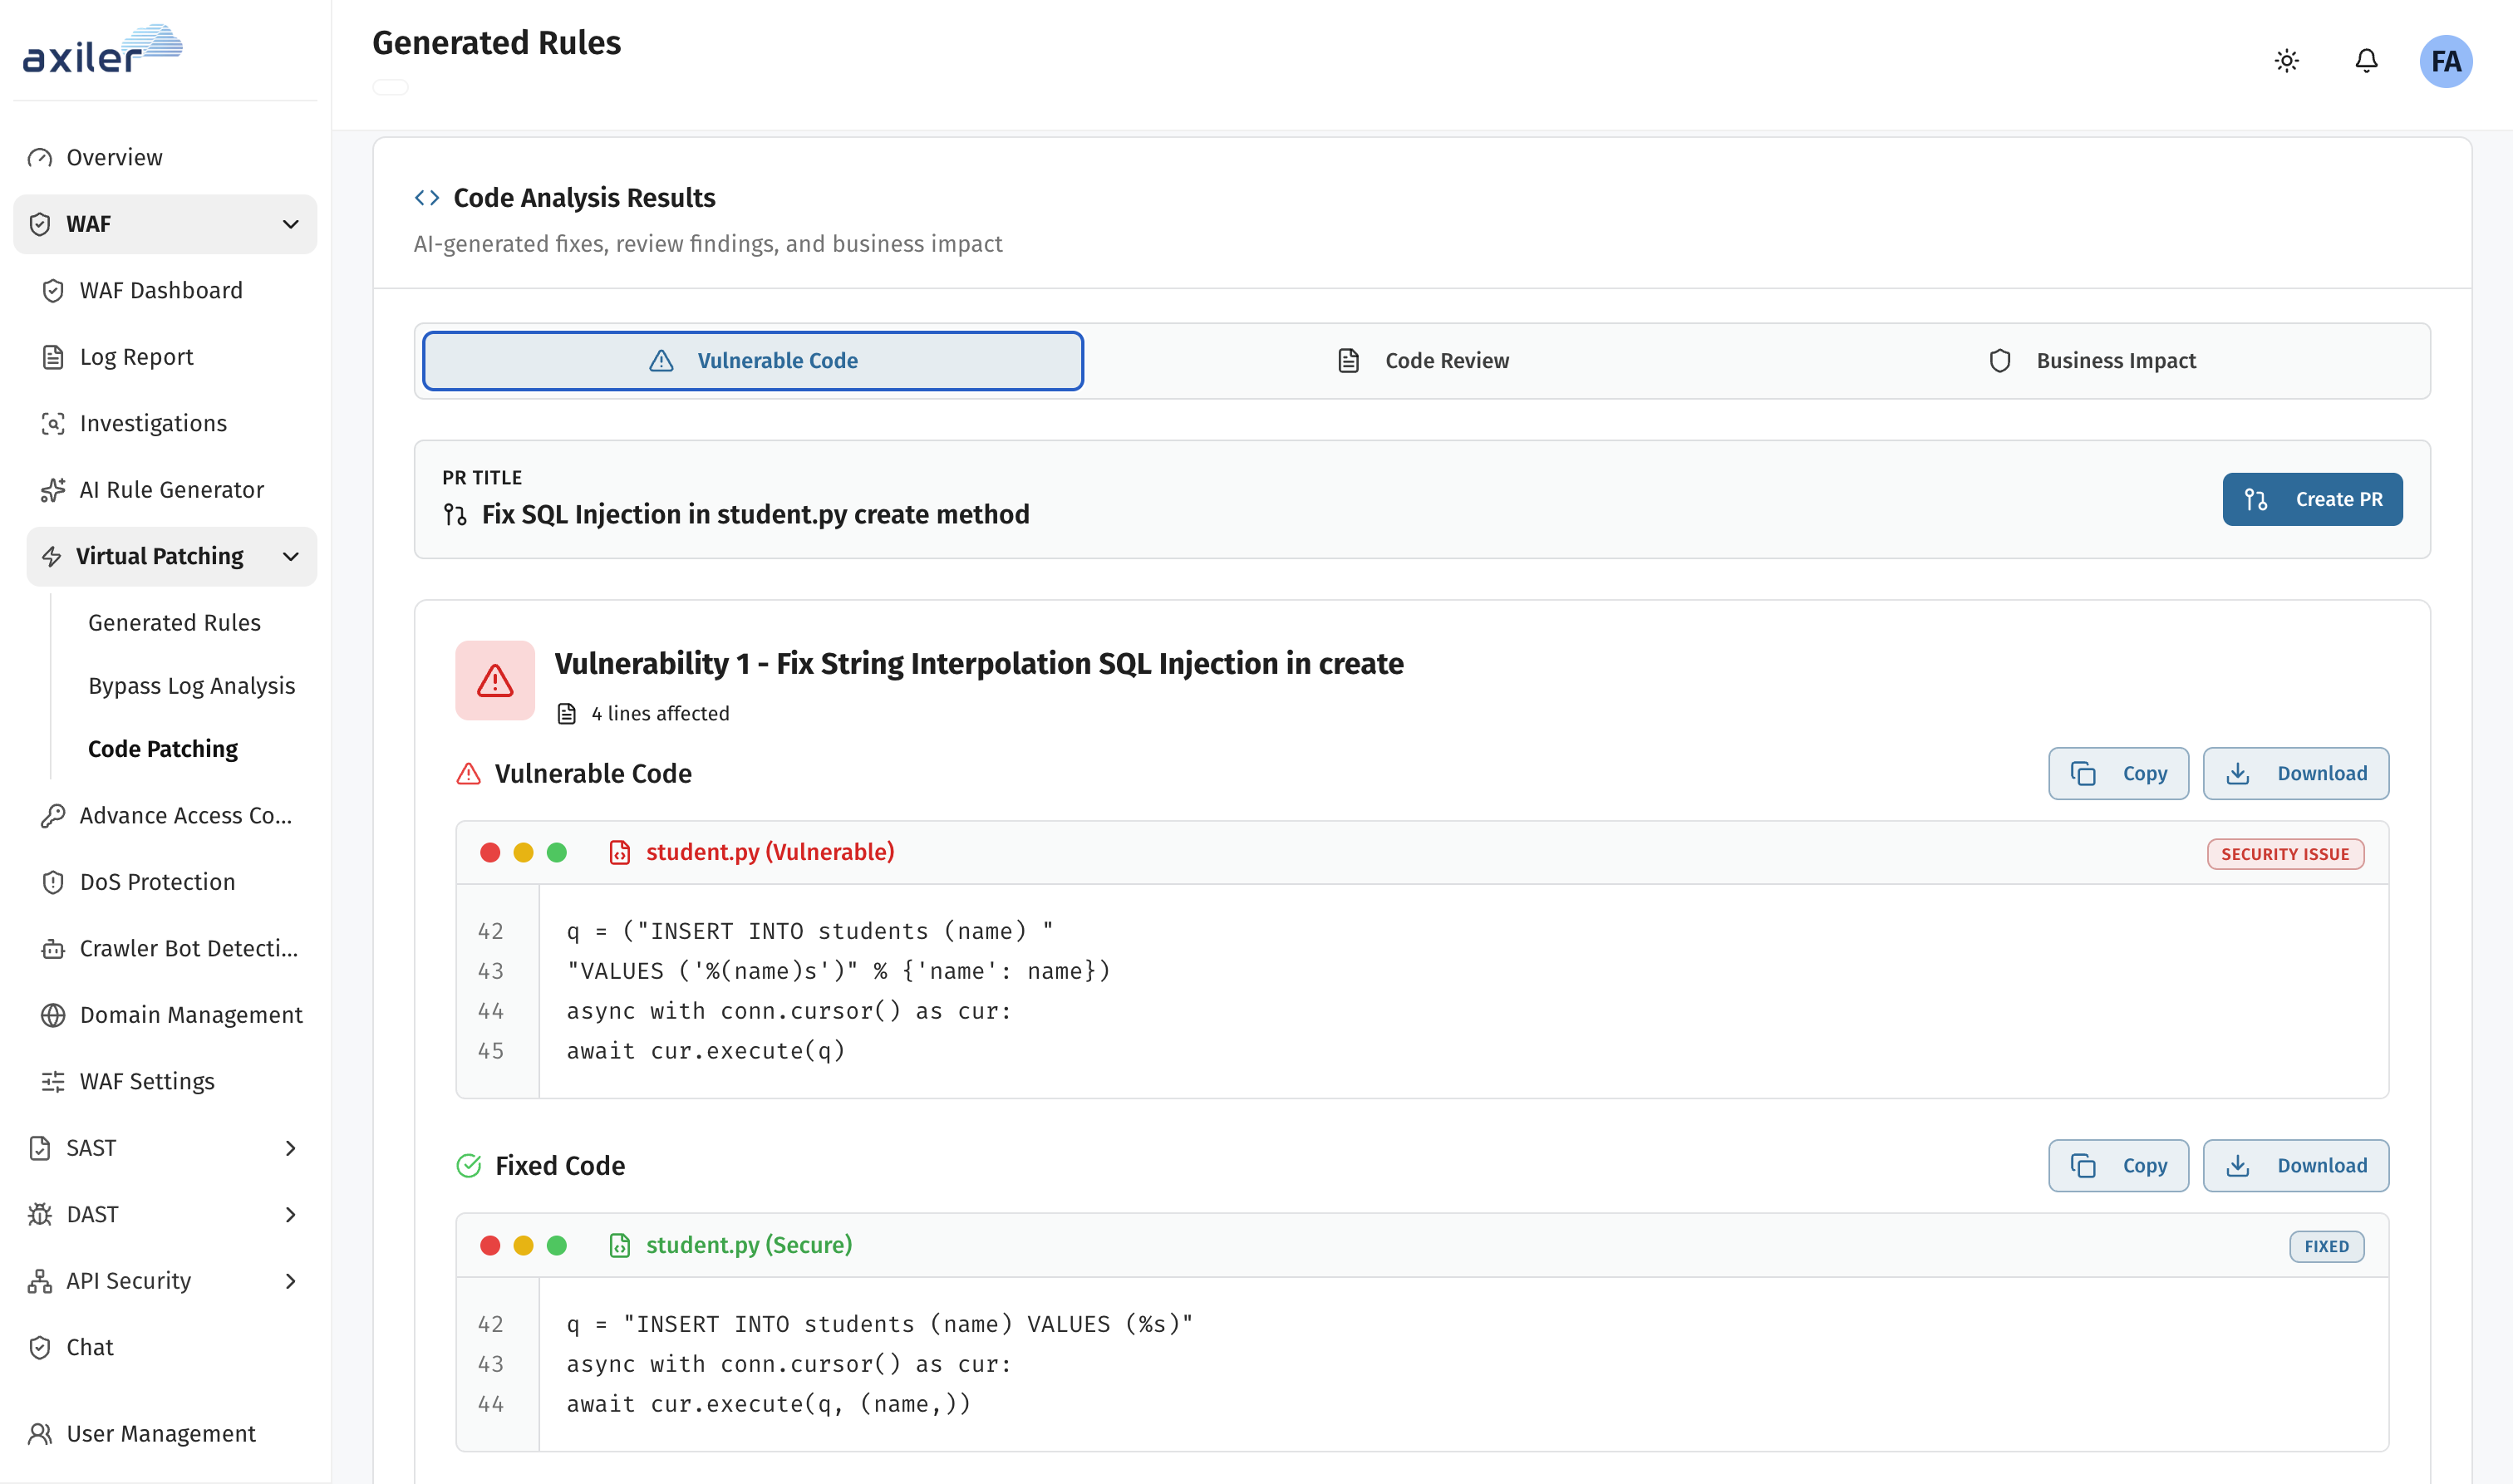
Agentic Code Analysis memetakan parameter serangan kepada fail sumber yang berkaitan, memaparkan kod terdedah berbanding kod yang dibaiki, dan membolehkan anda mencipta PR daripada aliran kerja berkorelasi yang sama.

Petakan probe kepada fail sumber

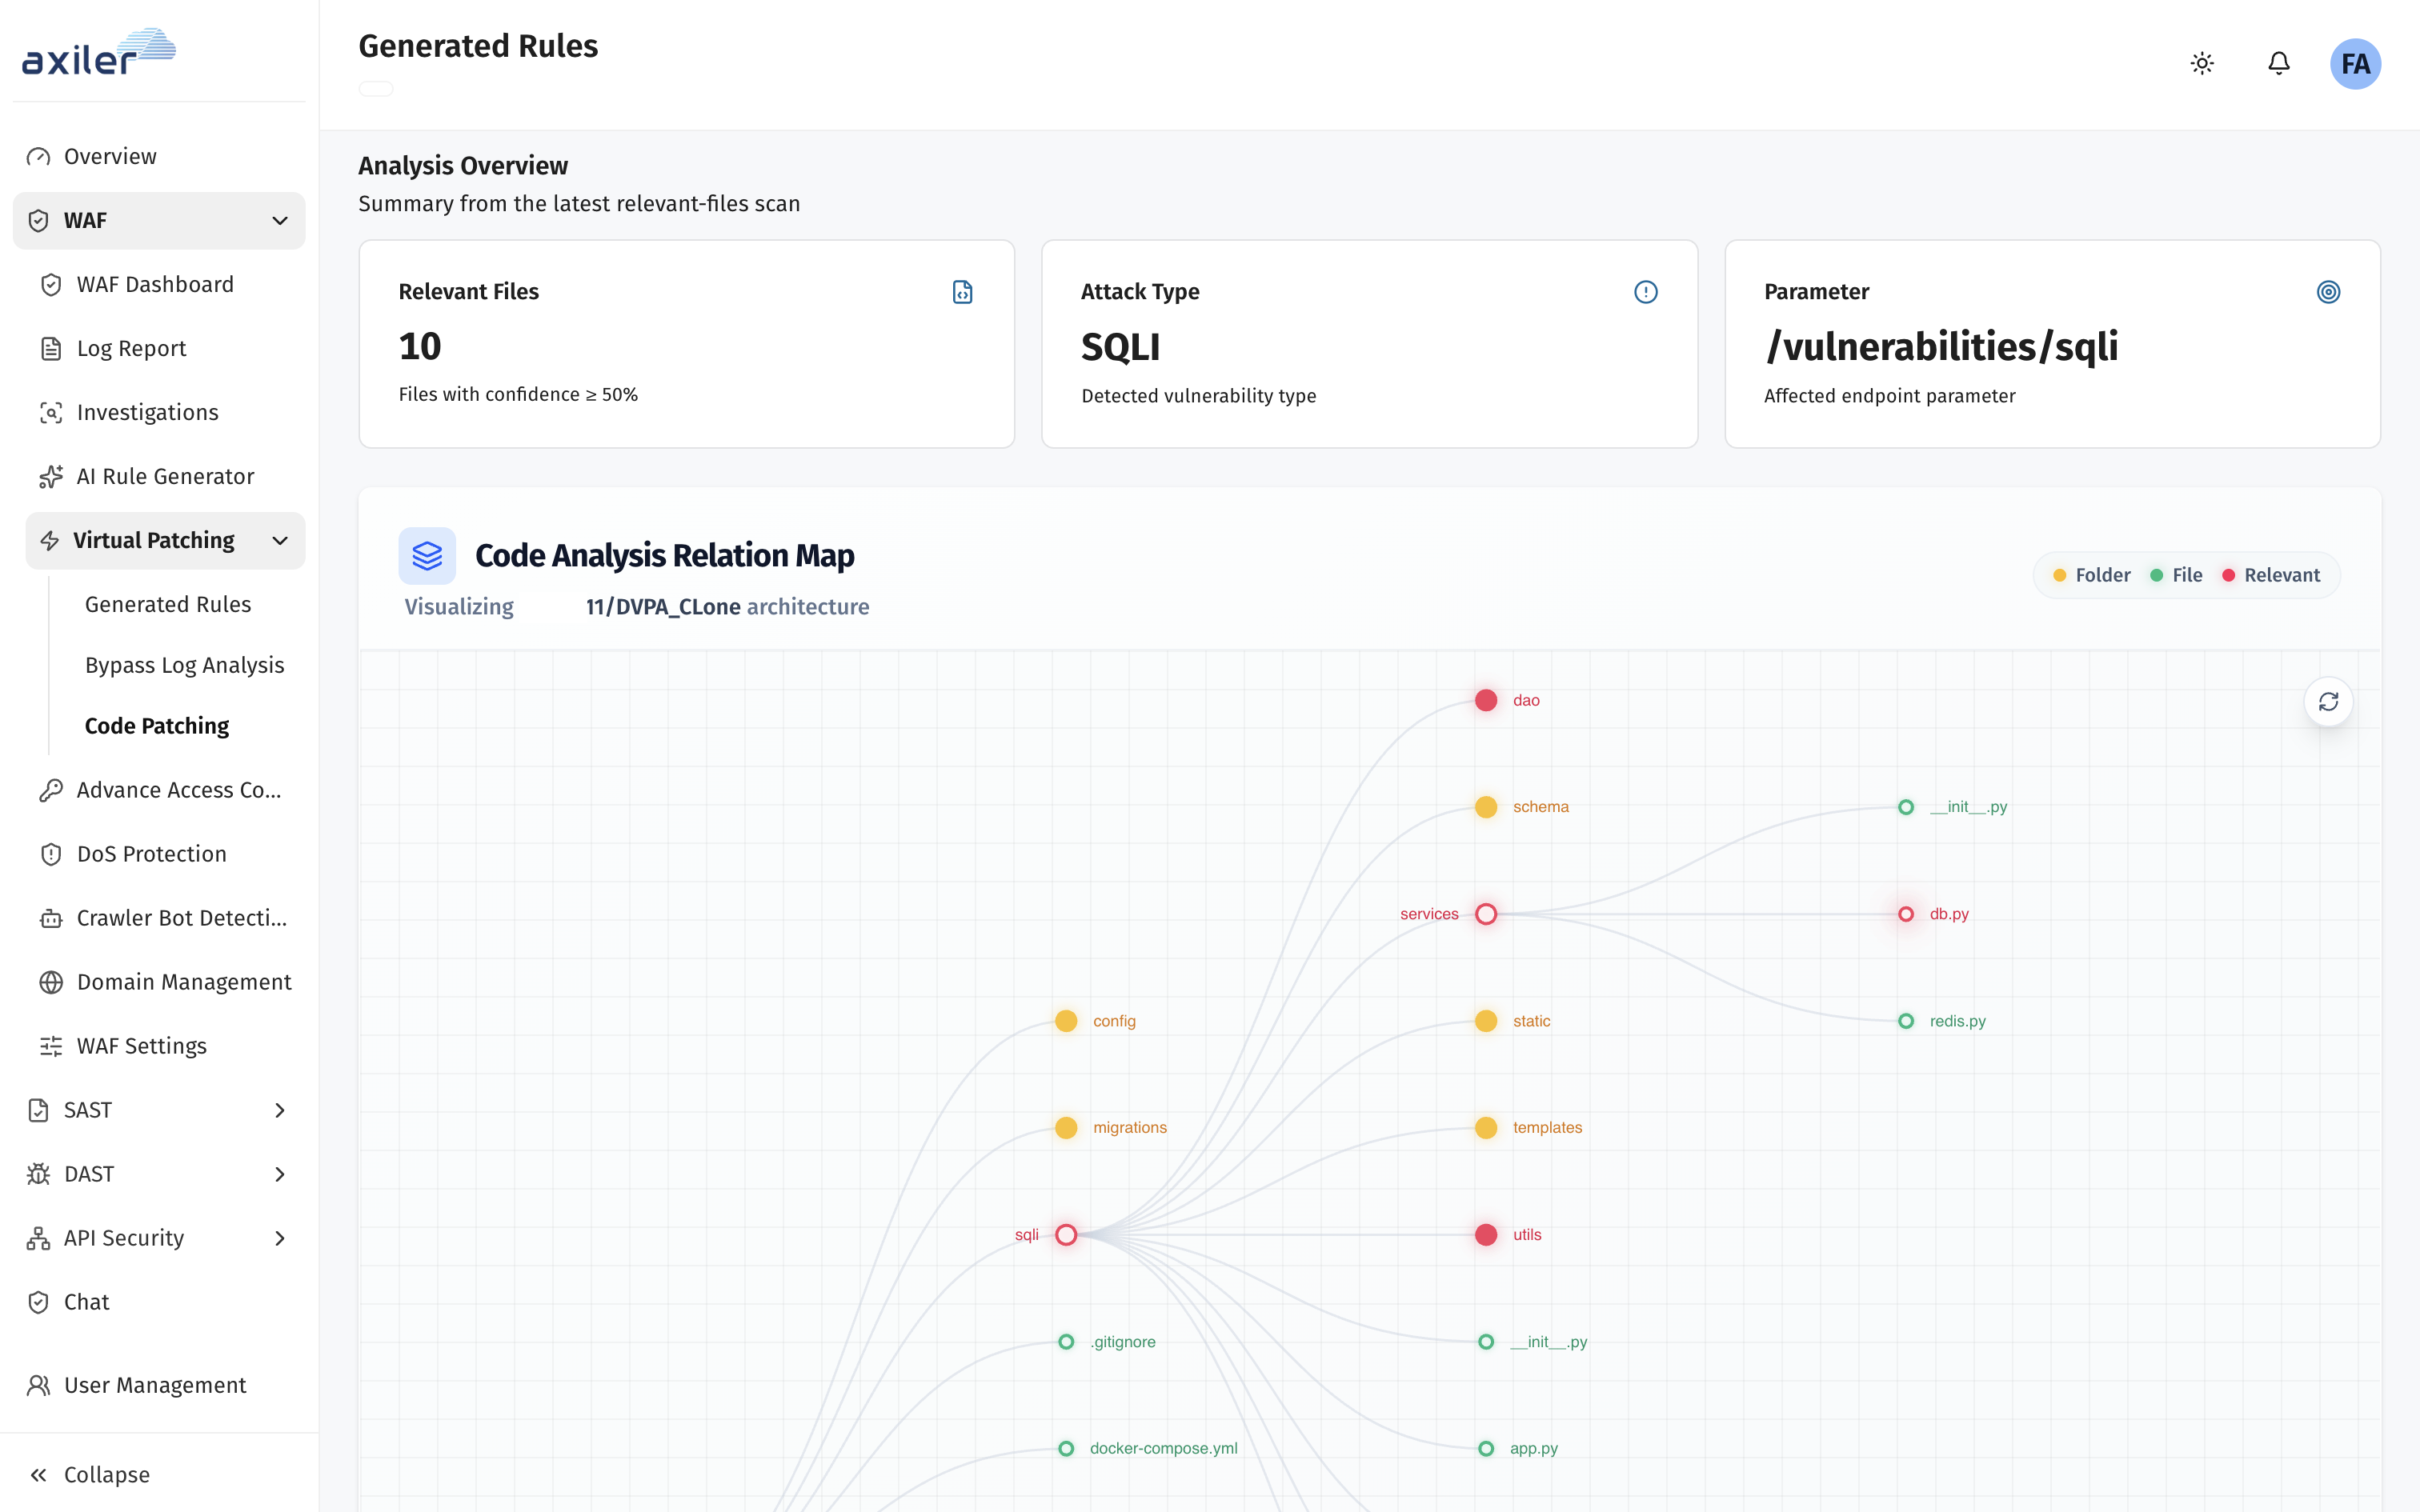
Serangan SQL injection pada /vulnerabilities/sqli dijejaki melalui repo anda. Peta hubungan menyerlahkan sqli, dao, services dan utils, iaitu laluan yang patut diutamakan oleh Agentic Code Analysis.

Hasil analisis kod menunjukkan kod SQL injection yang terdedah dan yang telah dibaiki dengan tindakan Create PR

Semak pembaikan dan laksanakan ke kod

Lihat kod terdedah dan kod yang ditampal bersebelahan, sahkan impak perniagaan, kemudian cipta pull request. Probe WAF yang mencetuskan kerja ini kekal terpaut sepanjang semakan.

Peta hubungan peraturan yang dijana, memautkan probe SQL injection WAF kepada fail sumber berkaitan dalam pangkalan kod

Hanya tersedia apabila Agentic Code Analysis disambungkan ke ruang kerja WAF anda.

Terokai Agentic Code Analysis

Pengesanan crawler & bot

Sekat crawler AI daripada mengikis kandungan anda

Hentikan GPTBot, ClaudeBot dan crawler latihan AI lain daripada menuai halaman anda sambil masih membenarkan enjin carian dan bot pemantauan yang anda percayai. Agentic WAF mengklasifikasikan automasi di edge supaya kandungan kekal milik anda.

  • Sekat user-agent pengikis AI yang diketahui dan corak crawl yang mencurigakan
  • Benarkan bot carian dan bot uptime yang sah dengan peraturan terperinci
  • Log trafik crawler yang disekat bersama peristiwa WAF lain

Disekat

  • GPTBot
  • ClaudeBot
  • CCBot
  • Bytespider
  • Amazonbot

Dibenarkan

  • Googlebot
  • Bingbot
  • Pemantau uptime

Liputan runtime

Sekat serangan gaya OWASP secara automatik

  • Injection dan penyalahgunaan

    Hentikan SQL injection, XSS dan payload gaya command sebelum ia sampai ke aplikasi dan API anda.

  • DoS dan pengehadan kadar

    Lindungi endpoint daripada banjiran, brute force dan corak trafik yang menyalahgunakan dengan had boleh dikonfigurasi.

  • Bot dan crawler

    Asingkan automasi berniat jahat daripada crawler yang sah dengan kawalan pengurusan bot.

  • Kawalan akses

    Sekat atau benarkan mengikut IP, path, geo, user-agent dan direktori dengan polisi akses lanjutan.

  • Virtual Patching

    Mitigasi zero-day di edge sementara pasukan kejuruteraan menyiapkan pembaikan kod.

  • Operasi domain dan SSL

    Urus berbilang domain, sijil dan pembaharuan SSL daripada konsol WAF yang sama.

AppSec Suite

WAF ialah satu ejen dalam stack yang bersambung

Agentic WAF berkongsi isyarat serangan langsung dengan Agentic Code Analysis, DAST, API Security dan Cloud Security. Axiler Resolve menyusun apa yang penting. Pasukan anda meluluskan sekali, kemudian membaiki dengan konteks penuh.

Mari berbincang

Lindungi aplikasi web anda
dengan Athena.

Lihat pada stack anda dalam demo langsung 30 minit. Tiada slaid, hanya data anda.

  • 30 minDemo langsung pada stack anda
  • SemakanPenemuan kod dengan konteks
  • SOC 2Diperakui Type II