GovWare 2026

代理程式的速度,人工的把關。歡迎到 J37 號攤位現場體驗 Resolve。

13–15 Oct · Sands Expo, Singapore查看詳情

代理程式左移資安 · 代理式模組

Agentic Code Analysis,從掃描到合併修補

掃描儲存庫中的程式碼缺陷、外洩的機敏資訊、相依套件 CVE 與 IaC 錯誤設定。審查 AI 建議的修補、一鍵建立 PR,並自動與 WAF、DAST 和 Resolve 共享可達路徑。

  • SAST
  • SCA
  • IaC
  • APK
  • 容器映像掃描
Agentic Code Analysis · 流程Context → Axiler Resolve
程式碼
掃描
審查修補
Pull request
可達路徑
Resolve
Create PR
從程式碼審查推出修補
CWE 對應
符合合規需求的發現情境
機敏資訊
偵測並撤銷外洩權杖
代理程式同步
可達路徑共享至下游

功能特色

Agentic Code Analysis 能做什麼

SAST

以 CWE 情境審查發現,再以 PR 推出修補

每項發現都會列出嚴重性、CWE 與 OWASP 對應、信心度、影響與可能性。並排比對有漏洞的程式碼與 AI 建議的修補,接著無須離開 SAST 主控台即可建立 pull request。

  • 每項發現皆附 CWE、OWASP 與風險指標
  • 在同一面板比對有漏洞與建議的程式碼
  • 在同一審查流程中建立 PR
Agentic Code Analysis · SASTContext → Axiler Resolve
發現
CWE 對應
建議修補
Create PR
風險指標
Resolve
SCA

在整個相依套件樹中優先排序 CVE

掃描摘要一眼呈現重大、高、中、低風險的發現。依套件、CVE 或嚴重性篩選,再深入檢視每個有漏洞相依套件的已安裝與已修補版本。

  • 含嚴重性細分的掃描摘要
  • 依套件、CVE、標題或檔案搜尋
  • 每一列皆顯示已安裝與已修補版本
Agentic Code Analysis · SCAContext → Axiler Resolve
清單檔
CVE 掃描
嚴重性
已修補版本
升級 PR

SBOM

以互動式相依關係圖描繪您的供應鏈

為每次掃描產生軟體物料清單。探索元件、授權與漏洞,再切換至力導向圖,查看哪些套件位於相依套件樹中的高風險路徑上。

  • 每次掃描編錄 420 個以上元件
  • 依嚴重性以顏色區分節點
  • 拖曳、縮放並點選以查看元件細節
Agentic Code Analysis · SBOMContext → Axiler Resolve
儲存庫
SBOM
元件
授權
高風險路徑

Compliance mapper

將 AppSec 掃描結果對應至稽核人員要求的框架

Compliance Mapper 依 CIS、ISO 27001、OWASP Top 10、PCI DSS 與 SOC 2 控制項彙整您的 SAST 發現。在稽核季來臨前,掌握通過率、未通過的控制項,以及哪些修補最能帶來改善。

  • CIS v8、ISO 27001、OWASP、PCI DSS v4 與 SOC 2 檢視
  • 各框架的通過、未通過與總數
  • 未通過次數最多的控制項連回掃描發現
Agentic Code Analysis · Compliance mapperContext → Axiler Resolve
掃描發現
合規對應
框架
未通過控制項
稽核報告

無須整合

機敏資訊偵測

撤銷外洩權杖,無須再串接其他工具

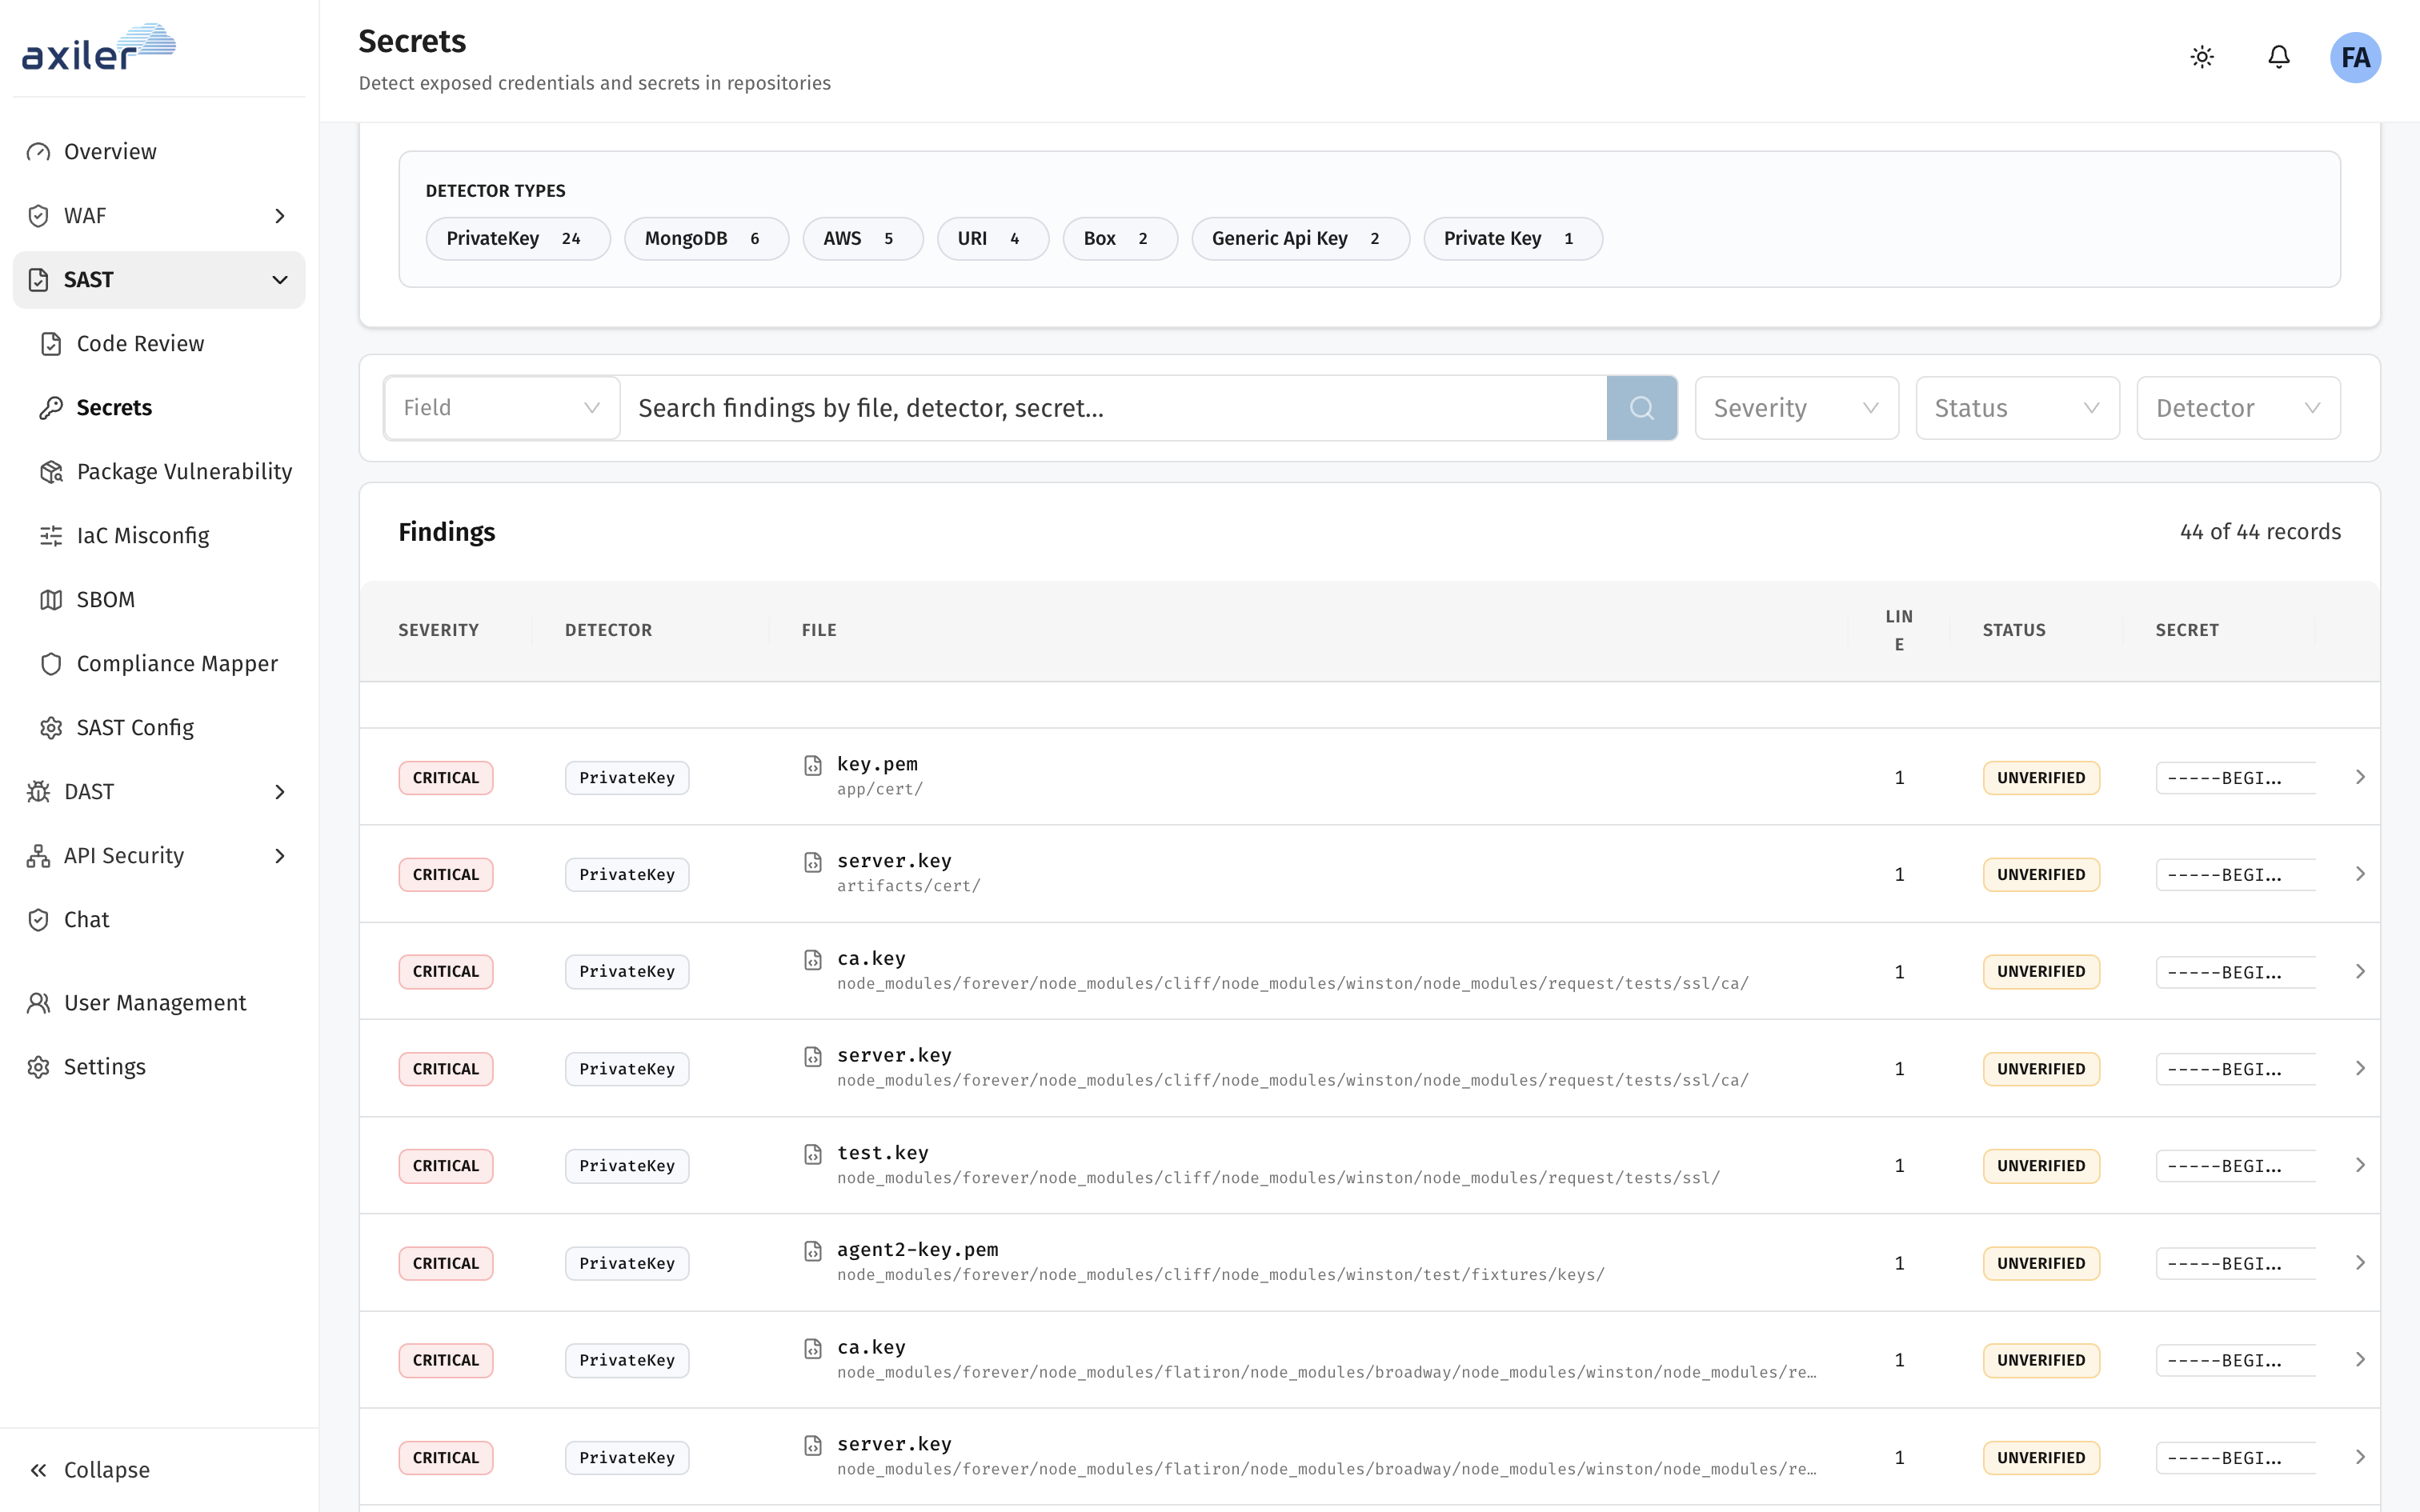
當 Axiler 在您的儲存庫中發現外洩的憑證時,您可以直接從 Secrets 工作流程撤銷仍有效的權杖。不需整合 AWS 主控台、不需 vault 連接器,也不需額外設定。

  • 偵測私密金鑰、雲端憑證、資料庫 URI 與 API 權杖
  • 直接在平台上撤銷遭入侵的權杖,不必另用工具
  • 依偵測器類型、嚴重性與驗證狀態篩選

內建偵測器

  • PrivateKey
  • AWS
  • MongoDB
  • URI
  • Generic API Key
  • Box
機敏資訊發現表格,顯示 PrivateKey、MongoDB、AWS 與 URI 偵測器,嚴重性為重大且狀態為未驗證

SAST + WAF 關聯

將即時探測轉化為程式碼層級的調查

將 Agentic Code Analysis 與 Agentic WAF 連接後,執行階段的攻擊就會成為已排序的程式碼審查。將探測追溯至關鍵檔案、審查 AI 產生的修補並開啟 PR,同時由虛擬修補持續保護正式環境。

執行階段修補

在工程團隊審查修補期間,虛擬修補與產生的 WAF 規則會保護有漏洞的路由。從探測確認的那一刻起,流量便在邊緣遭到封鎖。

程式碼修補

Agentic Code Analysis 將攻擊參數對應至相關原始碼檔案,呈現有漏洞與已修補的程式碼,並讓您在同一個關聯工作流程中建立 PR。

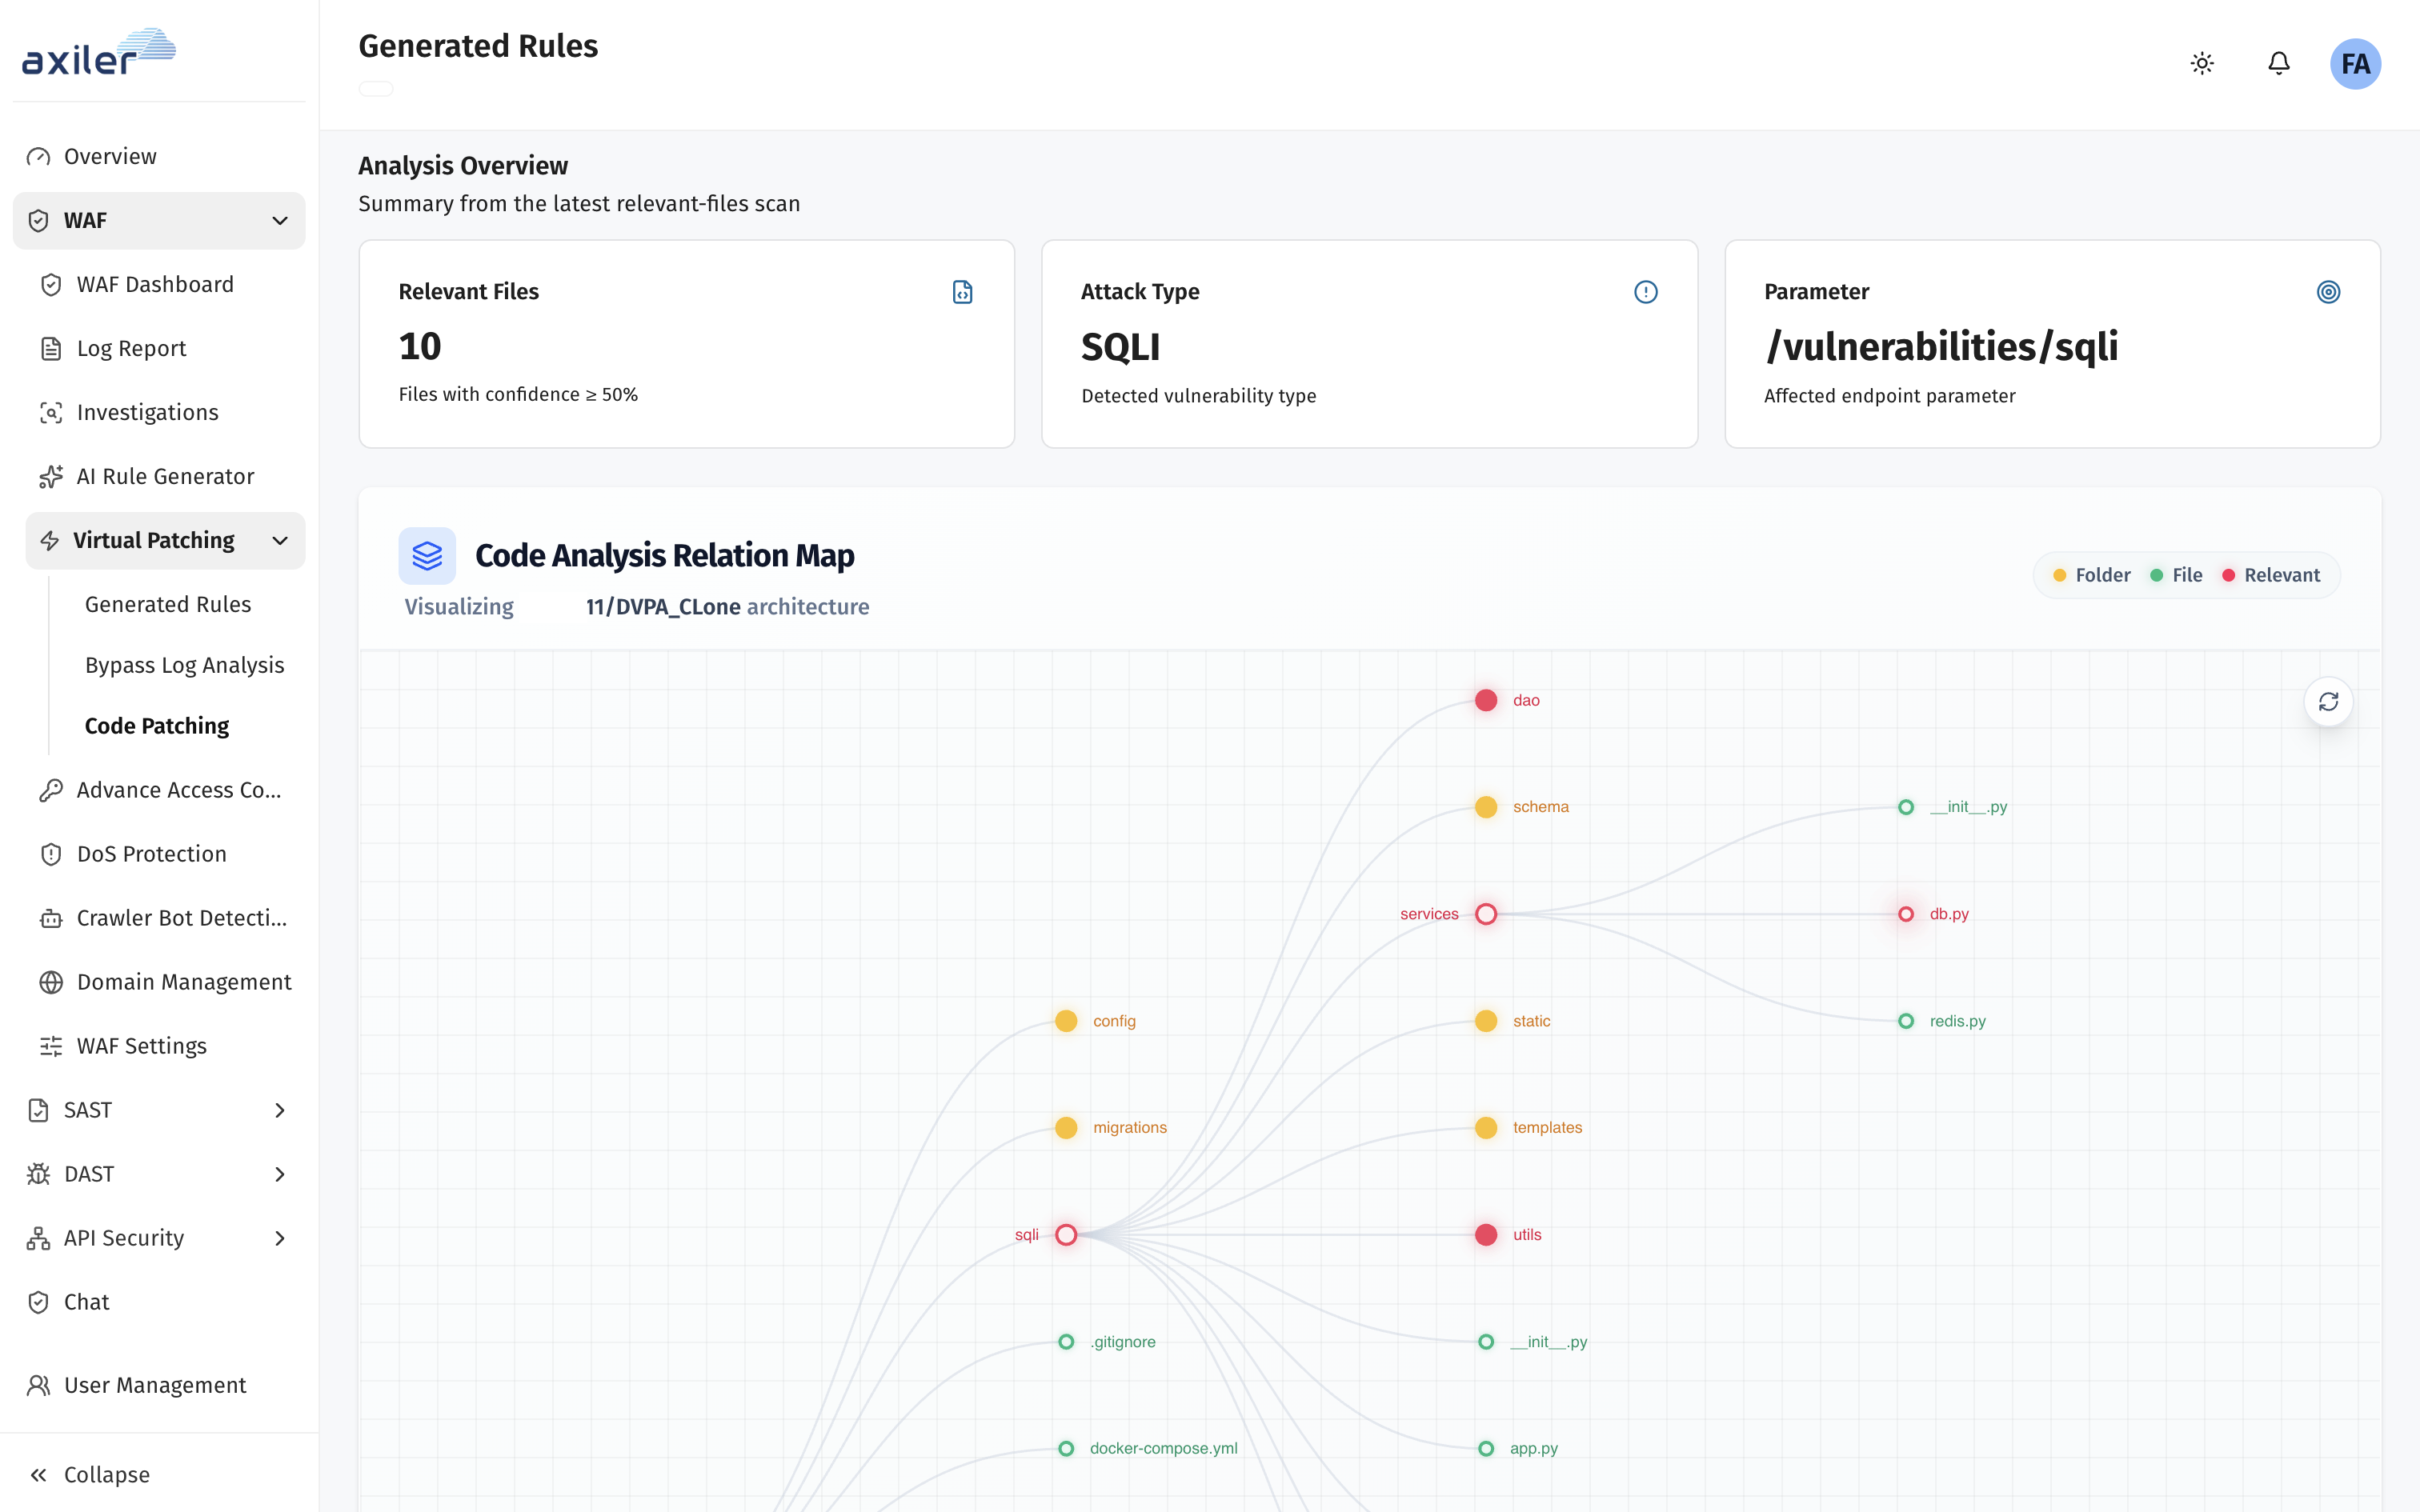
將探測對應至原始碼檔案

針對正式路由的 SQL injection 攻擊會在您的儲存庫中被追蹤。關聯圖標示出 Agentic Code Analysis 應優先審查的 services、DAO 與公用程式。

產生規則的關聯圖,將 SQL injection WAF 探測連結至程式碼庫中的相關原始碼檔案

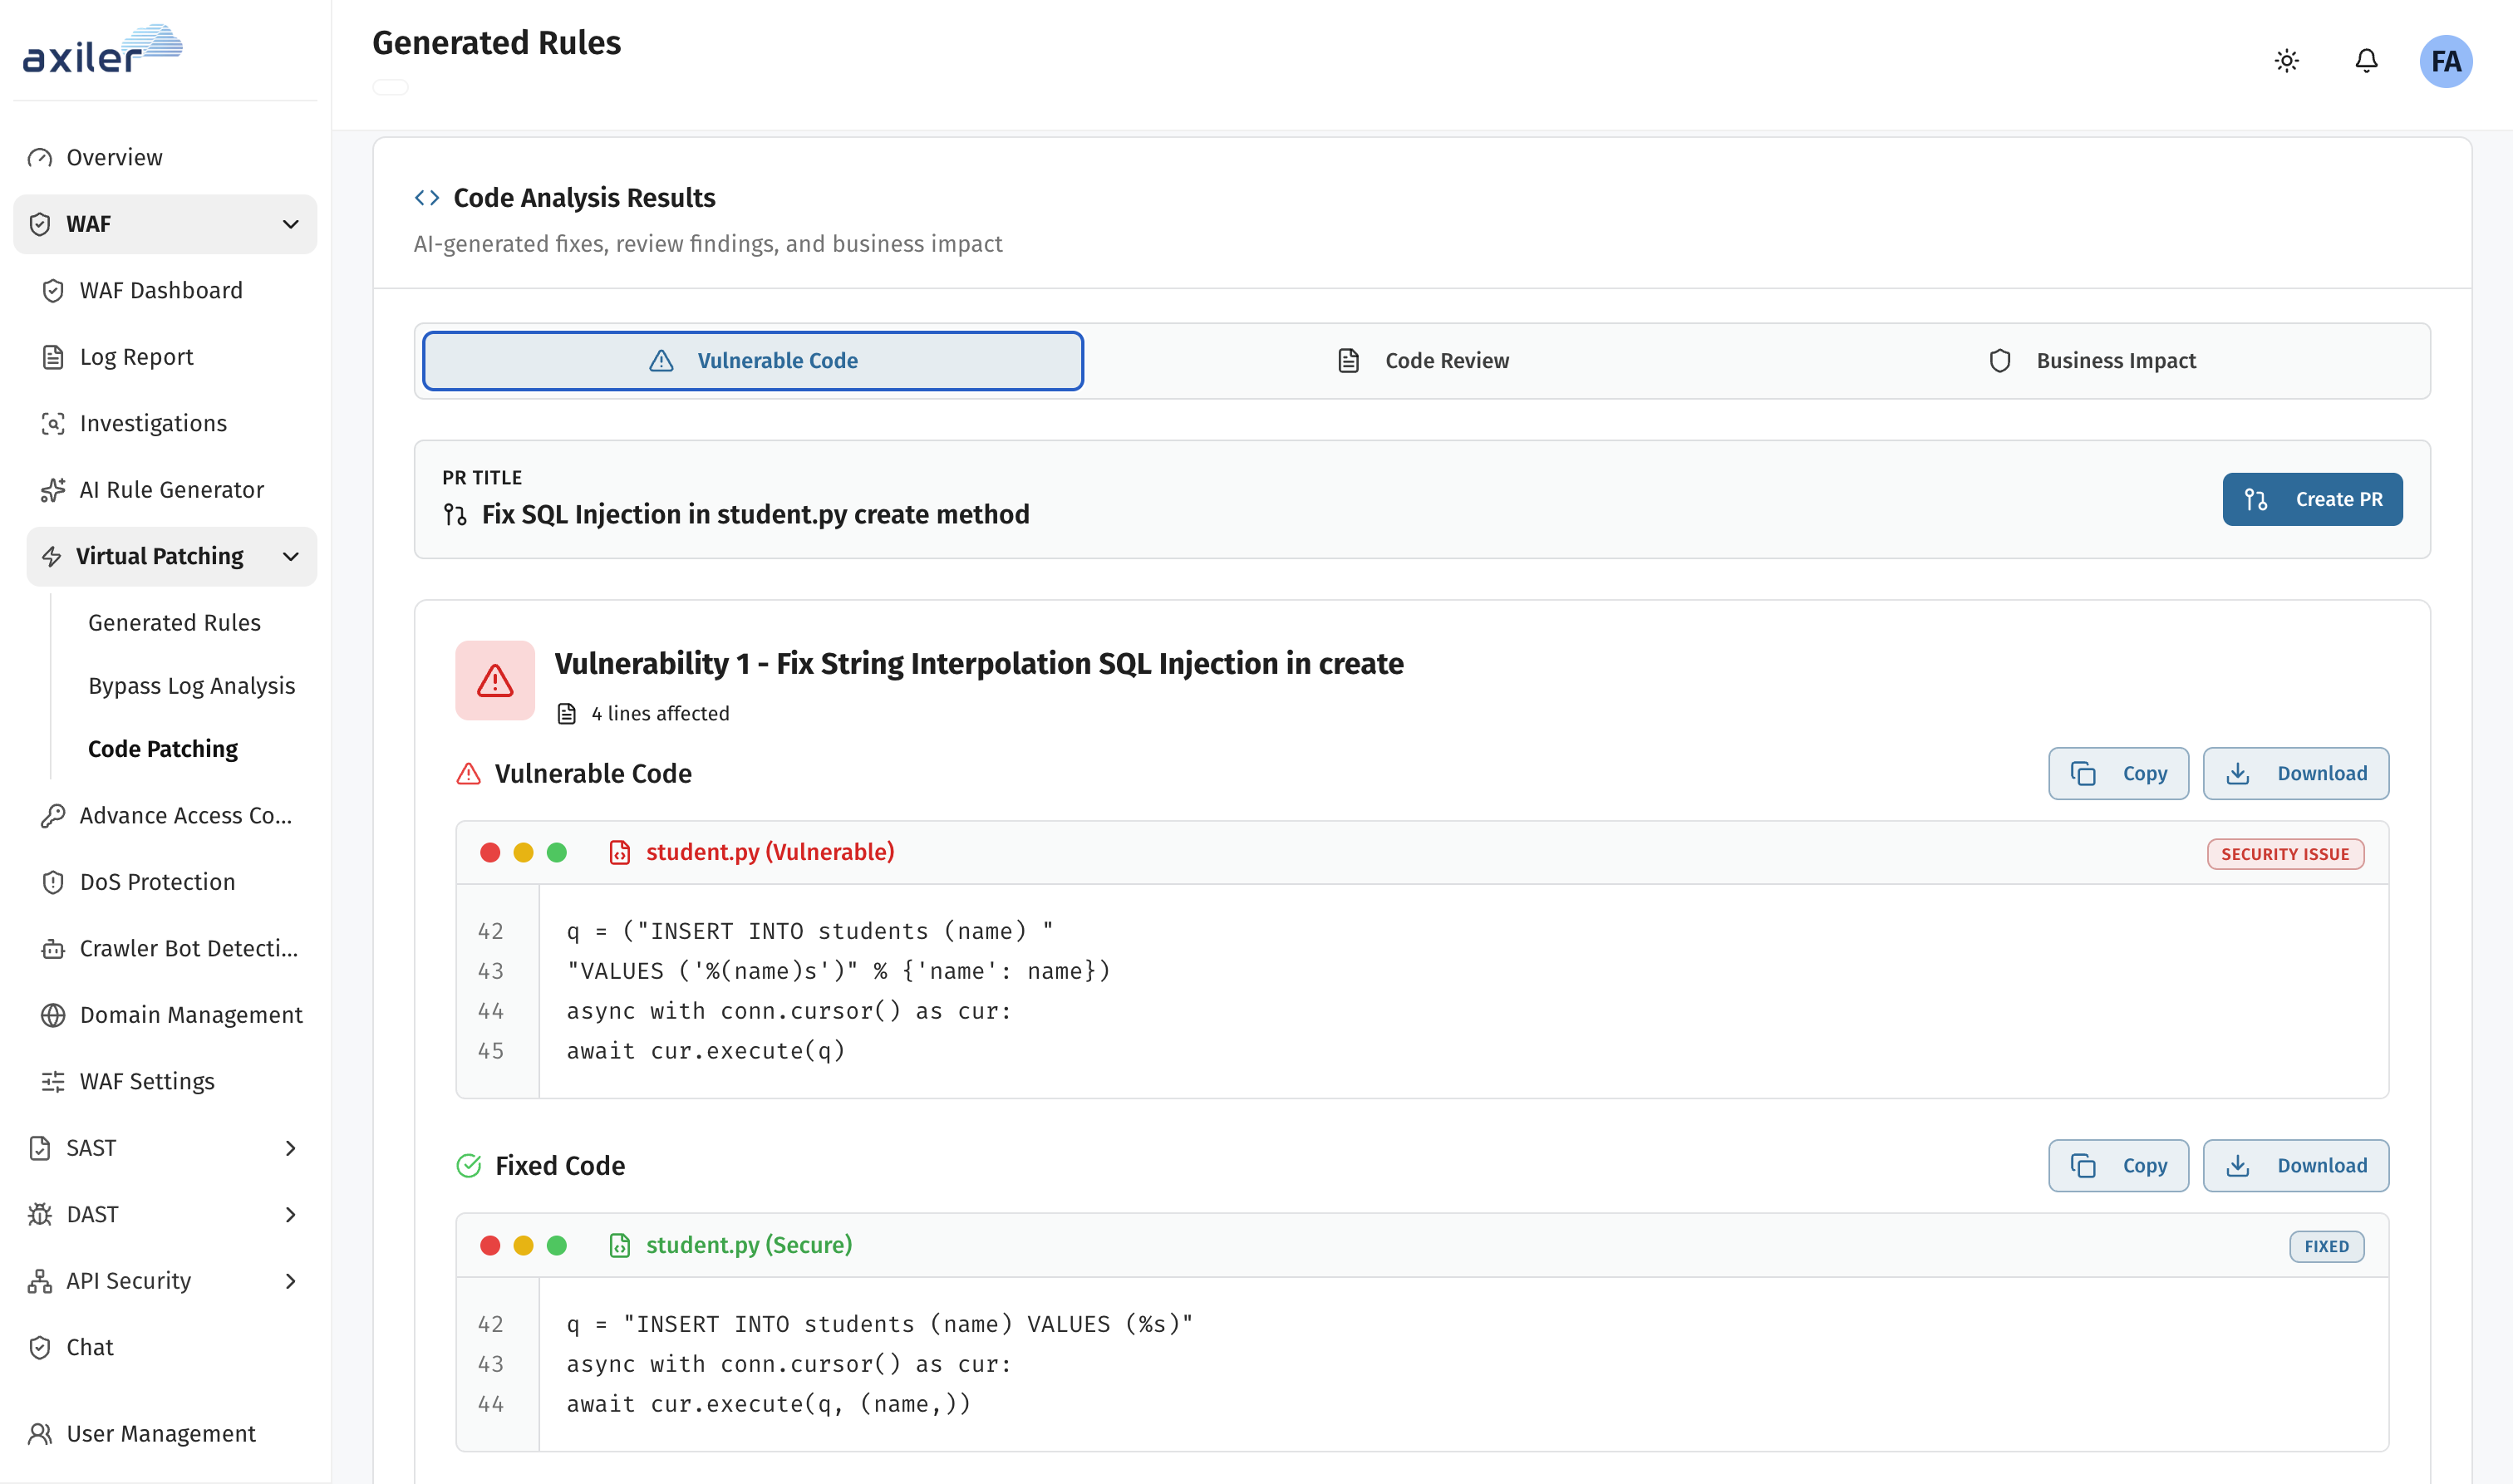
審查修補並部署至程式碼

並排比對有漏洞與已修補的程式碼、驗證業務影響,接著建立 pull request。觸發這項工作的 WAF 探測在整個審查過程中都保持連結。

程式碼分析結果,顯示有漏洞與已修補的 SQL injection 程式碼,以及 Create PR 動作

僅在 Agentic WAF 已連接至您的 SAST 工作區時提供。

探索 Agentic WAF

左移涵蓋範圍

掃描程式碼、相依套件、基礎架構、應用套件與映像

  • SAST

    在合併前審查原始碼發現。

  • SCA

    檢查有漏洞的套件與相依項目。

  • IaC

    掃描基礎設施即程式碼中的錯誤設定。

  • APK

    掃描 Android 應用套件。

  • 容器映像掃描

    掃描容器映像中的已知風險。

AppSec Suite

程式碼分析是互聯架構中的一個代理程式

Agentic Code Analysis 與 Agentic WAF、DAST、API Security 和 Cloud Security 共享可達路徑。Axiler Resolve 排序真正重要的項目。您的團隊只需核准一次,即可帶著完整情境進行修補。

聊聊吧

保護您的程式碼庫
交給 Athena。

在針對您儲存庫量身打造的展示中,了解 SAST、SCA、IaC、APK 與容器映像掃描。

  • 30 分鐘在您的環境上即時展示
  • 審查附完整脈絡的程式碼發現
  • SOC 2通過 Type II 認證