
日誌報表
每一筆請求,都能深入檢視到探測層級
依類型、國家與狀態篩選攻擊流量。點開任一列即可檢視 HTTP 細節、ML 信心度、用戶端來源與比對到的攻擊分類,無須離開 WAF 主控台。
- 依攻擊類型與國家細分
- 包含攻擊、狀態與路徑的請求日誌
- 附 ML 信心度與用戶端情境的請求檢視
Agentic WAF · 日誌報表Context → Axiler Resolve
即時請求
日誌報表
請求細節
攻擊類型
國家
代理程式執行階段防護 · 代理式模組
監控正式環境流量、即時阻擋攻擊、從對話產生 WAF 規則,並自動與 SAST、DAST 和 Resolve 共享即時探測情境。
功能特色
日誌報表
依類型、國家與狀態篩選攻擊流量。點開任一列即可檢視 HTTP 細節、ML 信心度、用戶端來源與比對到的攻擊分類,無須離開 WAF 主控台。
事件調查
從依嚴重性、狀態與事件數量排序的佇列著手。指派負責人、檢視攻擊時間軸、調閱威脅情資,並在同一個調查畫面推送至 Jira 或 Slack。
AI rule generator
以自然語言描述想要封鎖的內容。AI rule generator 會將意圖轉換為可部署的 WAF 政策,無須手寫規則或猜測語法。
Virtual Patching
當新的漏洞利用衝擊正式環境時,數分鐘內即可在 WAF 上部署虛擬修補。在團隊驗證並合併永久程式碼修補期間,流量持續在邊緣受到保護。
代理情境
當 WAF 發現某條路由遭受攻擊,DAST 就知道該在哪裡重新測試,Resolve 知道該如何排序,整個套件都依據同一個訊號行動,而不是各自為政的封鎖清單。
WAF + SAST 關聯
將 Agentic WAF 與 Agentic Code Analysis 連接後,執行階段的探測就會成為程式碼層級的調查。在邊緣阻擋攻擊、追溯至關鍵檔案、審查 AI 產生的修補,並開啟 PR,全程保留觸發這項工作的正式環境情境。
在工程團隊審查修補期間,虛擬修補與產生的 WAF 規則會保護有漏洞的路由。從探測確認的那一刻起,流量便在邊緣遭到封鎖。
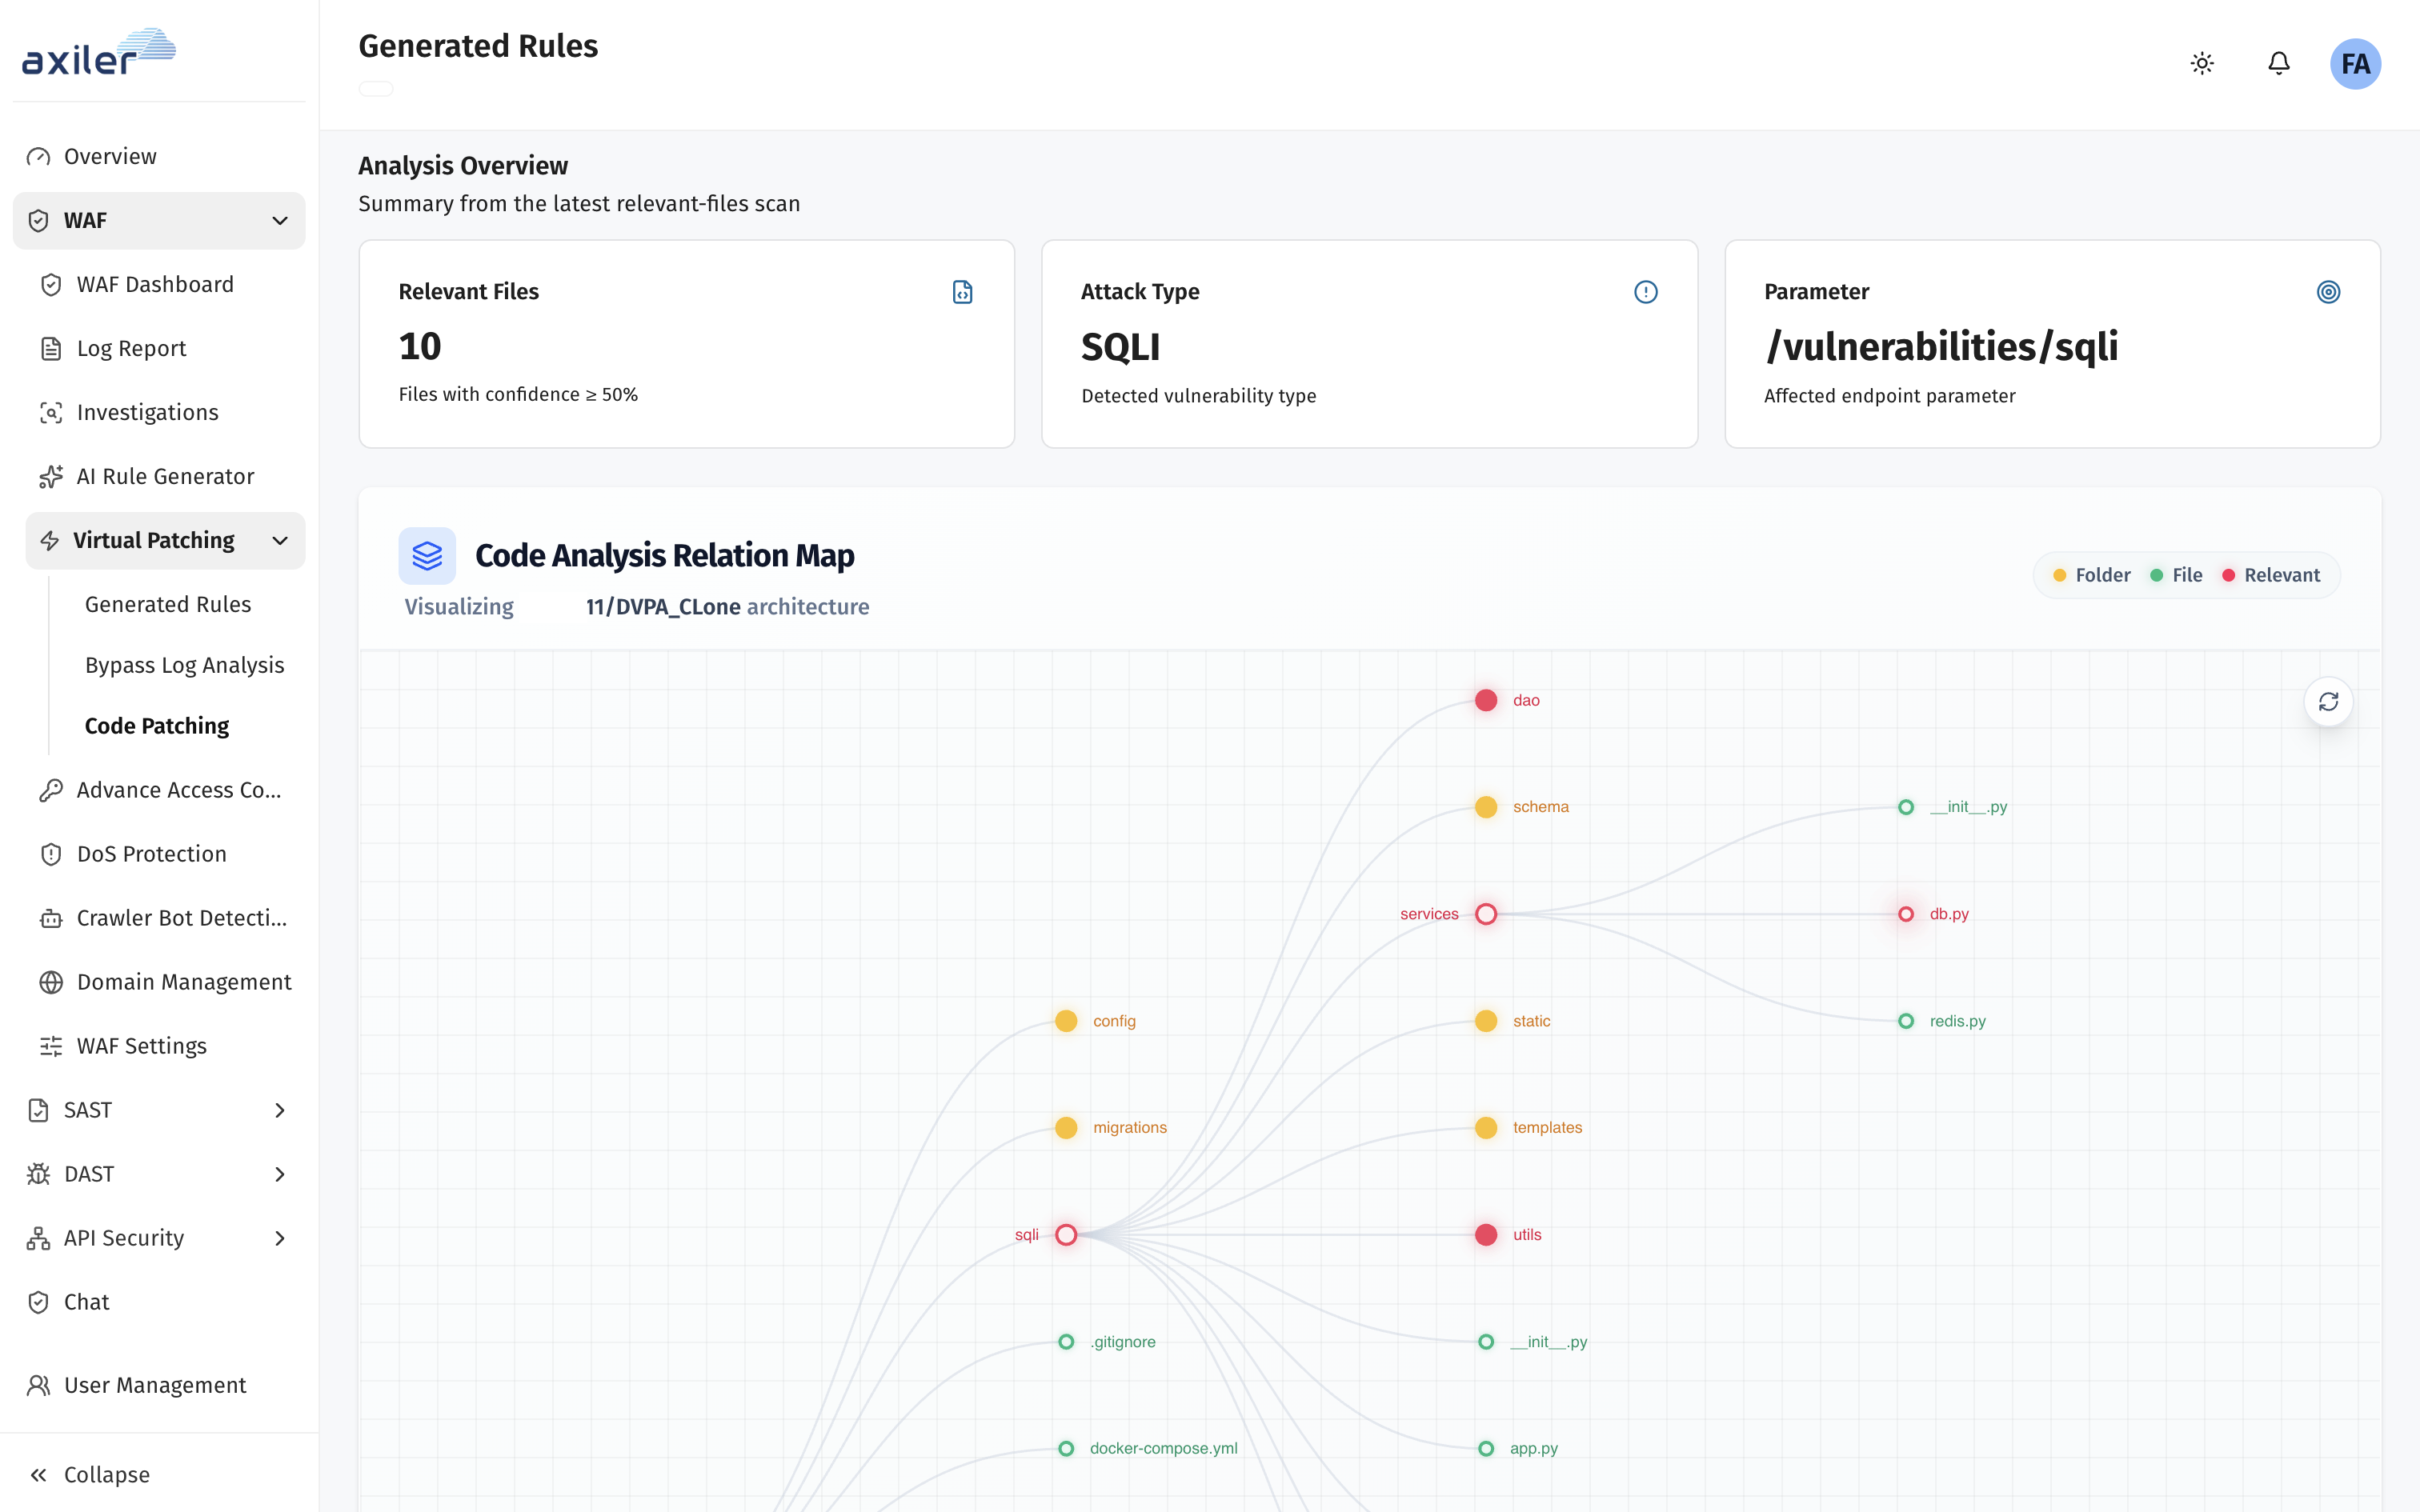
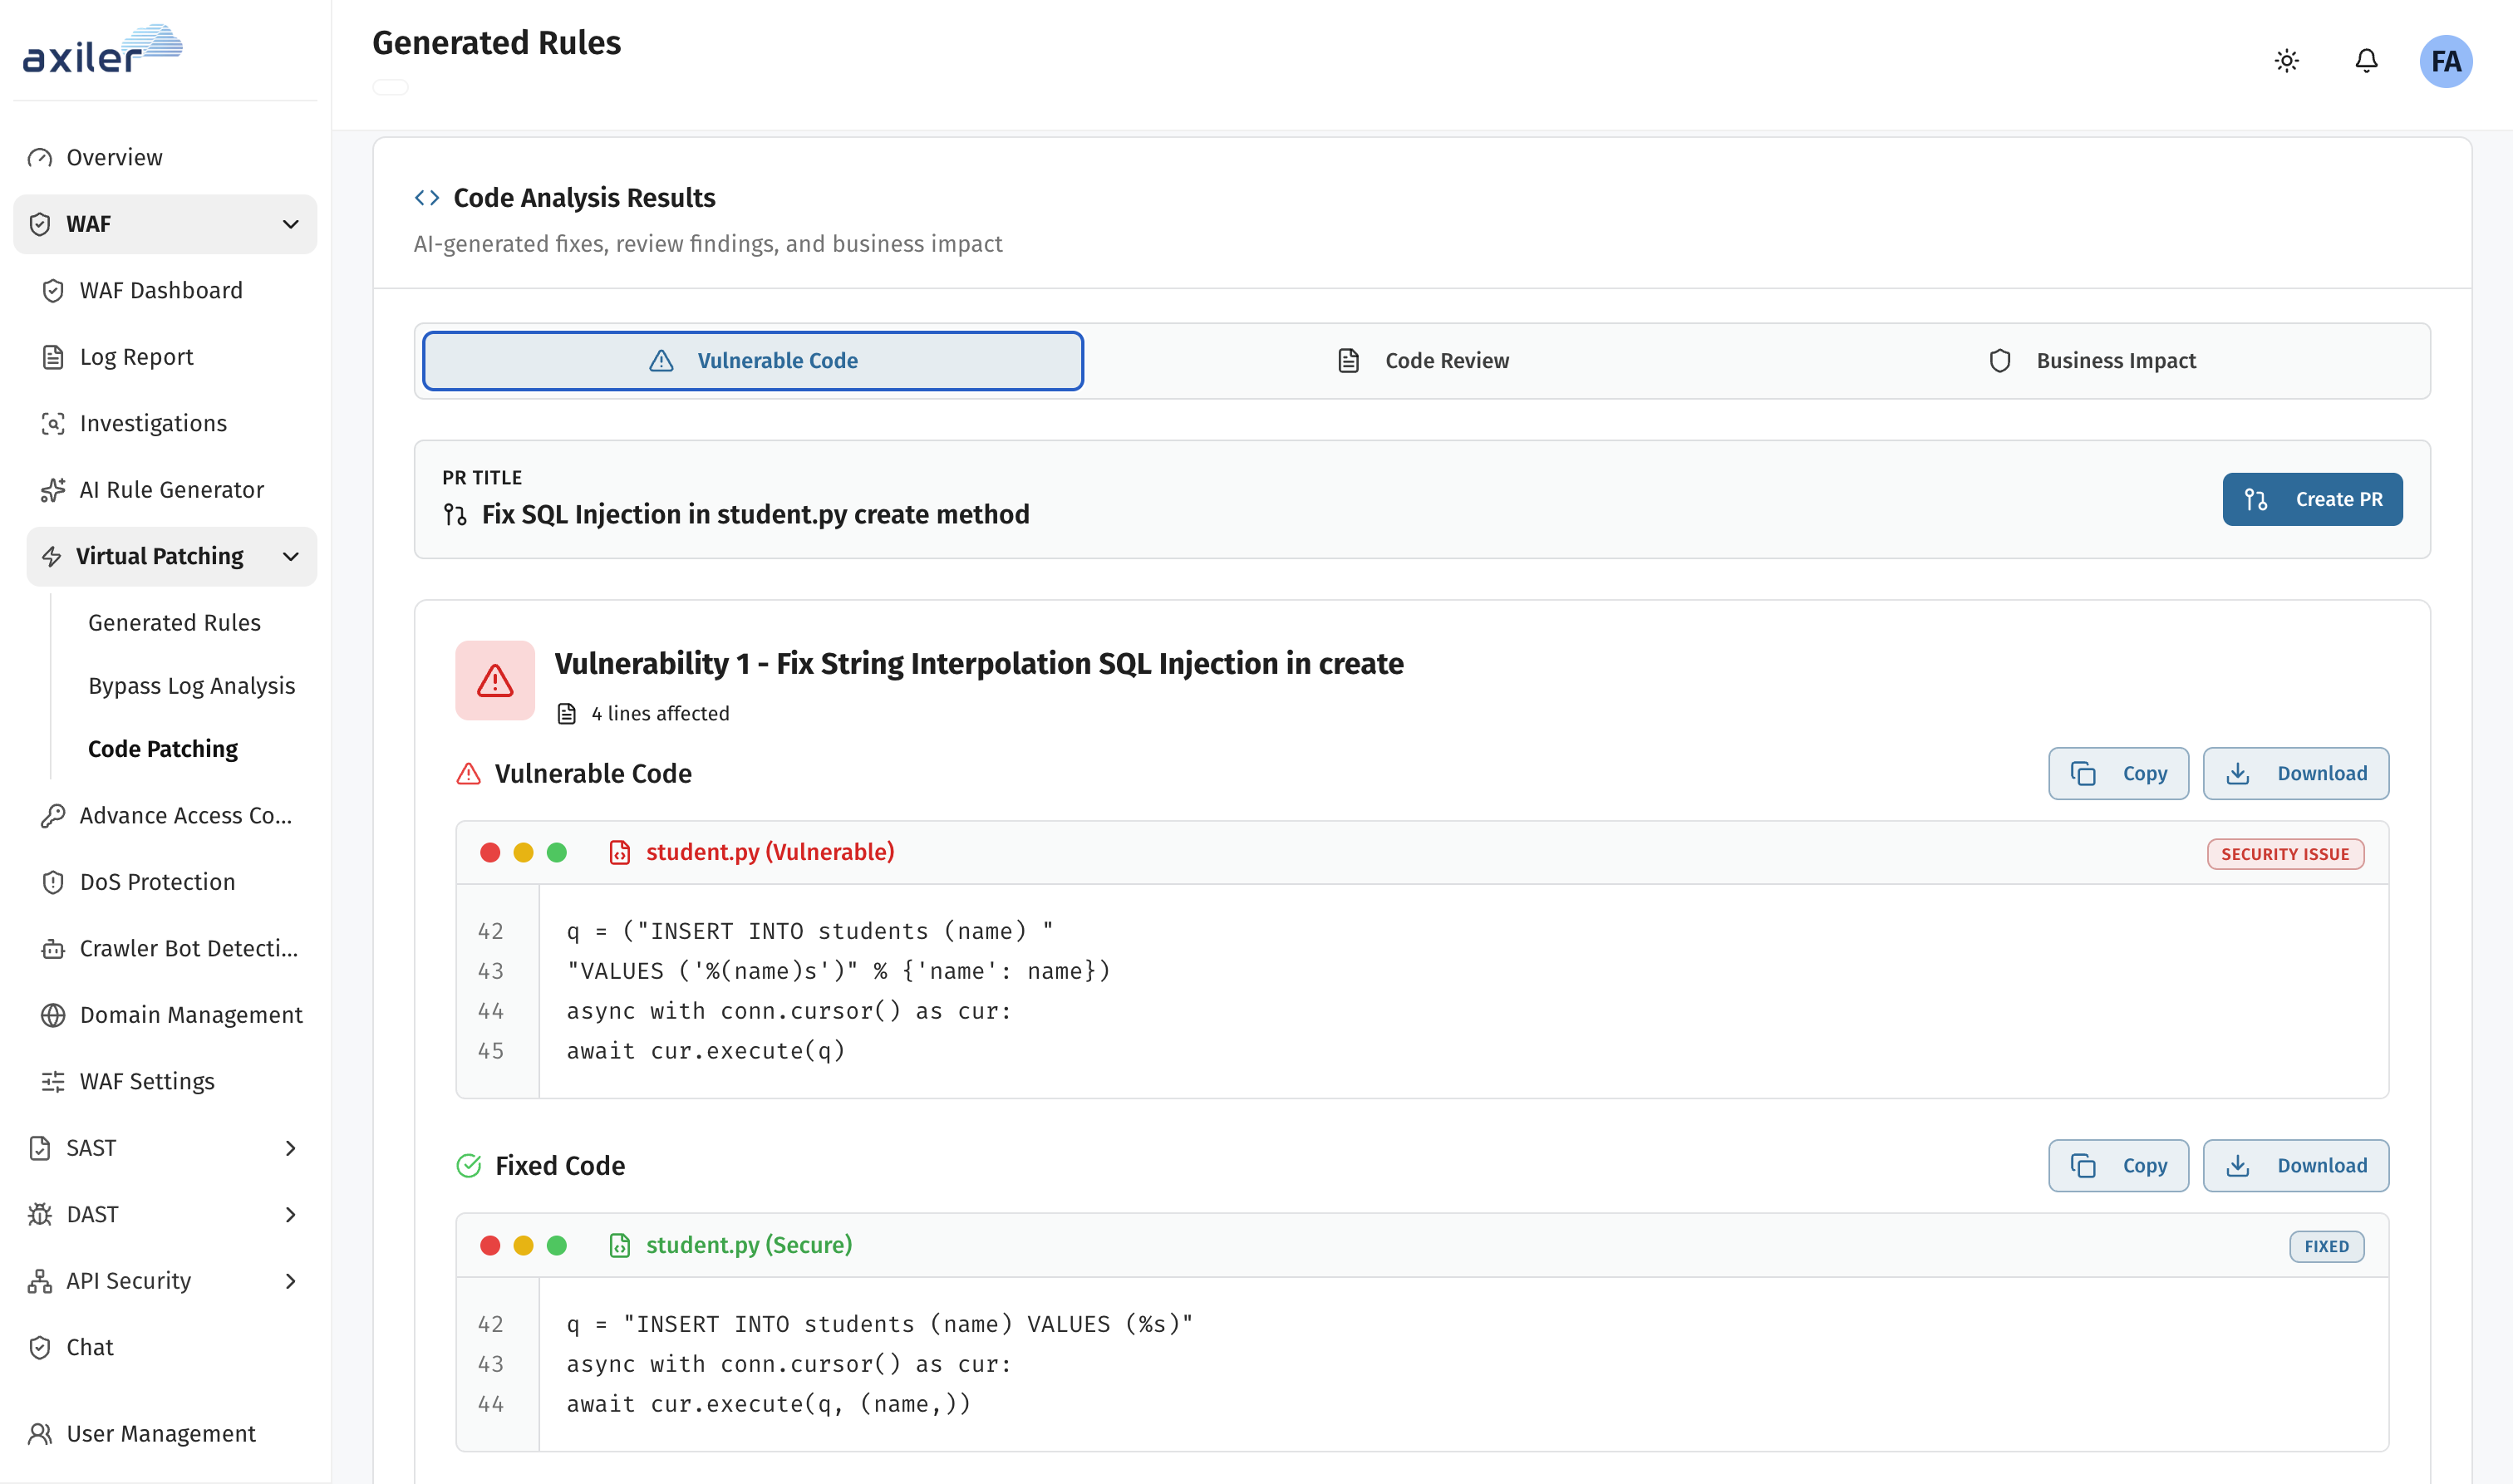
Agentic Code Analysis 將攻擊參數對應至相關原始碼檔案,呈現有漏洞與已修補的程式碼,並讓您在同一個關聯工作流程中建立 PR。
針對 /vulnerabilities/sqli 的 SQL injection 攻擊會在您的儲存庫中被追蹤。關聯圖標示出 sqli、dao、services 與 utils,也就是 Agentic Code Analysis 應優先處理的路徑。
並排比對有漏洞與已修補的程式碼、驗證業務影響,接著建立 pull request。觸發這項工作的 WAF 探測在整個審查過程中都保持連結。
僅在 Agentic Code Analysis 已連接至您的 WAF 工作區時提供。
探索 Agentic Code Analysis爬蟲與機器人偵測
阻止 GPTBot、ClaudeBot 及其他 AI 訓練爬蟲擷取您的網頁,同時仍允許您信任的搜尋引擎與監控機器人。Agentic WAF 在邊緣辨識自動化流量,讓內容始終屬於您。
已封鎖
已允許
執行階段涵蓋範圍
在 SQL injection、XSS 與指令類酬載觸及您的應用程式與 API 之前加以阻擋。
以可設定的限制,保護端點免受洪泛、暴力破解與濫用流量模式的攻擊。
透過機器人管理控制,區分惡意自動化流量與合法爬蟲。
透過進階存取政策,依 IP、路徑、地理位置、user-agent 與目錄封鎖或允許。
在工程團隊推出程式碼修補前,先於邊緣緩解零時差風險。
從同一個 WAF 主控台管理多個網域、憑證與 SSL 更新。
AppSec Suite
Agentic WAF 與 Agentic Code Analysis、DAST、API Security 和 Cloud Security 共享即時攻擊訊號。Axiler Resolve 排序真正重要的項目。您的團隊只需核准一次,即可帶著完整情境進行修補。