GovWare 2026

智能体的速度,人工的审批。欢迎到 J37 号展位现场体验 Resolve。

13–15 Oct · Sands Expo, Singapore查看详情

智能体左移安全 · 智能体模块

Agentic Code Analysis,从扫描到修复合并

扫描代码仓库中的代码缺陷、泄露的密钥、依赖项 CVE 和 IaC 错误配置。审查 AI 建议的修复,一键创建 PR,并自动与 WAF、DAST 和 Resolve 共享可达路径。

  • SAST
  • SCA
  • IaC
  • APK
  • 容器镜像扫描
Agentic Code Analysis · 流程Context → Axiler Resolve
代码
扫描
审查修复
Pull request
可达路径
Resolve
Create PR
从代码审查直接发布修复
CWE 映射
满足合规要求的发现上下文
密钥
检测并吊销泄露的令牌
智能体同步
向下游共享可达性

功能

Agentic Code Analysis 能做什么

SAST

结合 CWE 上下文审查安全发现,再以 PR 形式发布修复

每条安全发现都会展示严重性、CWE 与 OWASP 映射、置信度、影响和可能性。并排对比漏洞代码与 AI 建议的修复,无需离开 SAST 控制台即可创建 pull request。

  • 每条发现都附带 CWE、OWASP 和风险指标
  • 在一个面板中对比漏洞代码与建议代码
  • 在同一审查工作流中创建 PR
Agentic Code Analysis · SASTContext → Axiler Resolve
安全发现
CWE 映射
建议修复
Create PR
风险指标
Resolve
SCA

在整个依赖树中对 CVE 进行优先级排序

扫描摘要一目了然地细分严重、高、中、低各级发现。按软件包、CVE 或严重性筛选,然后深入查看每个存在漏洞的依赖项的已安装版本与修复版本。

  • 附带严重性细分的扫描摘要
  • 按软件包、CVE、标题或文件搜索
  • 每一行都显示已安装版本和修复版本
Agentic Code Analysis · SCAContext → Axiler Resolve
清单文件
CVE 扫描
严重性
修复版本
升级 PR

SBOM

用交互式依赖图描绘您的供应链

为每次扫描生成软件物料清单。浏览组件、许可证和漏洞,再切换到力导向图,查看依赖树中哪些软件包位于高风险路径上。

  • 每次扫描编录 420 多个组件
  • 节点按严重性以颜色区分
  • 拖动、缩放并点击查看组件详情
Agentic Code Analysis · SBOMContext → Axiler Resolve
代码仓库
SBOM
组件
许可证
风险路径

合规映射器

将 AppSec 扫描结果映射到审计方要求的框架

Compliance Mapper 将您的 SAST 发现汇总到 CIS、ISO 27001、OWASP Top 10、PCI DSS 和 SOC 2 控制项。在审计季到来之前,查看通过率、未通过的控制项,以及修复能带来最大改善的地方。

  • CIS v8、ISO 27001、OWASP、PCI DSS v4 和 SOC 2 视图
  • 各框架的通过、未通过和总数统计
  • 未通过最多的控制项可回溯到扫描发现
Agentic Code Analysis · 合规映射器Context → Axiler Resolve
扫描发现
合规映射器
框架
未通过控制项
审计报告

无需集成

密钥检测

无需接入其他工具即可吊销泄露的令牌

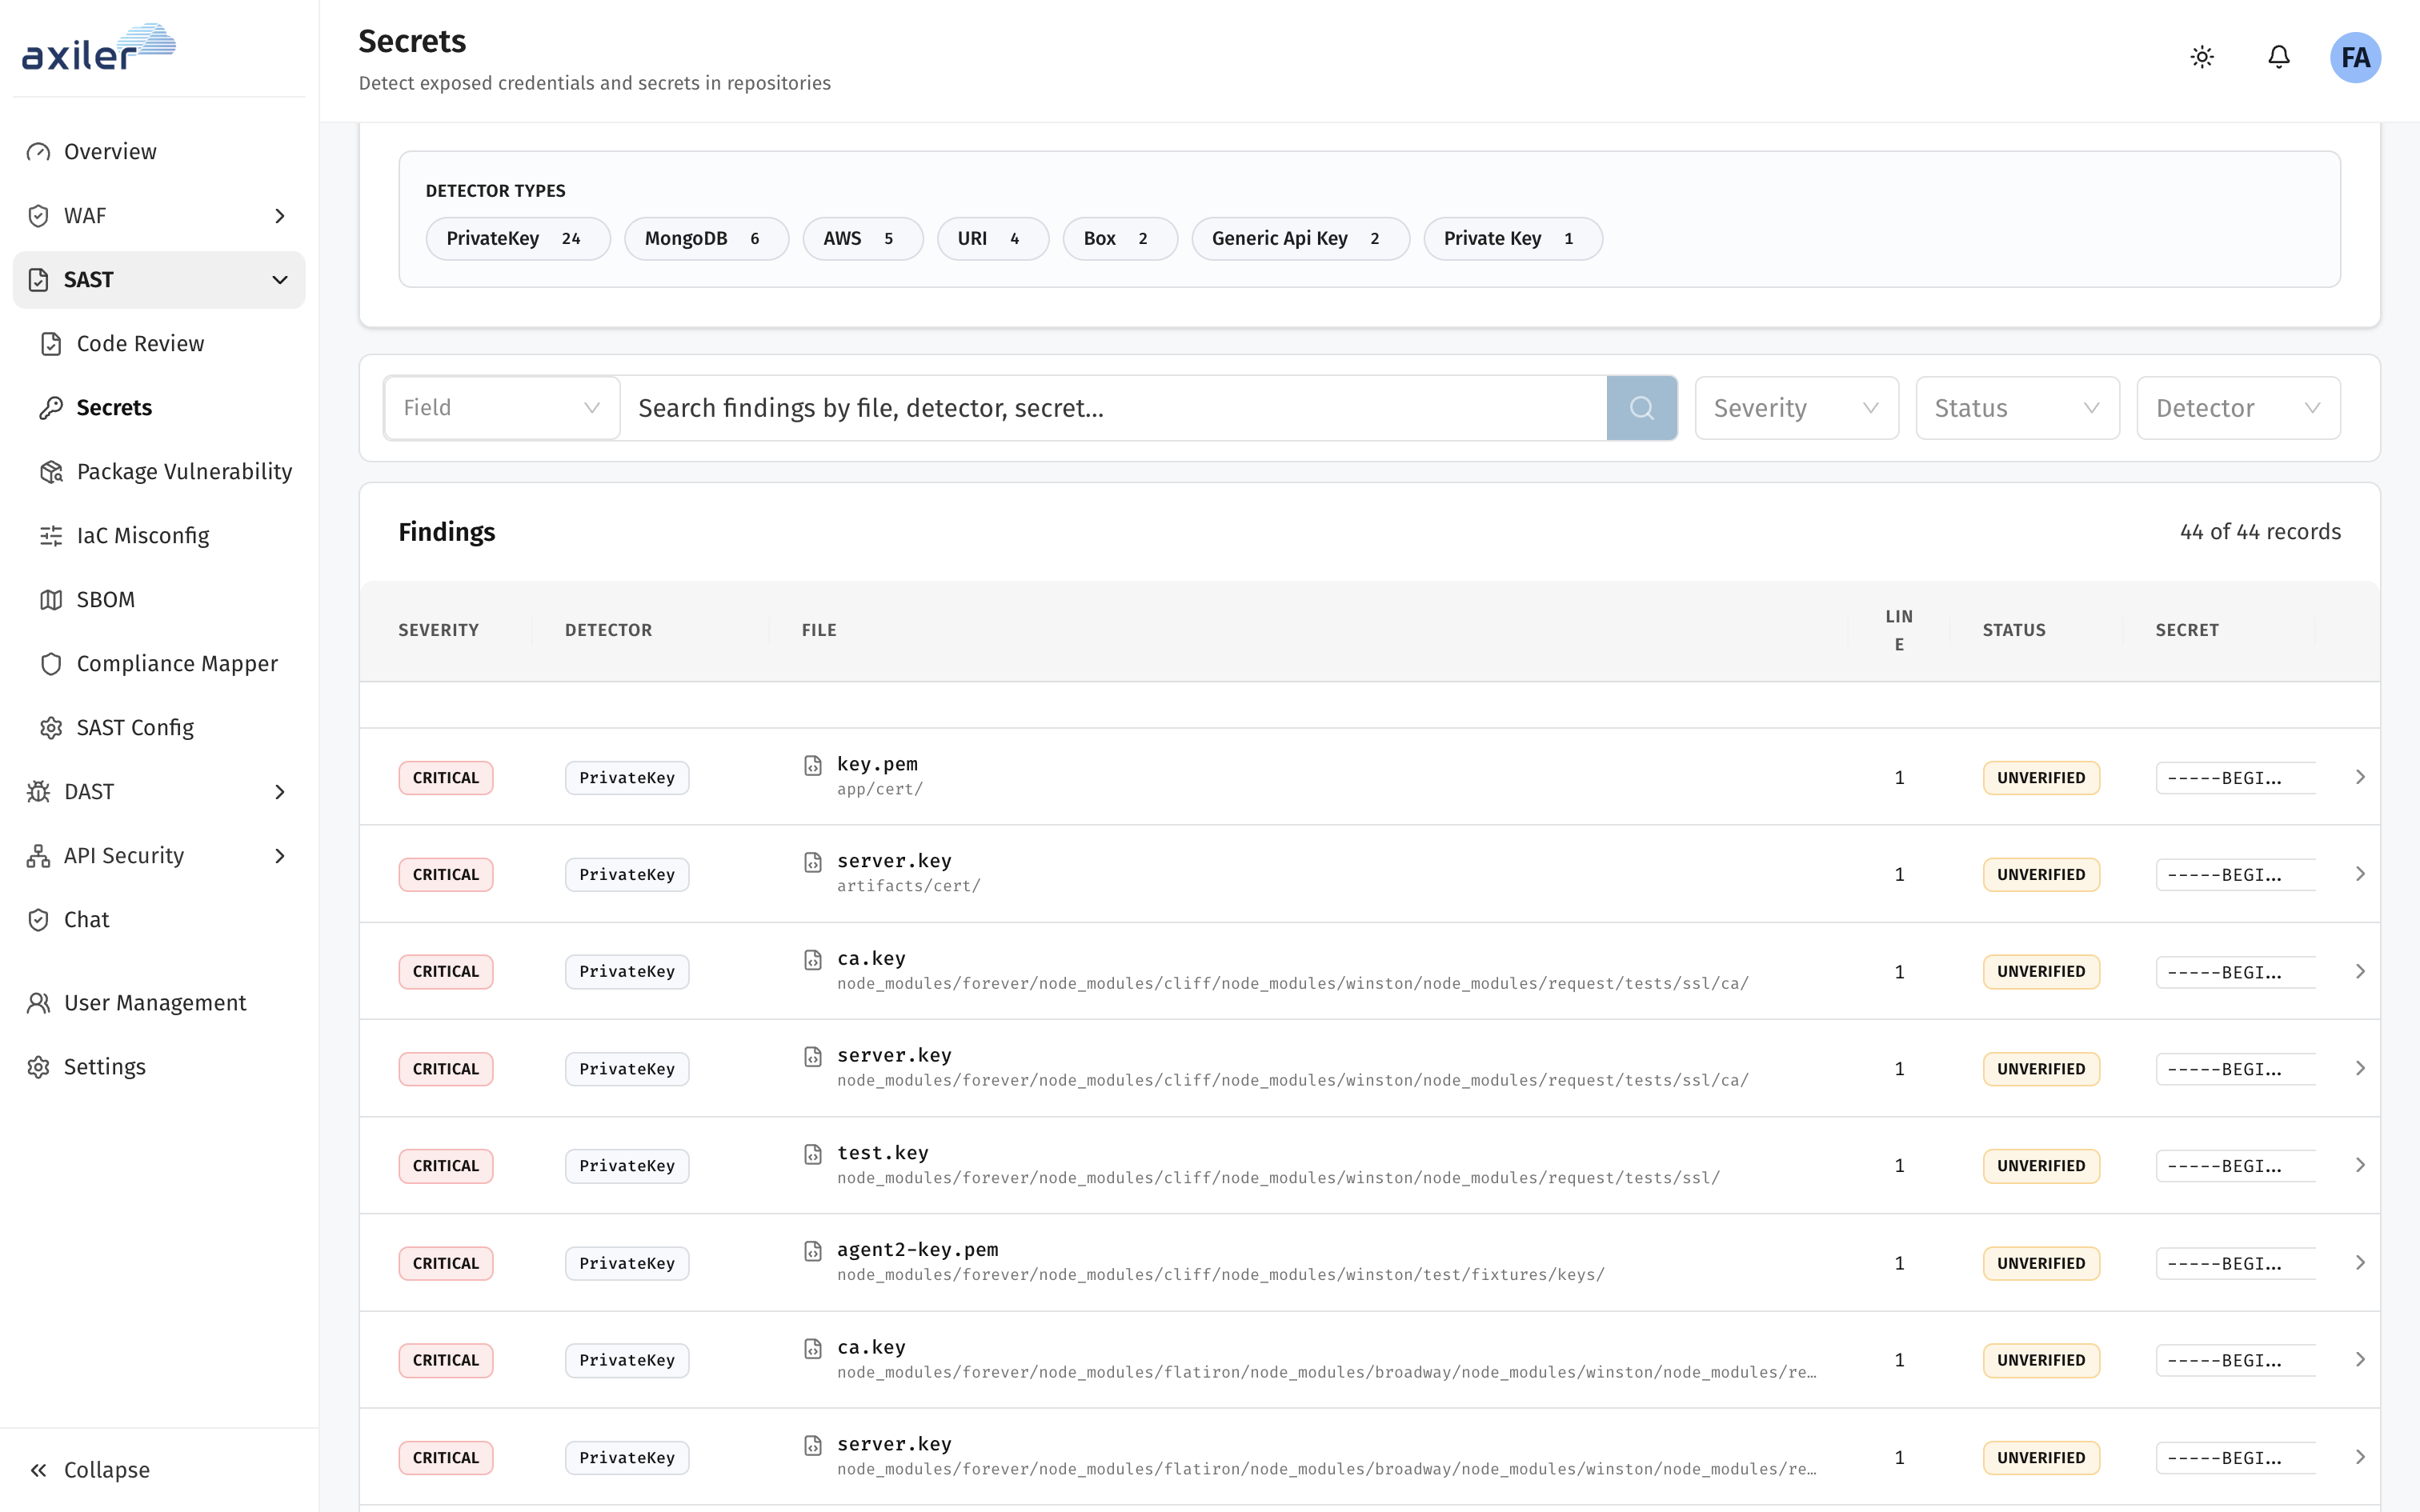
当 Axiler 在您的代码仓库中发现暴露的凭据时,您可以直接在 Secrets 工作流中吊销仍有效的令牌。无需集成 AWS 控制台,无需 vault 连接器,也无需额外配置。

  • 检测私钥、云凭据、数据库 URI 和 API 令牌
  • 直接在平台中吊销已泄露的令牌,无需单独的工具
  • 按检测器类型、严重性和验证状态筛选

内置检测器

  • PrivateKey
  • AWS
  • MongoDB
  • URI
  • Generic API Key
  • Box
密钥发现表格,显示严重级别为严重且状态为未验证的 PrivateKey、MongoDB、AWS 和 URI 检测器

SAST + WAF 关联

将实时探测转化为代码级调查

将 Agentic Code Analysis 与 Agentic WAF 连接后,一次运行时攻击即可转化为经过优先级排序的代码审查。将探测追踪到关键文件,审查 AI 生成的修复,并在虚拟补丁持续保护生产环境的同时提交 PR。

运行时修复

在工程团队审查修复期间,虚拟补丁和生成的 WAF 规则会保护存在漏洞的路由。从探测被确认的那一刻起,相关流量就在边缘被持续阻断。

代码修复

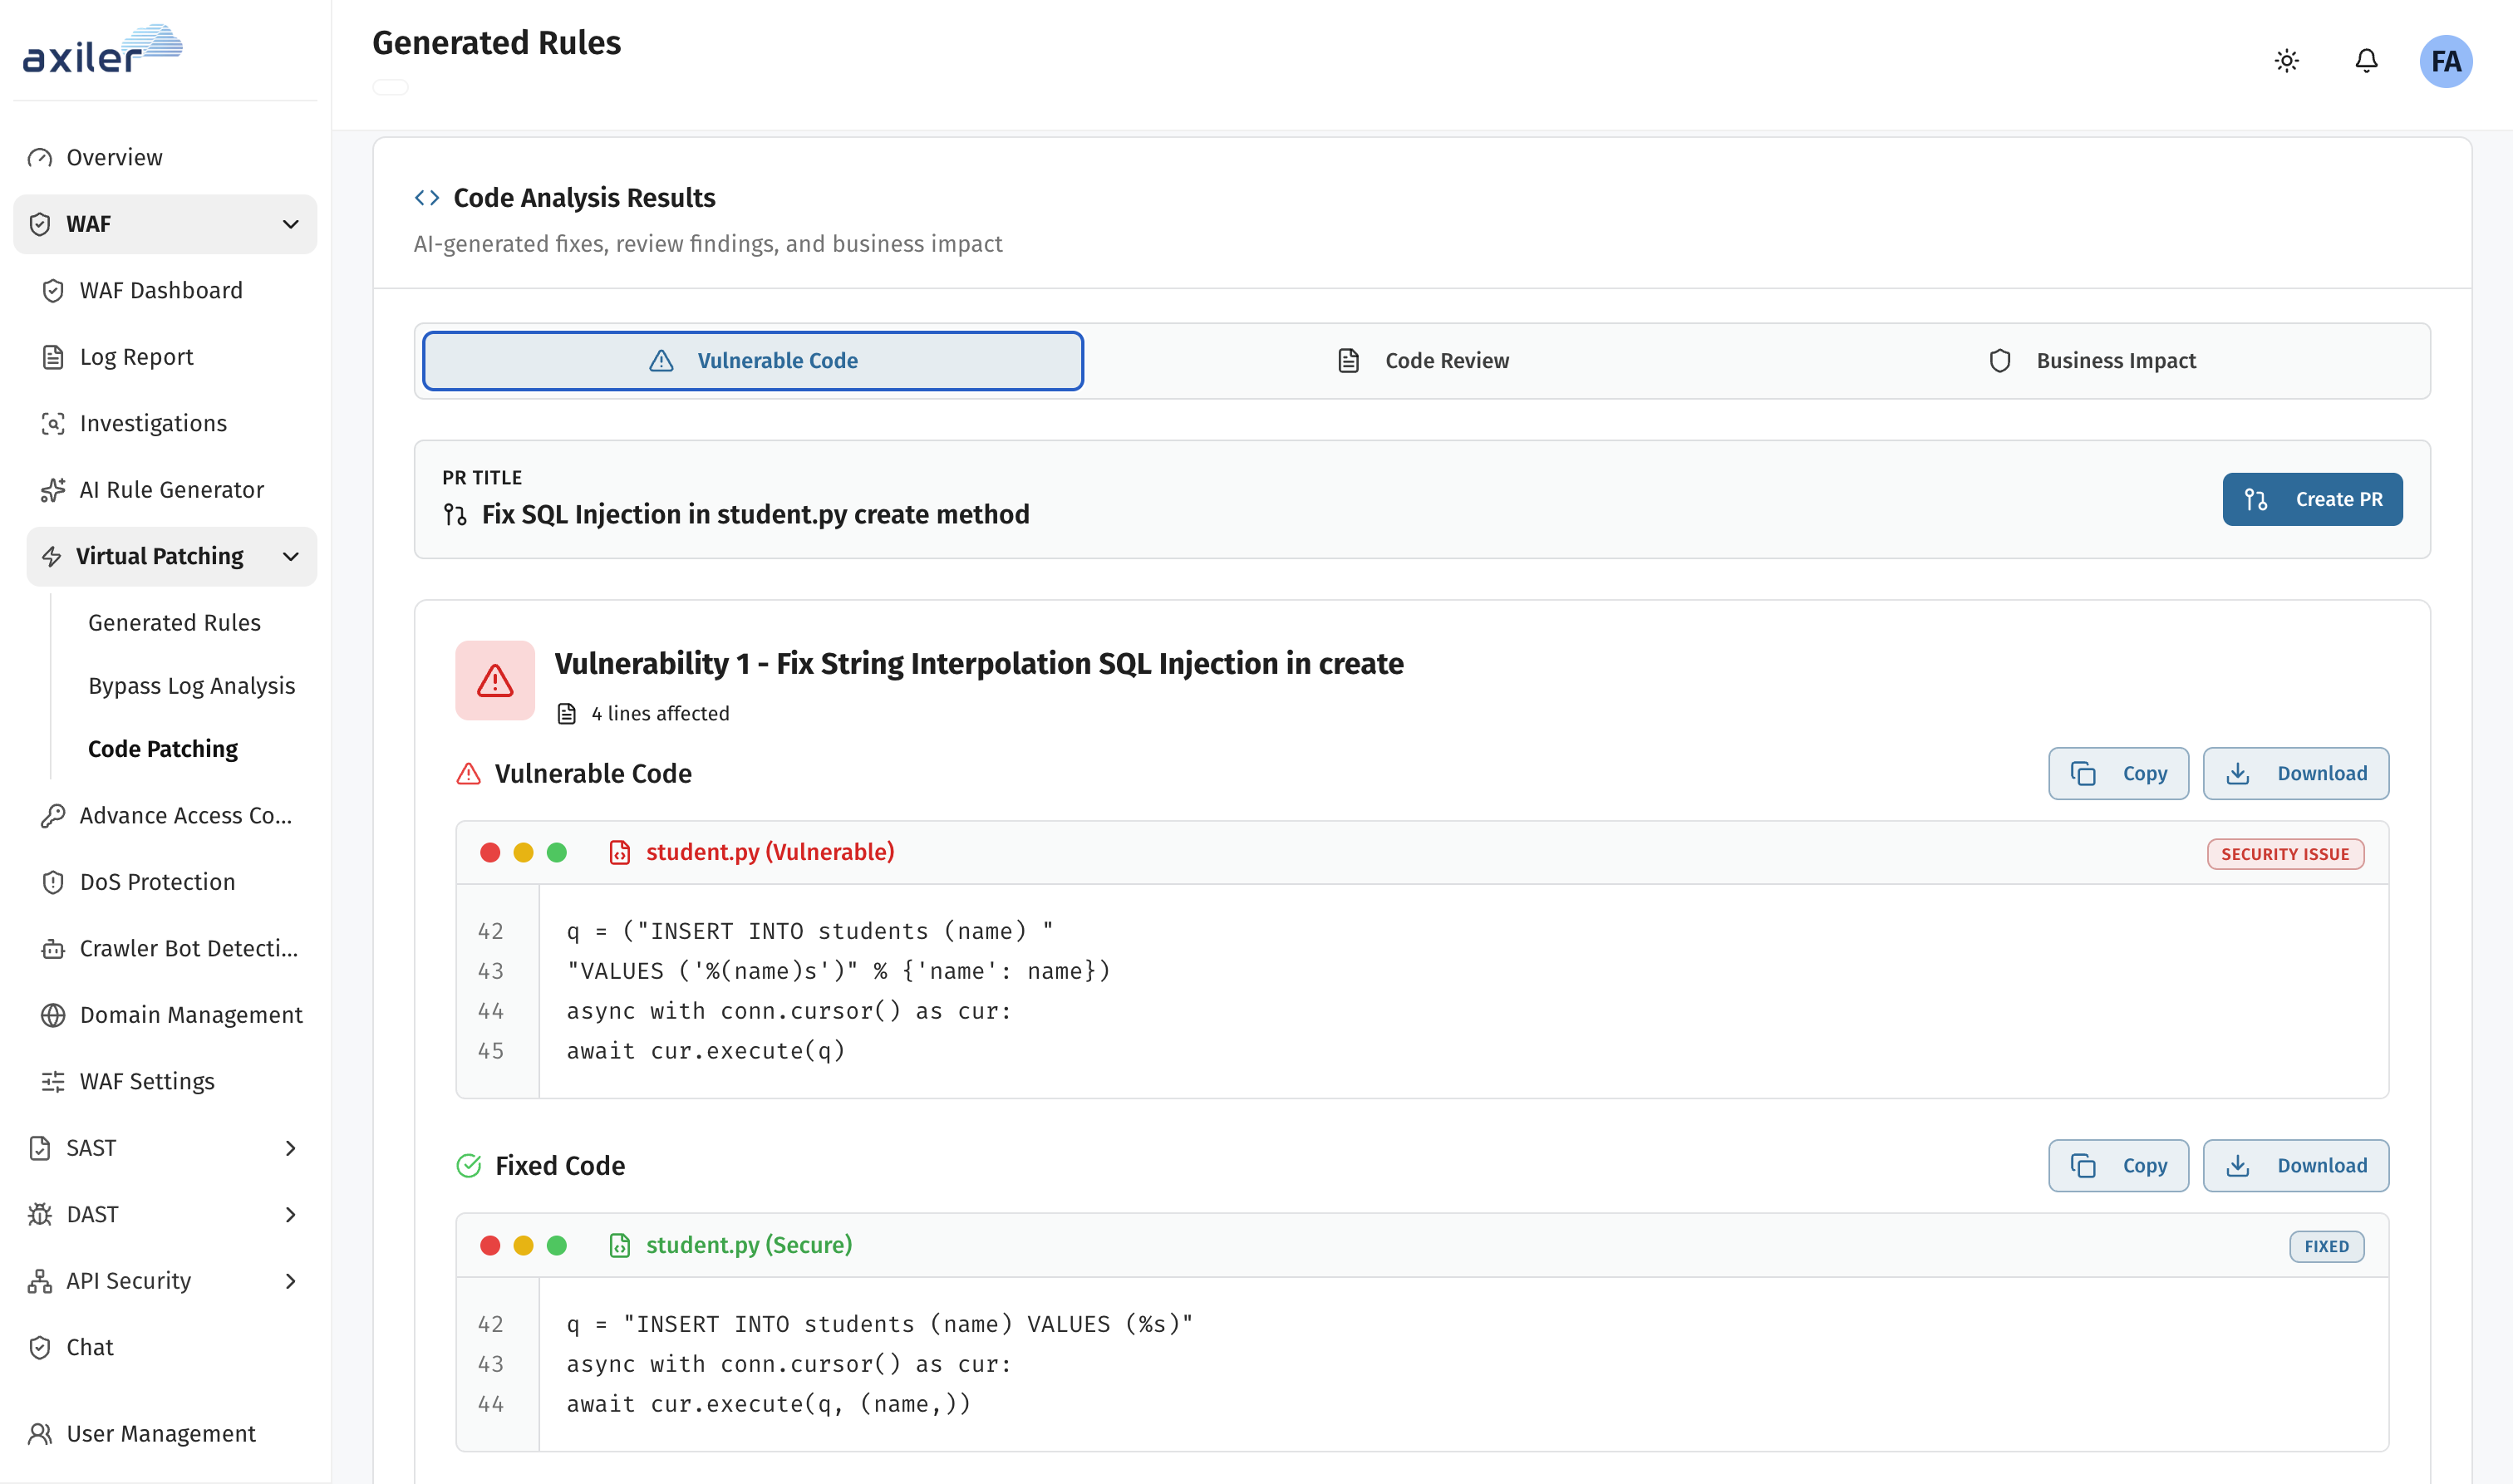
Agentic Code Analysis 将攻击参数映射到相关源文件,展示漏洞代码与修复后代码的对比,并让您在同一关联工作流中创建 PR。

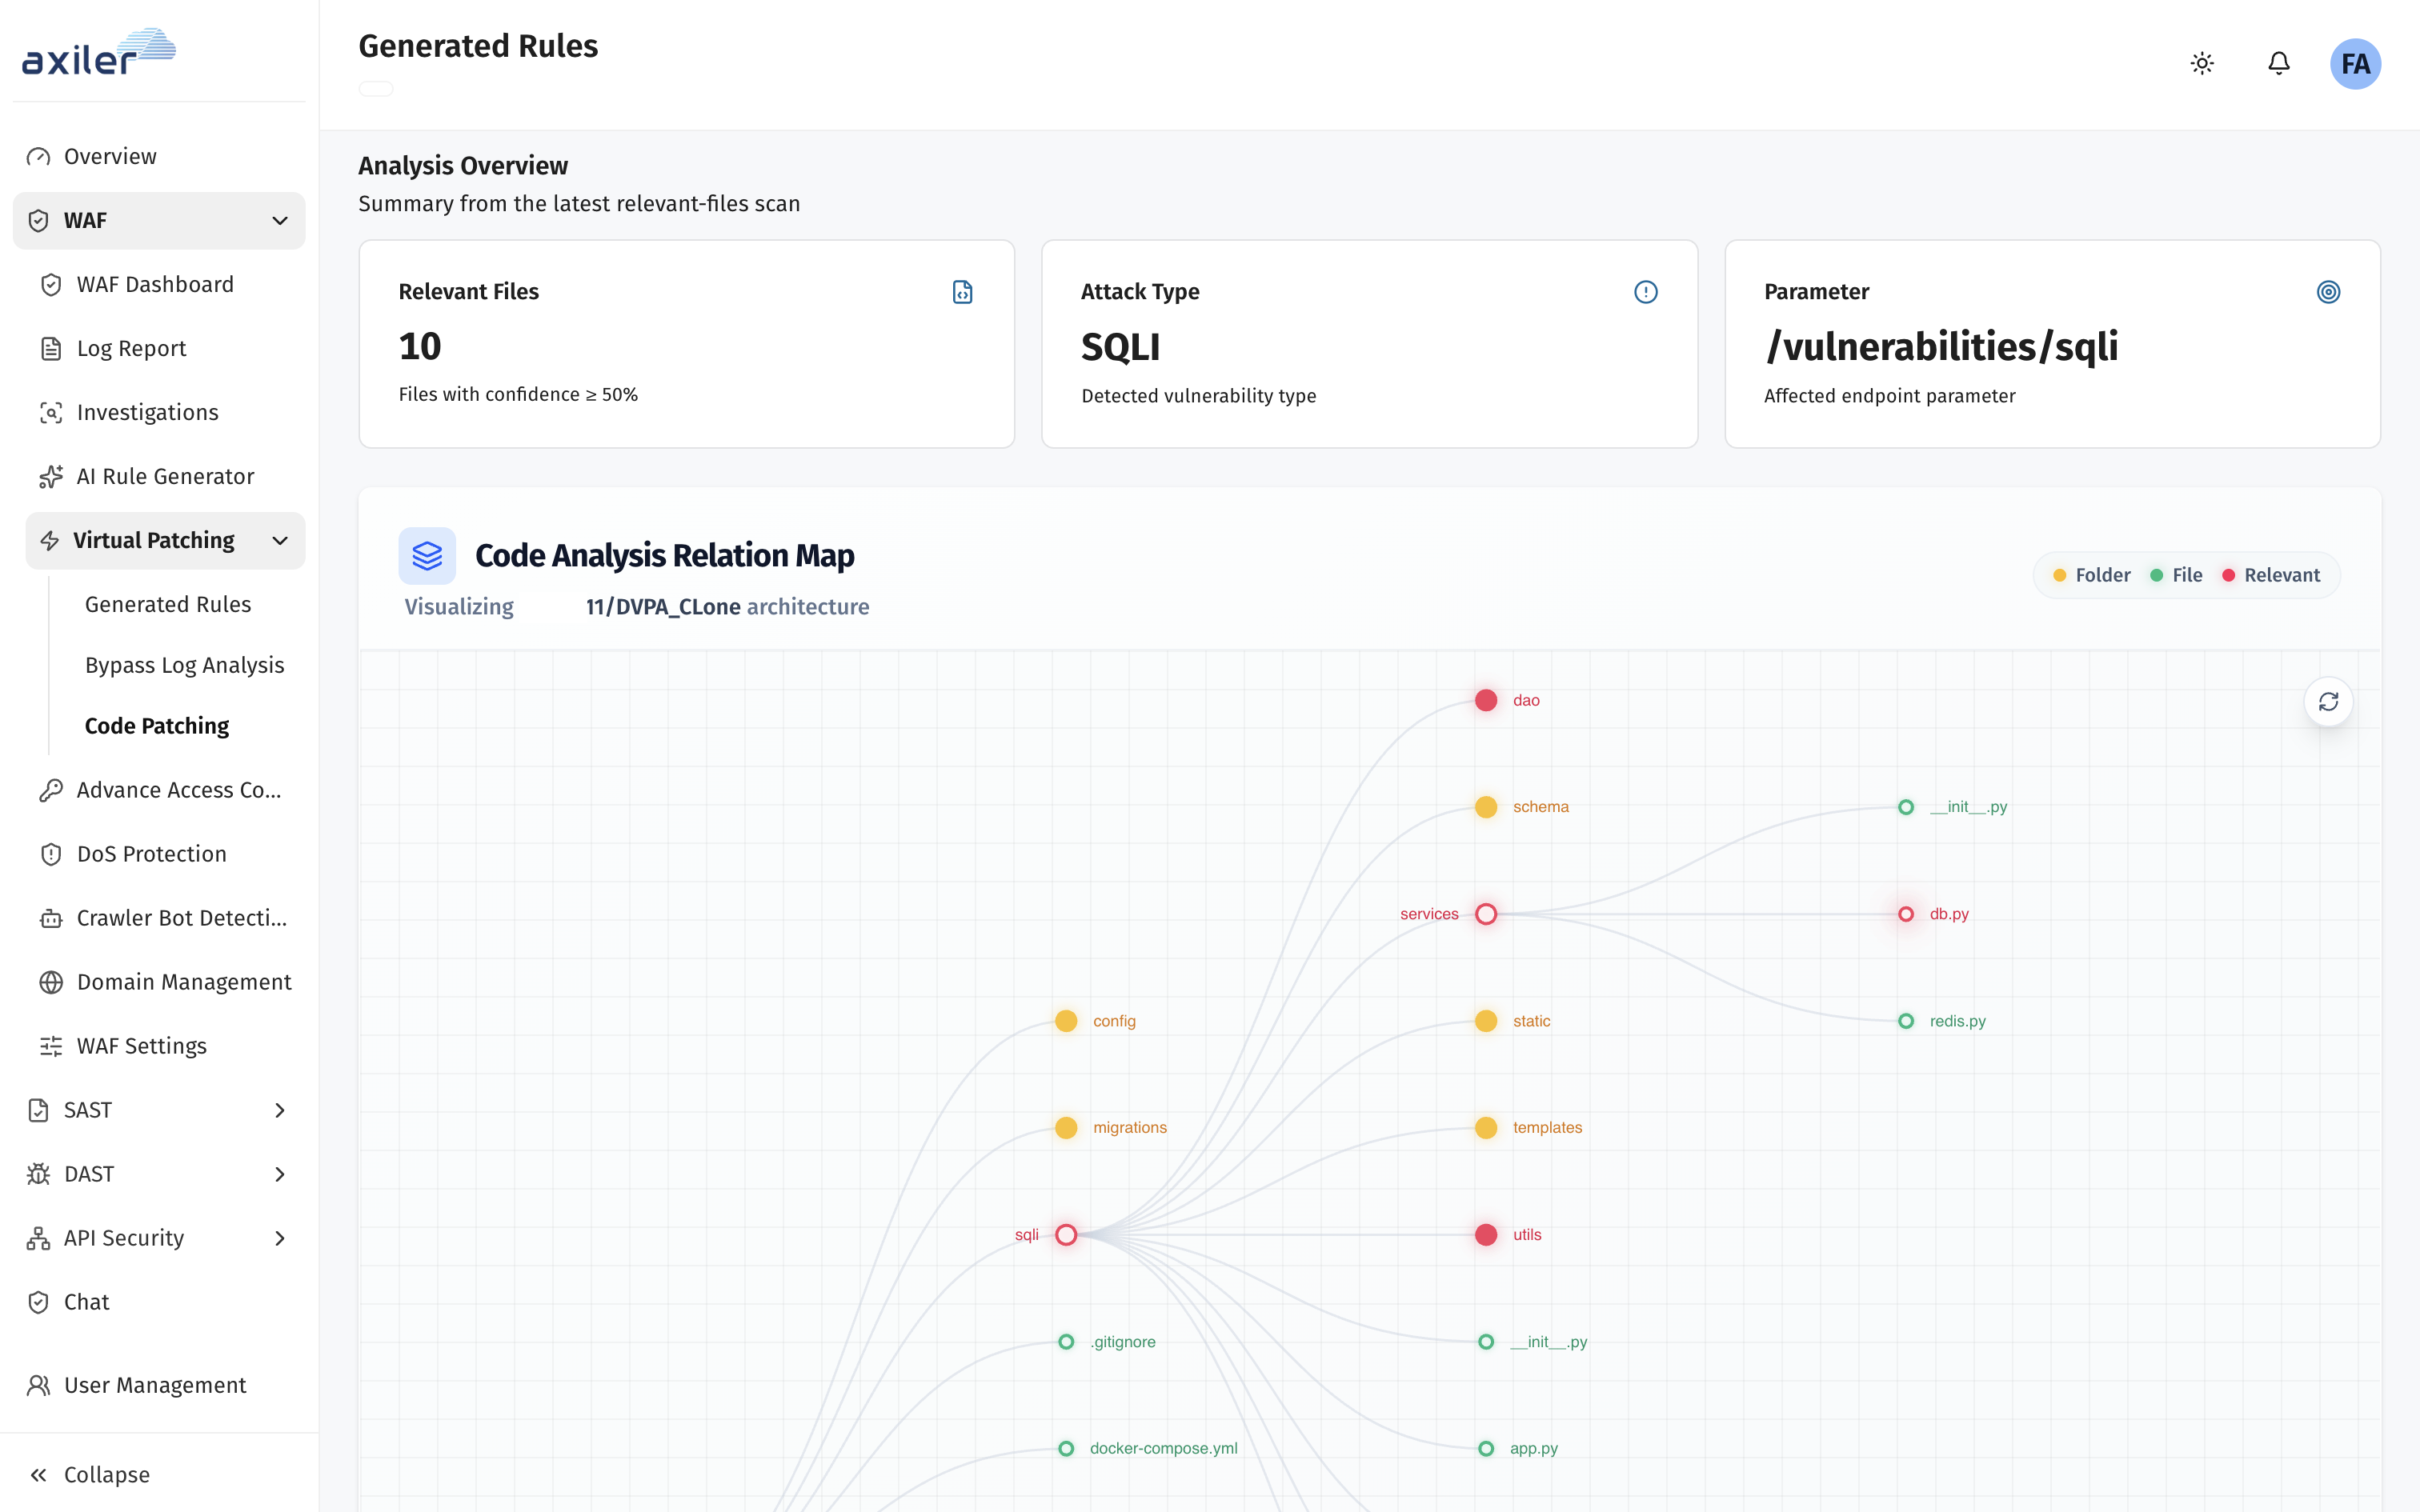
将探测映射到源文件

针对线上路由的一次 SQL 注入攻击会在您的代码仓库中被追踪。关系图高亮显示 Agentic Code Analysis 应优先审查的 services、DAO 和工具类代码。

生成规则的关系图,将一次 SQL 注入 WAF 探测关联到代码库中的相关源文件

审查修复并部署到代码

并排查看漏洞代码与修补后的代码,验证业务影响,然后创建 pull request。触发这项工作的 WAF 探测在整个审查过程中始终保持关联。

代码分析结果,展示存在漏洞与已修复的 SQL 注入代码,以及 Create PR 操作

仅在 Agentic WAF 已连接到您的 SAST 工作区时可用。

了解 Agentic WAF

左移覆盖

扫描代码、依赖项、基础设施、应用包和镜像

  • SAST

    在合并前审查源代码发现。

  • SCA

    检查有漏洞的软件包和依赖项。

  • IaC

    扫描基础设施即代码中的错误配置。

  • APK

    扫描 Android 应用包。

  • 容器镜像扫描

    扫描容器镜像中的已知风险。

AppSec Suite

代码分析是互联体系中的一个智能体

Agentic Code Analysis 与 Agentic WAF、DAST、API Security 和 Cloud Security 共享可达路径。Axiler Resolve 对关键问题进行排序。您的团队只需审批一次,即可携带完整上下文进行修复。

聊一聊

保护您的代码库
由 Athena 驱动。

在为您的代码仓库量身定制的演示中,了解 SAST、SCA、IaC、APK 和容器镜像扫描。

  • 30 分钟基于您技术栈的实时演示
  • 审查附带上下文的代码发现
  • SOC 2Type II 认证