
日志报告
每一个请求,都可深入检查到探测细节
按类型、国家和状态筛选攻击流量。打开任意一行即可查看 HTTP 详情、ML 置信度、客户端来源和匹配的攻击分类,无需离开 WAF 控制台。
- 按攻击类型和国家细分
- 包含攻击、状态和路径的请求日志
- 结合 ML 置信度和客户端上下文的请求检查
Agentic WAF · 日志报告Context → Axiler Resolve
实时请求
日志报告
请求详情
攻击类型
国家
智能体运行时防护 · 智能体模块
监控生产流量,实时阻断攻击,通过对话生成 WAF 规则,并自动与 SAST、DAST 和 Resolve 共享实时探测上下文。
功能
日志报告
按类型、国家和状态筛选攻击流量。打开任意一行即可查看 HTTP 详情、ML 置信度、客户端来源和匹配的攻击分类,无需离开 WAF 控制台。
事件调查
基于按严重性、状态和事件数量排序的优先级队列开展工作。在同一调查视图中分配负责人、查看攻击时间线、调取威胁情报,并推送到 Jira 或 Slack。
AI 规则生成器
用自然语言描述您想阻断的内容。AI 规则生成器会将意图转化为可部署的 WAF 策略,无需手写规则或揣摩语法。
Virtual Patching
当新的漏洞利用冲击生产环境时,几分钟内即可在 WAF 上部署虚拟补丁。在团队验证并合并永久代码修复期间,流量始终在边缘受到保护。
智能体上下文
当 WAF 发现某个路由遭受攻击时,DAST 知道该在哪里复测,Resolve 知道该如何排序,整个套件都基于同一信号行动,而不是一份孤立的阻断列表。
WAF + SAST 关联
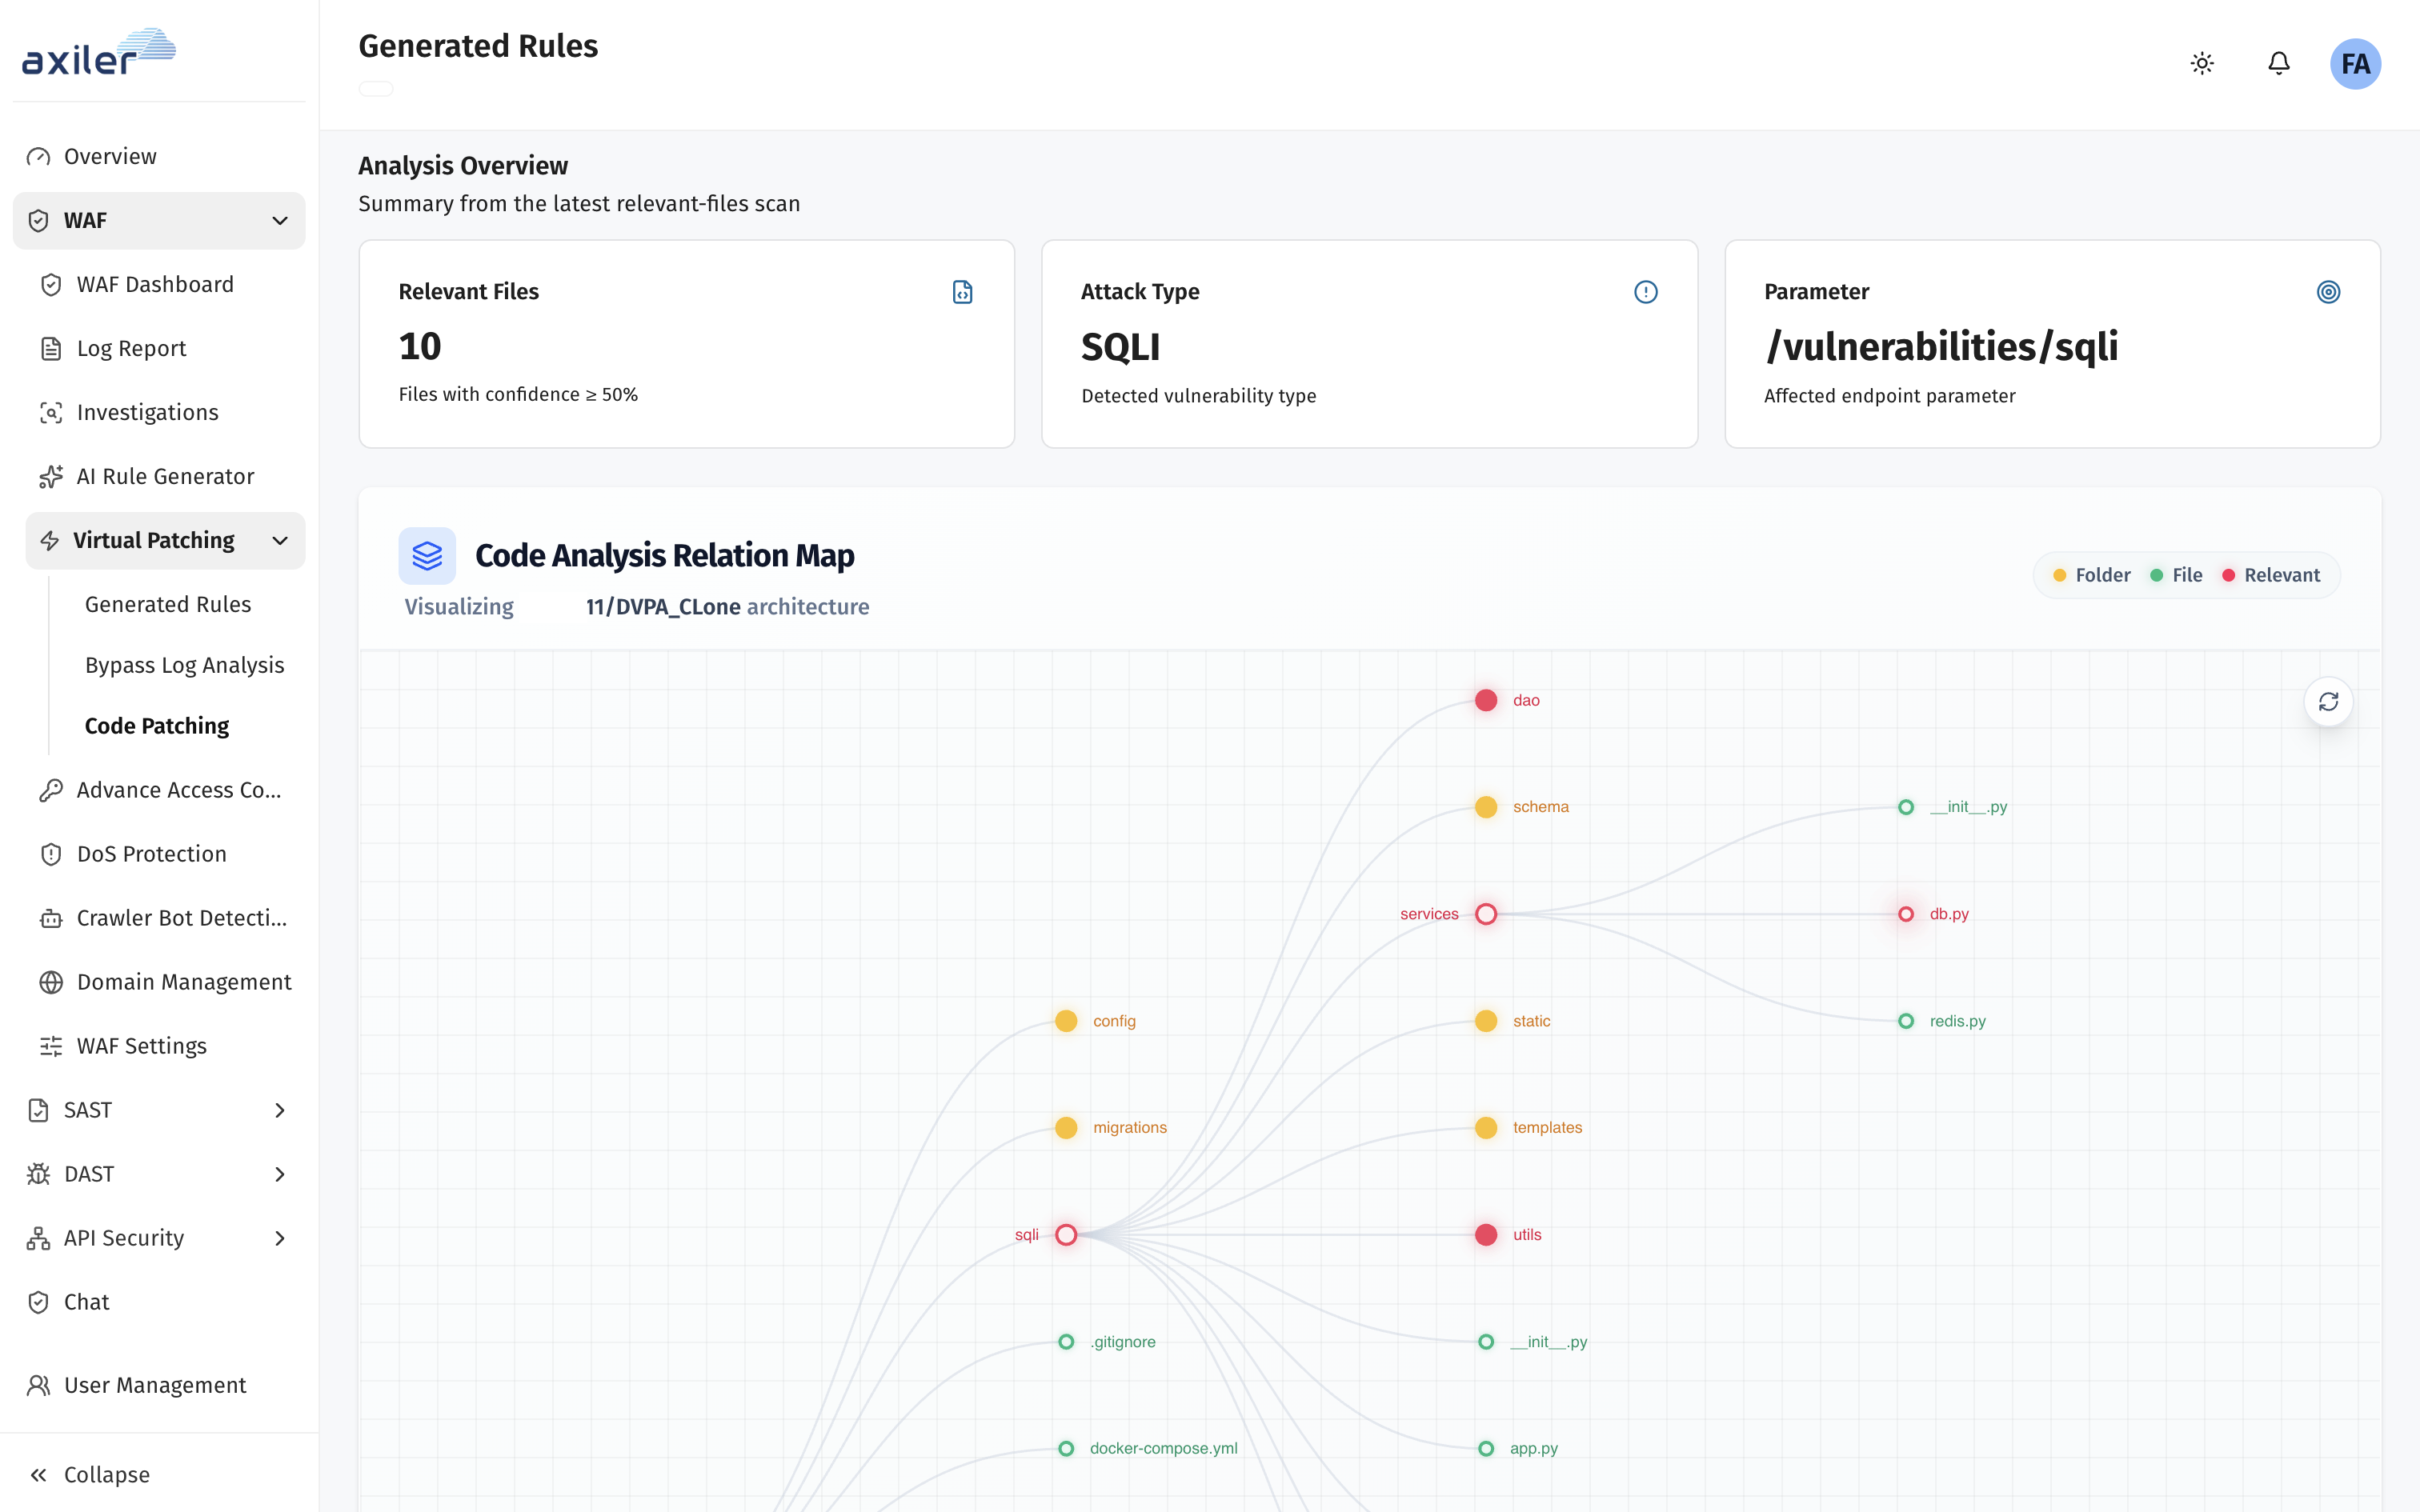
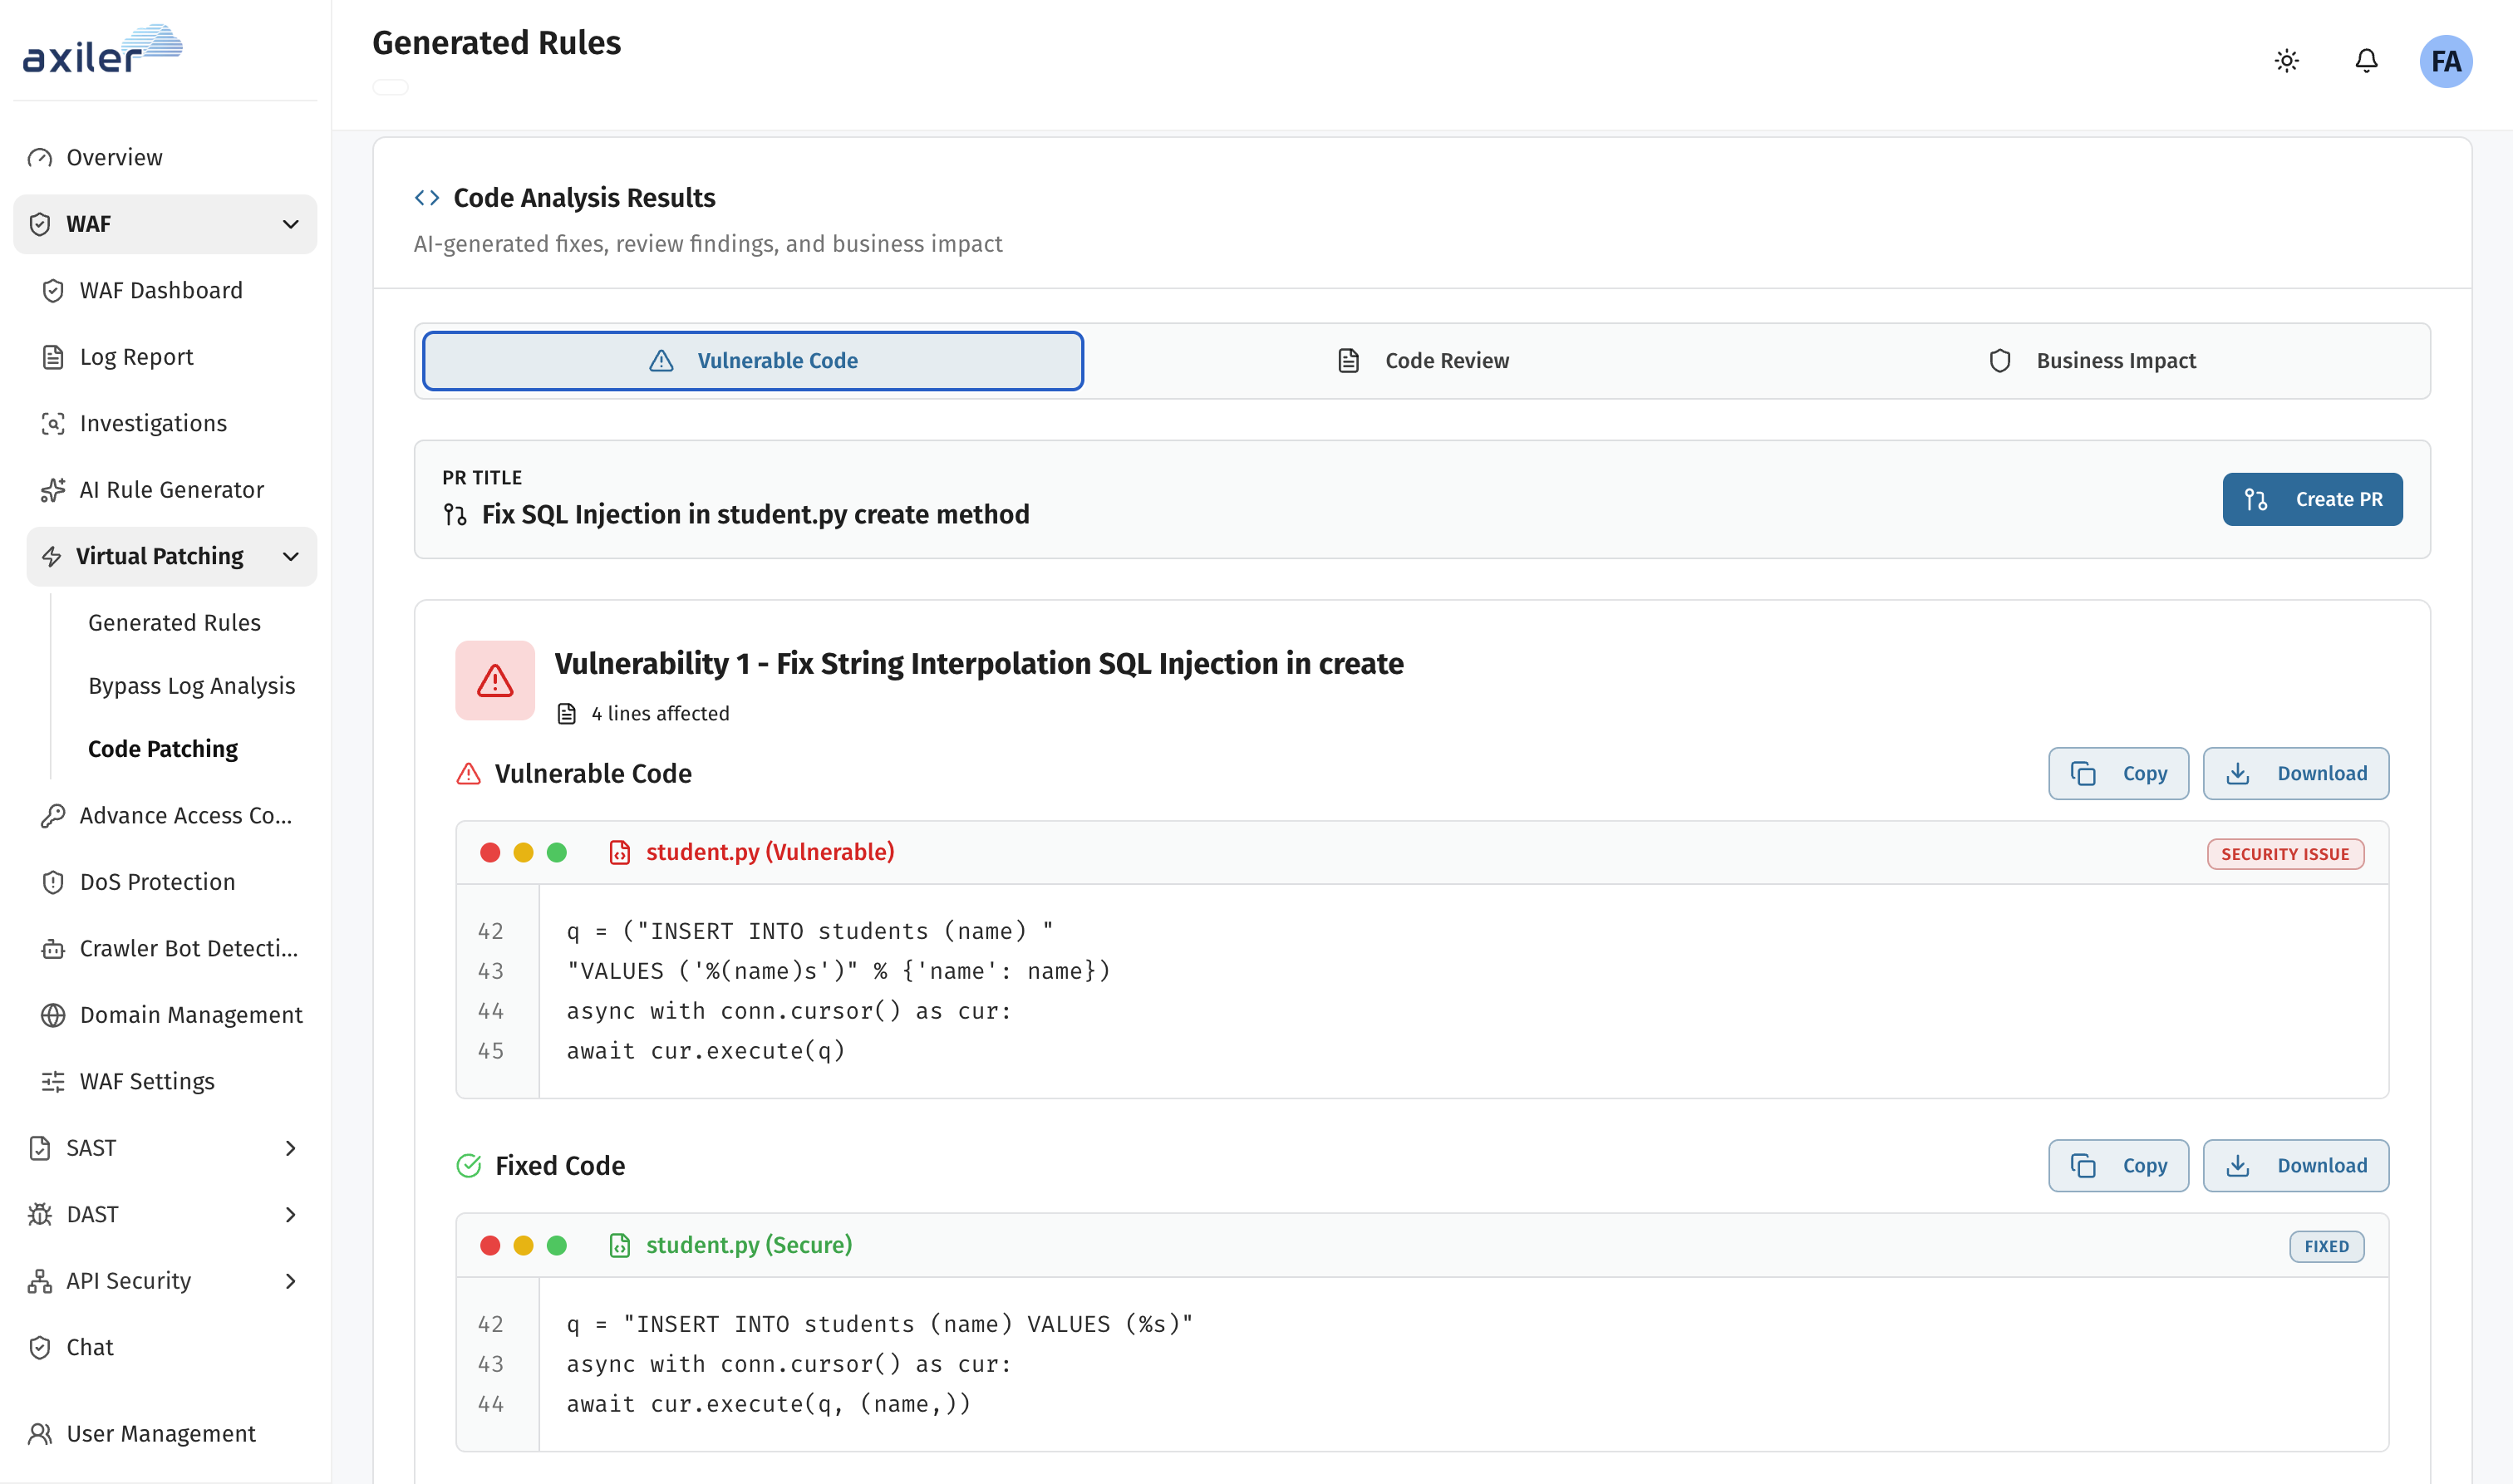
将 Agentic WAF 与 Agentic Code Analysis 连接后,一次运行时探测即可转化为代码级调查。在边缘阻断攻击,追踪到关键文件,审查 AI 生成的修复,并提交 PR,全程不丢失触发这项工作的生产环境上下文。
在工程团队审查修复期间,虚拟补丁和生成的 WAF 规则会保护存在漏洞的路由。从探测被确认的那一刻起,相关流量就在边缘被持续阻断。
Agentic Code Analysis 将攻击参数映射到相关源文件,展示漏洞代码与修复后代码的对比,并让您在同一关联工作流中创建 PR。
针对 /vulnerabilities/sqli 的一次 SQL 注入攻击会在您的代码仓库中被追踪。关系图高亮显示 sqli、dao、services 和 utils,即 Agentic Code Analysis 应优先处理的路径。
并排查看漏洞代码与修补后的代码,验证业务影响,然后创建 pull request。触发这项工作的 WAF 探测在整个审查过程中始终保持关联。
仅在 Agentic Code Analysis 已连接到您的 WAF 工作区时可用。
了解 Agentic Code Analysis爬虫与机器人检测
阻止 GPTBot、ClaudeBot 等 AI 训练爬虫采集您的页面,同时放行您信任的搜索引擎和监控机器人。Agentic WAF 在边缘对自动化流量进行分类,让内容始终归您所有。
已拦截
已放行
运行时覆盖
在 SQL 注入、XSS 和命令类载荷触及您的应用和 API 之前将其拦截。
通过可配置的限制,保护端点免受洪水攻击、暴力破解和滥用流量的影响。
借助机器人管理控制,将恶意自动化流量与合法爬虫区分开来。
通过高级访问策略,按 IP、路径、地域、user-agent 和目录进行阻断或放行。
在工程团队发布代码修复期间,于边缘缓解零日漏洞风险。
在同一个 WAF 控制台中管理多个域名、证书和 SSL 刷新。
AppSec Suite
Agentic WAF 与 Agentic Code Analysis、DAST、API Security 和 Cloud Security 共享实时攻击信号。Axiler Resolve 对关键问题进行排序。您的团队只需审批一次,即可携带完整上下文进行修复。