
ตัวอย่างประกอบสิ่งที่ต้องแก้ก่อน
84712
01
SQL injectionPOST /api/orders
SASTDASTWAFวิกฤต
02
Storage bucket สาธารณะs3://billing-exports
CloudWAFวิกฤต
03
BOLA บนออบเจ็กต์ผู้ใช้GET /v2/users/{id}
APIDASTสูง
ใหม่AppSec Suite · Athena + Resolve
AppSec Suite เดียวสำหรับโมดูลเอเจนต์และการจัดลำดับความสำคัญอัจฉริยะ Athena ค้นหาความเสี่ยงทั่วทั้งระบบของคุณ ส่วน Resolve คัดกรองผลการตรวจพบจากทุกเครื่องมือและบอกว่าควรแก้อะไรก่อน











ปัญหา
สแกนเนอร์ของคุณทำงานได้ดี แต่ปัญหาคือคุณมีถึงเจ็ดตัว แต่ละตัวพูดคนละภาษา และส่งข้อมูลไปคนละแดชบอร์ด ข้อมูลมีอยู่ครบ แต่ขาดบริบท
การแจ้งเตือนล้นหลาม
ผลการตรวจพบที่ซ้ำซ้อนและบริบทที่ขาดหายทำให้แยกปัญหาที่ต้องลงมือแก้ออกจากผลที่ยังต้องตรวจสอบได้ยากขึ้น
เครื่องมือแยกส่วน
ผลการตรวจพบจากโค้ด รันไทม์ API และคลาวด์อยู่ในเครื่องมือที่แยกกัน การเปรียบเทียบความรุนแรงและบริบทจึงต้องใช้แรงเพิ่ม
คัดกรองด้วยมือ
ทีมต้องเปรียบเทียบผลการตรวจพบ ตรวจสอบบริบท และประสานงานเรื่องผู้รับผิดชอบก่อนจะตัดสินใจได้ว่าจะแก้อะไร
ก่อนและหลัง
ไม่มี Axiler
เข้าถึงได้หรือไม่ได้ใช้งาน ผลการตรวจพบก็ดูเหมือนกันหมด
การเชื่อมโยงข้อมูลด้วยสเปรดชีตทำให้การแก้ไขล่าช้า
ต้องติดตามด้วยตัวเองเพื่อยืนยันว่าแก้ไขแล้ว
ใช้ Axiler
โมดูลเอเจนต์รวมบริบทเป็นรายการเดียวที่จัดลำดับแล้ว แทนการแจ้งเตือนซ้ำซ้อนนับร้อย
เส้นทาง SAST หลักฐานการโจมตีจาก DAST การตรวจจับสดจาก WAF และการเปิดเผย API ในมุมมองเดียว
บริบทร่วมจะได้รับการตรวจสอบก่อนเข้าสู่คิวที่ทีมของคุณลงมือทำ
SAST, DAST และ WAF ทดสอบซ้ำหลังดีพลอยและซิงก์ข้อมูลเมื่อช่องโหว่หายไป
Athena + Resolve
โมดูลเอเจนต์ทั้งห้าของ Athena ตรวจจับและแชร์บริบท Axiler Resolve เชื่อมโยงข้อมูลเหล่านั้นกับสแกนเนอร์ที่คุณมีอยู่ แล้วส่งคิวเดียวที่จัดลำดับแล้วให้ทีมของคุณอนุมัติ
Athena · โมดูลเอเจนต์
วิธีการทำงาน
โมดูลเอเจนต์ของ Athena ตรวจจับและแชร์บริบท Axiler Resolve คัดกรองข้อมูลเหล่านั้นจากระบบที่คุณมีอยู่ และส่งคิวเดียวที่จัดลำดับแล้วให้ลงมือทำ
เชื่อมต่อสแกนเนอร์ที่คุณมีอยู่ หรือใช้โมดูลเอเจนต์ของ Athena แล้ว Resolve จะนำผลการตรวจพบเข้าสู่เวิร์กโฟลว์การตรวจสอบร่วมกัน
โมดูล Agentic Code Analysis, DAST, WAF, API และคลาวด์แชร์บริบทแบบเรียลไทม์ ข้อบกพร่องในโค้ด การเปิดเผยบนคลาวด์ การตรวจจับสด และหลักฐานการโจมตีบนเส้นทางเดียวกันจะรวมเป็นผลการตรวจพบเดียว
Resolve เชื่อมโยงผลจากเอเจนต์ของ Athena กับผลการตรวจพบจากบุคคลที่สาม น้ำหนักสินทรัพย์ที่แนะนำจะได้รับการยืนยันหรือปรับโดยทีมของคุณ ควบคู่กับความเป็นไปได้ในการโจมตีและการเข้าถึง
ส่งงานแก้ไขไปยังทีมที่เหมาะสมพร้อมบริบทครบจากทุกโมดูล Athena ติดตามการทดสอบซ้ำและยืนยันเมื่อเอเจนต์ทุกตัวเห็นตรงกันว่าช่องโหว่หายไปแล้ว
เวิร์กโฟลว์ของเอเจนต์
เอเจนต์ส่งต่อผลการตรวจพบถึงกัน ทุกการแจ้งเตือนจึงมาพร้อมเส้นทางโค้ด หลักฐานการโจมตี การตรวจจับสด และบริบทการเปิดเผย
ตัวอย่างประกอบ
พร้อมให้มนุษย์อนุมัติ
อนุมัติและส่งต่อเสียงจากลูกค้า
Athena ช่วยกรองสัญญาณรบกวนออกไป แทนที่จะไล่ตามการแจ้งเตือนจากแดชบอร์ด SAST และ WAF ที่แยกกัน ทีมของเราทำงานจากคิวเดียวที่จัดลำดับแล้วพร้อมบริบทครบถ้วน
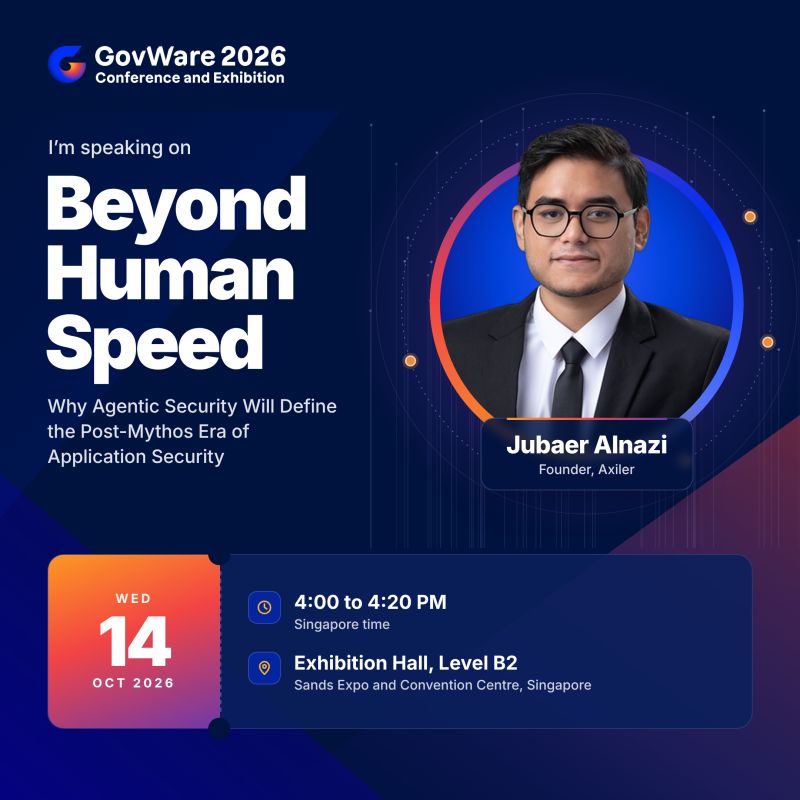
GovWare 2026บูธ J37
Why Agentic Security Will Define the Post-Mythos Era of Application Security
Agentic Code Analysis
สแกนซอร์สโค้ด แพ็กเกจ โครงสร้างพื้นฐาน แพ็กเกจ Android และคอนเทนเนอร์อิมเมจในเวิร์กโฟลว์เดียว
ตรวจสอบผลการตรวจพบในซอร์สโค้ด
ตรวจสอบแพ็กเกจที่มีช่องโหว่
สแกนโครงสร้างพื้นฐานในรูปแบบโค้ด
สแกนแพ็กเกจแอปพลิเคชัน Android
สแกนคอนเทนเนอร์อิมเมจเพื่อหาความเสี่ยงที่ทราบแล้ว
จากบล็อก
มุมมองจากทีมวิจัยของ Axiler เกี่ยวกับความปลอดภัยแบบเอเจนต์ AI เชิงรุก และความหมายต่อฝ่ายป้องกัน
คำถามที่พบบ่อย
ไม่พบสิ่งที่ต้องการใช่ไหม? เขียนถึง sales@axiler.com แล้วทีมของเราจะช่วยตอบคำถามของคุณ
ไม่ Athena ทำงานร่วมกับเครื่องมือที่คุณมีอยู่ ได้แก่ Snyk, Semgrep, SonarQube และ GitHub GHAS คุณยังใช้สแกนเนอร์เดิมได้และนำผลการตรวจพบเข้าสู่เวิร์กโฟลว์ร่วมกัน
มาคุยกัน
ชม Athena เชื่อมโยงผลการตรวจพบจากระบบจริงของคุณในเดโมสด 30 นาที ไม่มีสไลด์ มีแต่ข้อมูลของคุณ

