
01
เหตุใด AppSec ที่ทำงานด้วยความเร็วของมนุษย์จึงล้มเหลว
โค้ดถูกปล่อยเร็วกว่ารอบการตรวจสอบ ขณะที่โมเดลเชิงรุกล้ำสมัยเชื่อมโยงและทำให้ช่องโหว่กลายเป็นอาวุธด้วยความเร็วระดับเครื่องจักร
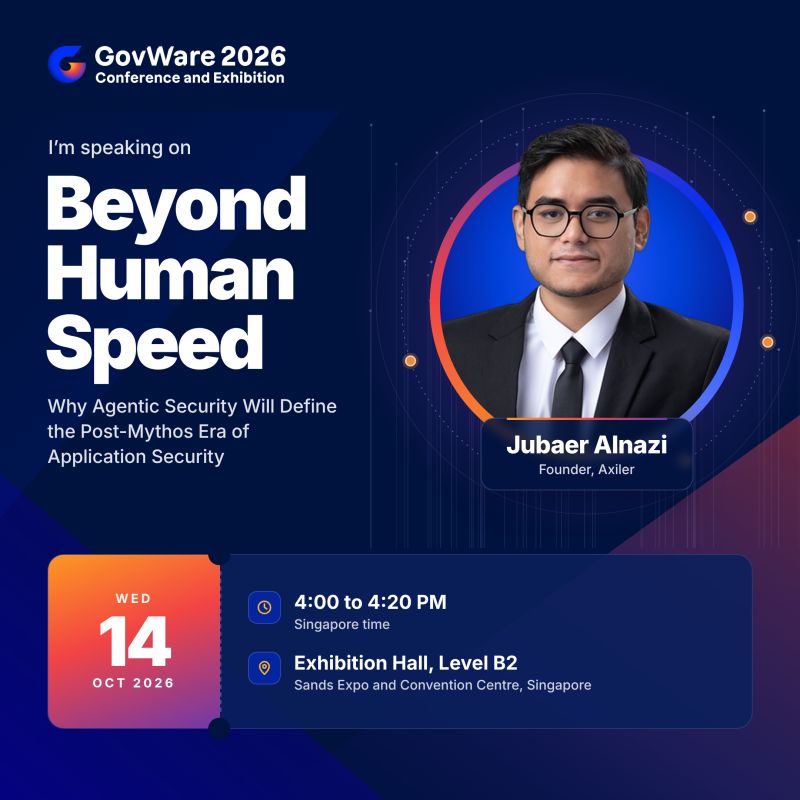
เหตุใด Agentic Security จะเป็นตัวกำหนดความปลอดภัยของแอปพลิเคชันในยุคหลัง Mythos
ข้อมูลงาน
เกี่ยวกับเซสชัน
การพัฒนาซอฟต์แวร์ที่ขับเคลื่อนด้วย AI และโมเดลเชิงรุกล้ำสมัยกำลังทำลายไปป์ไลน์ AppSec แบบดั้งเดิม เมื่อการสร้างโค้ดเร่งการ deploy ให้เร็วเกินกว่ารอบการตรวจสอบด้วยความเร็วของมนุษย์ ผู้โจมตีอัตโนมัติก็สามารถเชื่อมโยง ทำให้เป็นอาวุธ และใช้ประโยชน์จากช่องโหว่ด้วยความเร็วระดับเครื่องจักร ทำให้การสแกนแบบเดิม การทดสอบเจาะระบบเป็นระยะ และการคัดกรองด้วยมือไม่เพียงพออย่างน่ากังวล
เซสชันนี้แนะนำ Agentic Security: สถาปัตยกรรมการป้องกันที่ปรับตัวอย่างต่อเนื่อง ซึ่งเอเจนต์อัตโนมัติทำงานร่วมกันตั้งแต่การค้นหา การจัดลำดับความสำคัญ Virtual Patching ไปจนถึงการแก้ไขแบบเรียลไทม์ จากงานวิจัยช่องโหว่ขนาดใหญ่ในองค์กรกว่า 500 แห่งทั่วโลก การบรรยายนี้แสดงให้เห็นว่าฝ่ายป้องกันสามารถลดภาระจากการแจ้งเตือนล้นหลาม แยกสัญญาณที่มีความแม่นยำสูง และตอบสนองได้ทันความเร็วของการโจมตีได้อย่างไร
สิ่งที่คุณจะได้รับ
โค้ดถูกปล่อยเร็วกว่ารอบการตรวจสอบ ขณะที่โมเดลเชิงรุกล้ำสมัยเชื่อมโยงและทำให้ช่องโหว่กลายเป็นอาวุธด้วยความเร็วระดับเครื่องจักร
เอเจนต์อัตโนมัติทำงานร่วมกันตั้งแต่การค้นหา การจัดลำดับความสำคัญ Virtual Patching ไปจนถึงการแก้ไขแบบเรียลไทม์
บทเรียนจากงานวิจัยช่องโหว่ขนาดใหญ่ ในการลดภาระจากการแจ้งเตือนล้นหลามและแยกสัญญาณที่มีความแม่นยำสูง
วิทยากร
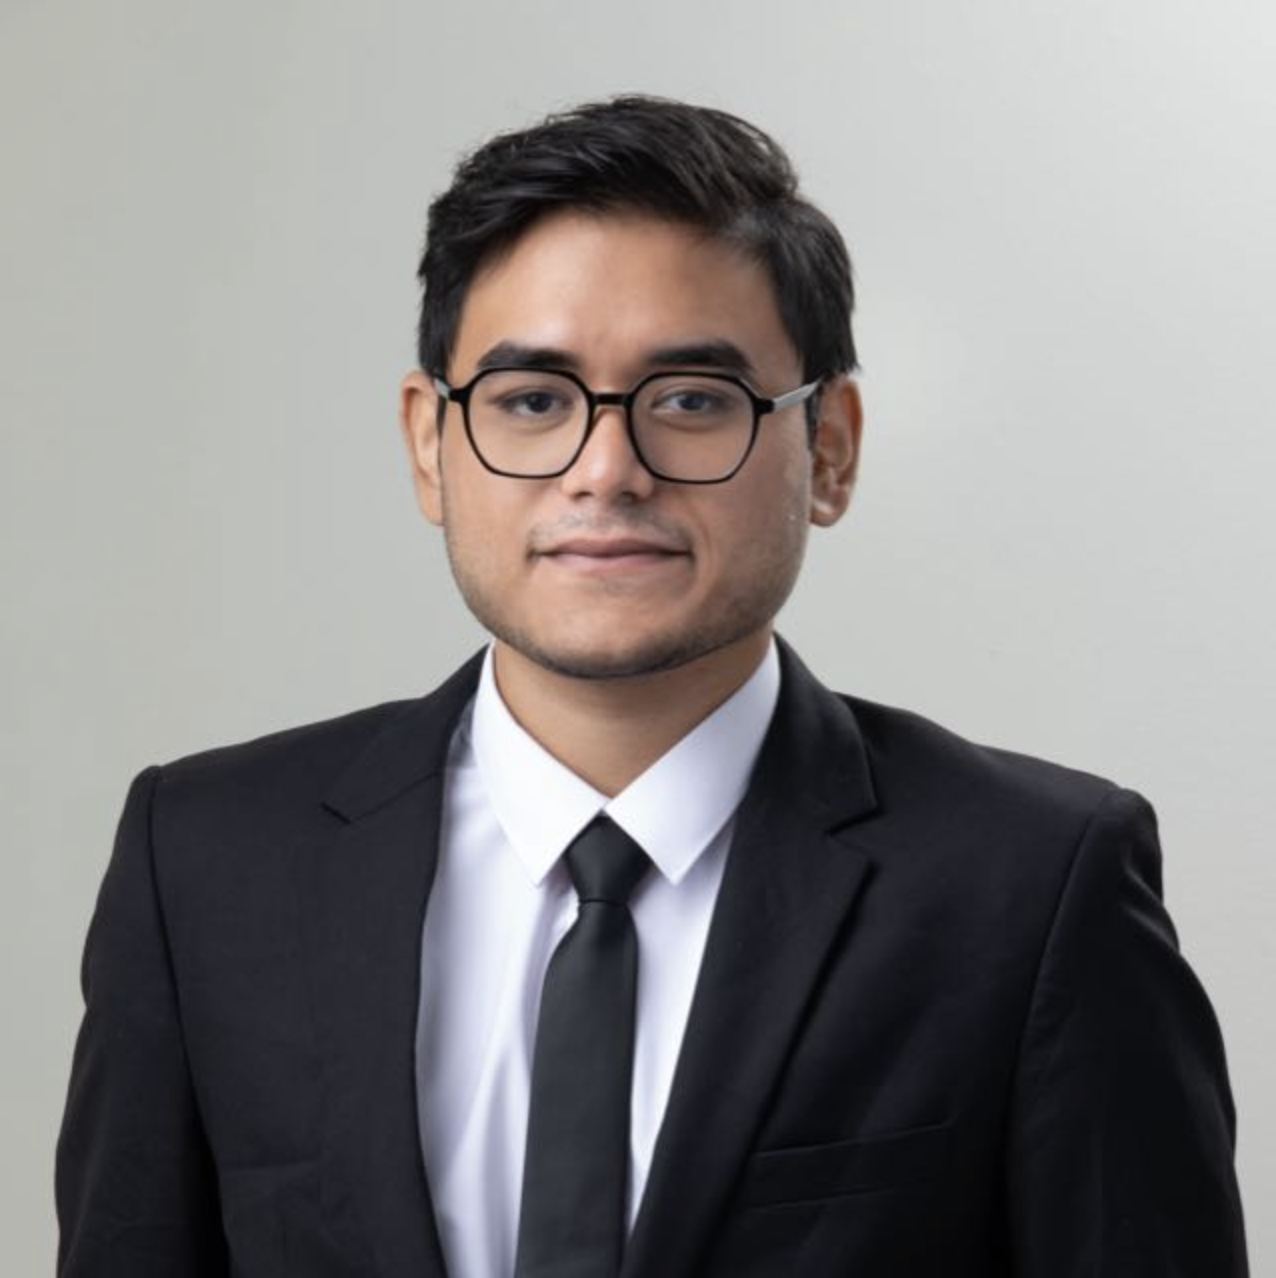
ผู้ก่อตั้งและ CEO, Axiler Pte Ltd
ด้วยประสบการณ์กว่าทศวรรษด้านความปลอดภัยไซเบอร์ Jubaer ก่อตั้ง Axiler เพื่อบุกเบิกอนาคตของความปลอดภัยแอปพลิเคชัน: การป้องกันเชิงรุกแบบอัตโนมัติที่ลดการแทรกแซงด้วยมือให้น้อยที่สุด
เขาค้นพบช่องโหว่ในบริษัทกว่า 500 แห่งทั่วโลก รวมถึงบริษัทเทคโนโลยีรายใหญ่อย่าง Google, Facebook, Uber และ Yahoo งานวิจัยของเขารวมถึง CVE-2023-23526, CVE-2023-27963 และ CVE-2024-23204 และได้รับการยอมรับจาก Forbes
 เชื่อมต่อบน LinkedIn
GovWare 2026 · 13–15 ตุลาคม 2026
ชมโมดูลเอเจนต์ของ Athena และ Axiler Resolve เชื่อมโยงผลการตรวจพบเป็นคิวที่จัดลำดับแล้วเพียงคิวเดียวแบบสด เปิดทุกวัน เวลา 09:00 – 17:00 SGT ที่ Sands Expo & Convention Centre สิงคโปร์