GovWare 2026

ความเร็วแบบเอเจนต์ อนุมัติโดยมนุษย์ ชม Resolve แบบสดที่บูธ J37

13–15 Oct · Sands Expo, Singaporeดูรายละเอียด

เอเจนต์Shift-left · โมดูลเอเจนต์

Agentic Code Analysis,จากการสแกนสู่การแก้ไขที่ merge แล้ว

สแกนรีโพสิทอรีเพื่อหาข้อบกพร่องในโค้ด ข้อมูลลับที่รั่วไหล CVE ใน dependencies และการตั้งค่า IaC ที่ผิดพลาด ตรวจสอบการแก้ไขที่ AI แนะนำ สร้าง PR ได้ในคลิกเดียว และแชร์เส้นทางที่เข้าถึงได้กับ WAF, DAST และ Resolve โดยอัตโนมัติ

  • SAST
  • SCA
  • IaC
  • APK
  • การสแกนคอนเทนเนอร์อิมเมจ
Agentic Code Analysis · โฟลว์Context → Axiler Resolve
โค้ด
สแกน
ตรวจสอบการแก้ไข
Pull request
เส้นทางที่เข้าถึงได้
Resolve
Create PR
ส่งการแก้ไขจากรีวิวโค้ด
แผนผัง CWE
บริบทผลการตรวจพบที่พร้อมด้าน compliance
ข้อมูลลับ
ตรวจจับและเพิกถอนโทเค็นที่รั่วไหล
ซิงก์เอเจนต์
แชร์เส้นทางที่เข้าถึงได้ต่อไปยังปลายทาง

ความสามารถ

Agentic Code Analysis ทำอะไรได้บ้าง

SAST

ตรวจสอบผลการตรวจพบพร้อมบริบท CWE แล้วส่งการแก้ไขเป็น PR

ทุกผลการตรวจพบแสดงความรุนแรง การจับคู่ CWE และ OWASP ความมั่นใจ ผลกระทบ และโอกาสเกิด เปรียบเทียบโค้ดที่มีช่องโหว่กับการแก้ไขที่ AI แนะนำแบบเคียงข้างกัน แล้วสร้าง pull request ได้โดยไม่ต้องออกจากคอนโซล SAST

  • CWE, OWASP และตัวชี้วัดความเสี่ยงในทุกผลการตรวจพบ
  • โค้ดที่มีช่องโหว่เทียบกับโค้ดที่แนะนำในแผงเดียว
  • สร้าง PR ได้จากเวิร์กโฟลว์รีวิวเดียวกัน
Agentic Code Analysis · SASTContext → Axiler Resolve
ผลการตรวจพบ
จับคู่ CWE
การแก้ไขที่แนะนำ
Create PR
ตัวชี้วัดความเสี่ยง
Resolve
SCA

จัดลำดับความสำคัญของ CVE ทั่วทั้ง dependency tree

สรุปผลการสแกนแยกผลการตรวจพบระดับวิกฤต สูง กลาง และต่ำให้เห็นในพริบตา กรองตามแพ็กเกจ CVE หรือความรุนแรง แล้วเจาะดูเวอร์ชันที่ติดตั้งเทียบกับเวอร์ชันที่แก้แล้วของทุก dependency ที่มีช่องโหว่

  • สรุปผลการสแกนพร้อมการแยกตามความรุนแรง
  • ค้นหาตามแพ็กเกจ CVE ชื่อ หรือไฟล์
  • เวอร์ชันที่ติดตั้งและเวอร์ชันที่แก้แล้วในทุกแถว
Agentic Code Analysis · SCAContext → Axiler Resolve
Manifest
สแกน CVE
ความรุนแรง
เวอร์ชันที่แก้แล้ว
PR อัปเกรด

SBOM

แมปซัพพลายเชนด้วยกราฟ dependency แบบอินเทอร์แอกทีฟ

สร้าง software bill of materials สำหรับทุกการสแกน สำรวจคอมโพเนนต์ ไลเซนส์ และช่องโหว่ แล้วสลับไปยัง force graph เพื่อดูว่าแพ็กเกจใดอยู่บนเส้นทางที่มีความเสี่ยงใน dependency tree ของคุณ

  • จัดทำรายการคอมโพเนนต์มากกว่า 420 รายการต่อการสแกน
  • โหนดแยกสีตามความรุนแรง
  • ลาก ซูม และคลิกเพื่อดูรายละเอียดคอมโพเนนต์
Agentic Code Analysis · SBOMContext → Axiler Resolve
รีโพสิทอรี
SBOM
คอมโพเนนต์
ไลเซนส์
เส้นทางเสี่ยง

Compliance mapper

จับคู่ผลการสแกน AppSec กับเฟรมเวิร์กที่ผู้ตรวจสอบต้องการ

Compliance Mapper รวมผลการตรวจพบจาก SAST เทียบกับมาตรการควบคุมของ CIS, ISO 27001, OWASP Top 10, PCI DSS และ SOC 2 ดูอัตราผ่าน มาตรการที่ไม่ผ่าน และจุดที่การแก้ไขจะสร้างผลต่างได้มากที่สุดก่อนช่วงตรวจสอบ

  • มุมมอง CIS v8, ISO 27001, OWASP, PCI DSS v4 และ SOC 2
  • จำนวนผ่าน ไม่ผ่าน และทั้งหมดของแต่ละเฟรมเวิร์ก
  • มาตรการที่ไม่ผ่านสูงสุดเชื่อมโยงกลับไปยังผลการสแกน
Agentic Code Analysis · Compliance mapperContext → Axiler Resolve
ผลการสแกน
Compliance mapper
เฟรมเวิร์ก
มาตรการที่ไม่ผ่าน
รายงานตรวจสอบ

ไม่ต้องเชื่อมต่อระบบเพิ่ม

ตรวจจับข้อมูลลับ

เพิกถอนโทเค็นที่รั่วไหลโดยไม่ต้องเชื่อมต่อเครื่องมืออื่น

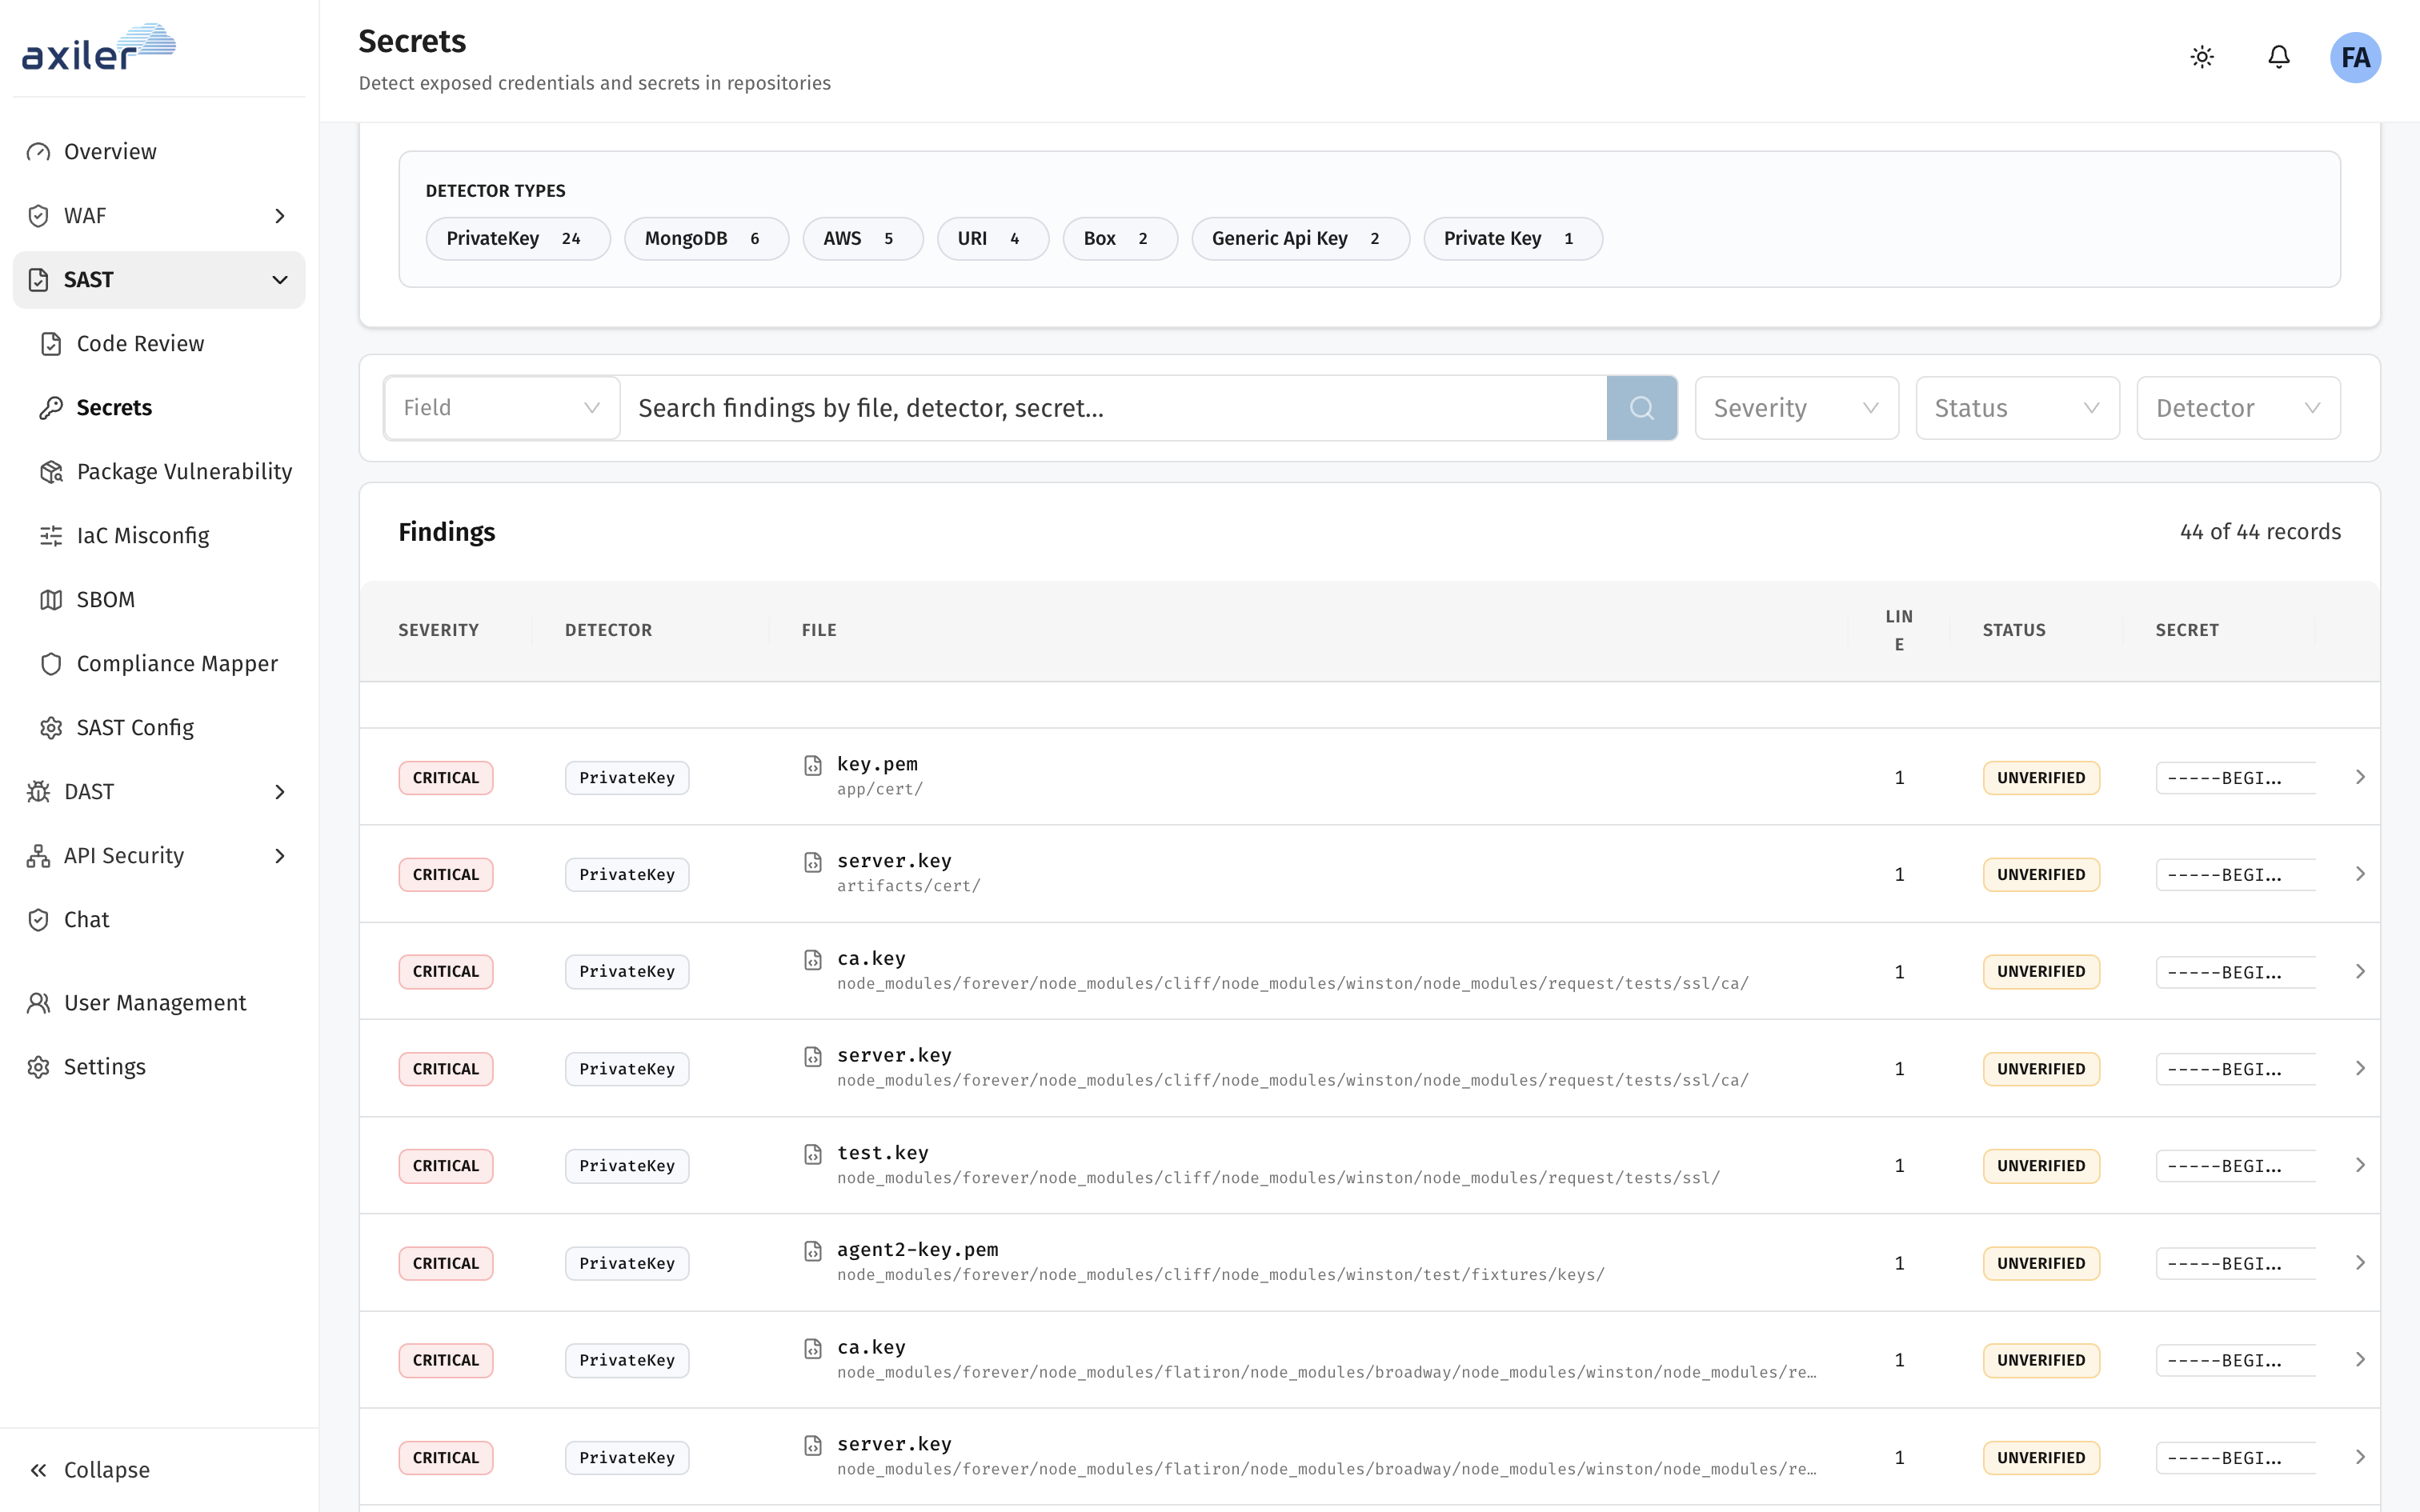
เมื่อ Axiler พบข้อมูลรับรองที่เปิดเผยในรีโพสิทอรีของคุณ คุณสามารถเพิกถอนโทเค็นที่ยังใช้งานได้โดยตรงจากเวิร์กโฟลว์ Secrets ไม่ต้องเชื่อมต่อ AWS console ไม่ต้องใช้ vault connector และไม่ต้องตั้งค่าเพิ่มเติม

  • ตรวจจับ private key ข้อมูลรับรองคลาวด์ URI ฐานข้อมูล และโทเค็น API
  • เพิกถอนโทเค็นที่ถูกเจาะได้จากแพลตฟอร์ม ไม่ต้องใช้เครื่องมือแยก
  • กรองตามประเภทตัวตรวจจับ ความรุนแรง และสถานะการยืนยัน

ตัวตรวจจับในตัว

  • PrivateKey
  • AWS
  • MongoDB
  • URI
  • Generic API Key
  • Box
ตารางผลการตรวจพบข้อมูลลับ แสดงตัวตรวจจับ PrivateKey, MongoDB, AWS และ URI ที่มีความรุนแรงระดับวิกฤตและยังไม่ได้ยืนยัน

การเชื่อมโยง SAST + WAF

เปลี่ยนการโจมตีสดให้เป็นการสืบสวนระดับโค้ด

เชื่อมต่อ Agentic Code Analysis กับ Agentic WAF แล้วการโจมตีขณะรันไทม์จะกลายเป็นรีวิวโค้ดที่จัดลำดับความสำคัญแล้ว ติดตามการโจมตีไปยังไฟล์ที่เกี่ยวข้อง ตรวจสอบการแก้ไขที่ AI สร้าง และเปิด PR ขณะที่ virtual patch ยังปกป้องโปรดักชันอยู่

การแก้ไขขณะรันไทม์

Virtual patch และกฎ WAF ที่สร้างขึ้นจะปกป้องเส้นทางที่มีช่องโหว่ระหว่างที่ทีมวิศวกรตรวจสอบการแก้ไข ทราฟฟิกถูกบล็อกที่ edge ตั้งแต่วินาทีที่ยืนยันการโจมตี

การแก้ไขโค้ด

Agentic Code Analysis จับคู่พารามิเตอร์ที่ถูกโจมตีกับไฟล์ซอร์สที่เกี่ยวข้อง แสดงโค้ดที่มีช่องโหว่เทียบกับโค้ดที่แก้แล้ว และให้คุณสร้าง PR ได้จากเวิร์กโฟลว์ที่เชื่อมโยงเดียวกัน

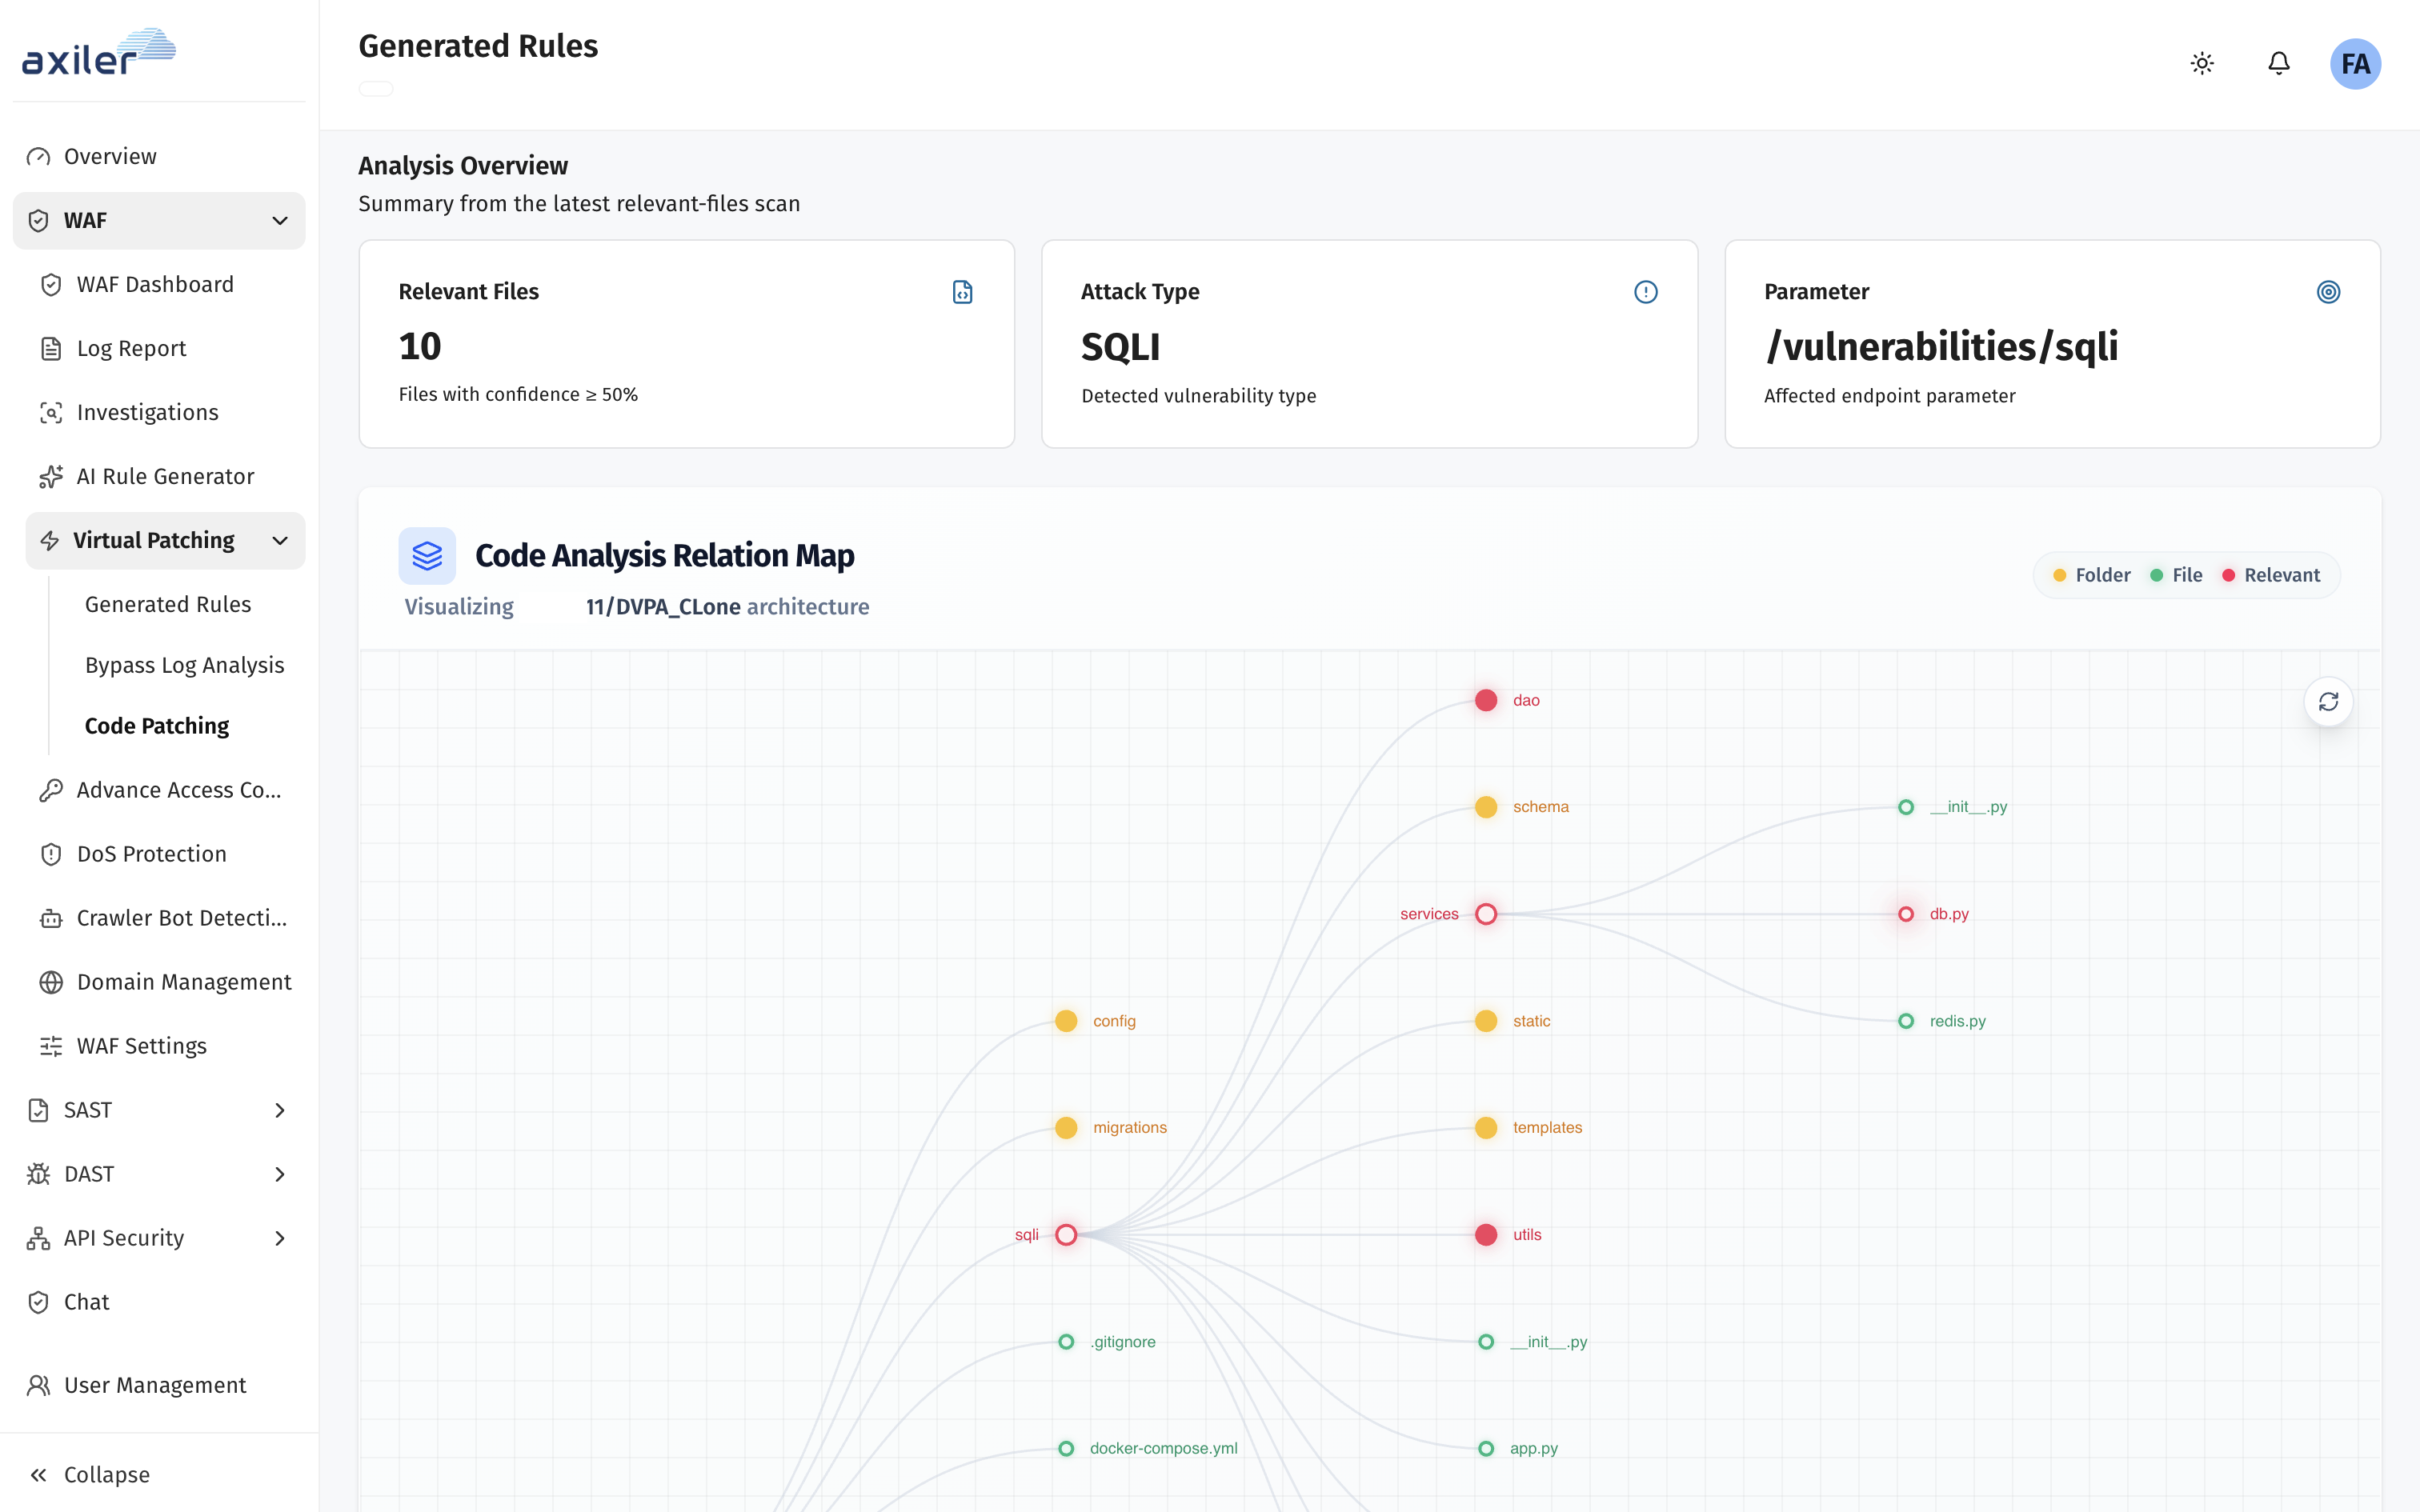
จับคู่การโจมตีกับไฟล์ซอร์ส

การโจมตี SQL injection บนเส้นทางที่ใช้งานจริงถูกติดตามผ่านรีโพสิทอรีของคุณ แผนผังความสัมพันธ์ไฮไลต์ services, DAO และ utilities ที่ Agentic Code Analysis ควรให้ความสำคัญในการตรวจสอบ

แผนผังความสัมพันธ์ของกฎที่สร้างขึ้น เชื่อมการโจมตี SQL injection บน WAF กับไฟล์ซอร์สที่เกี่ยวข้องในโค้ดเบส

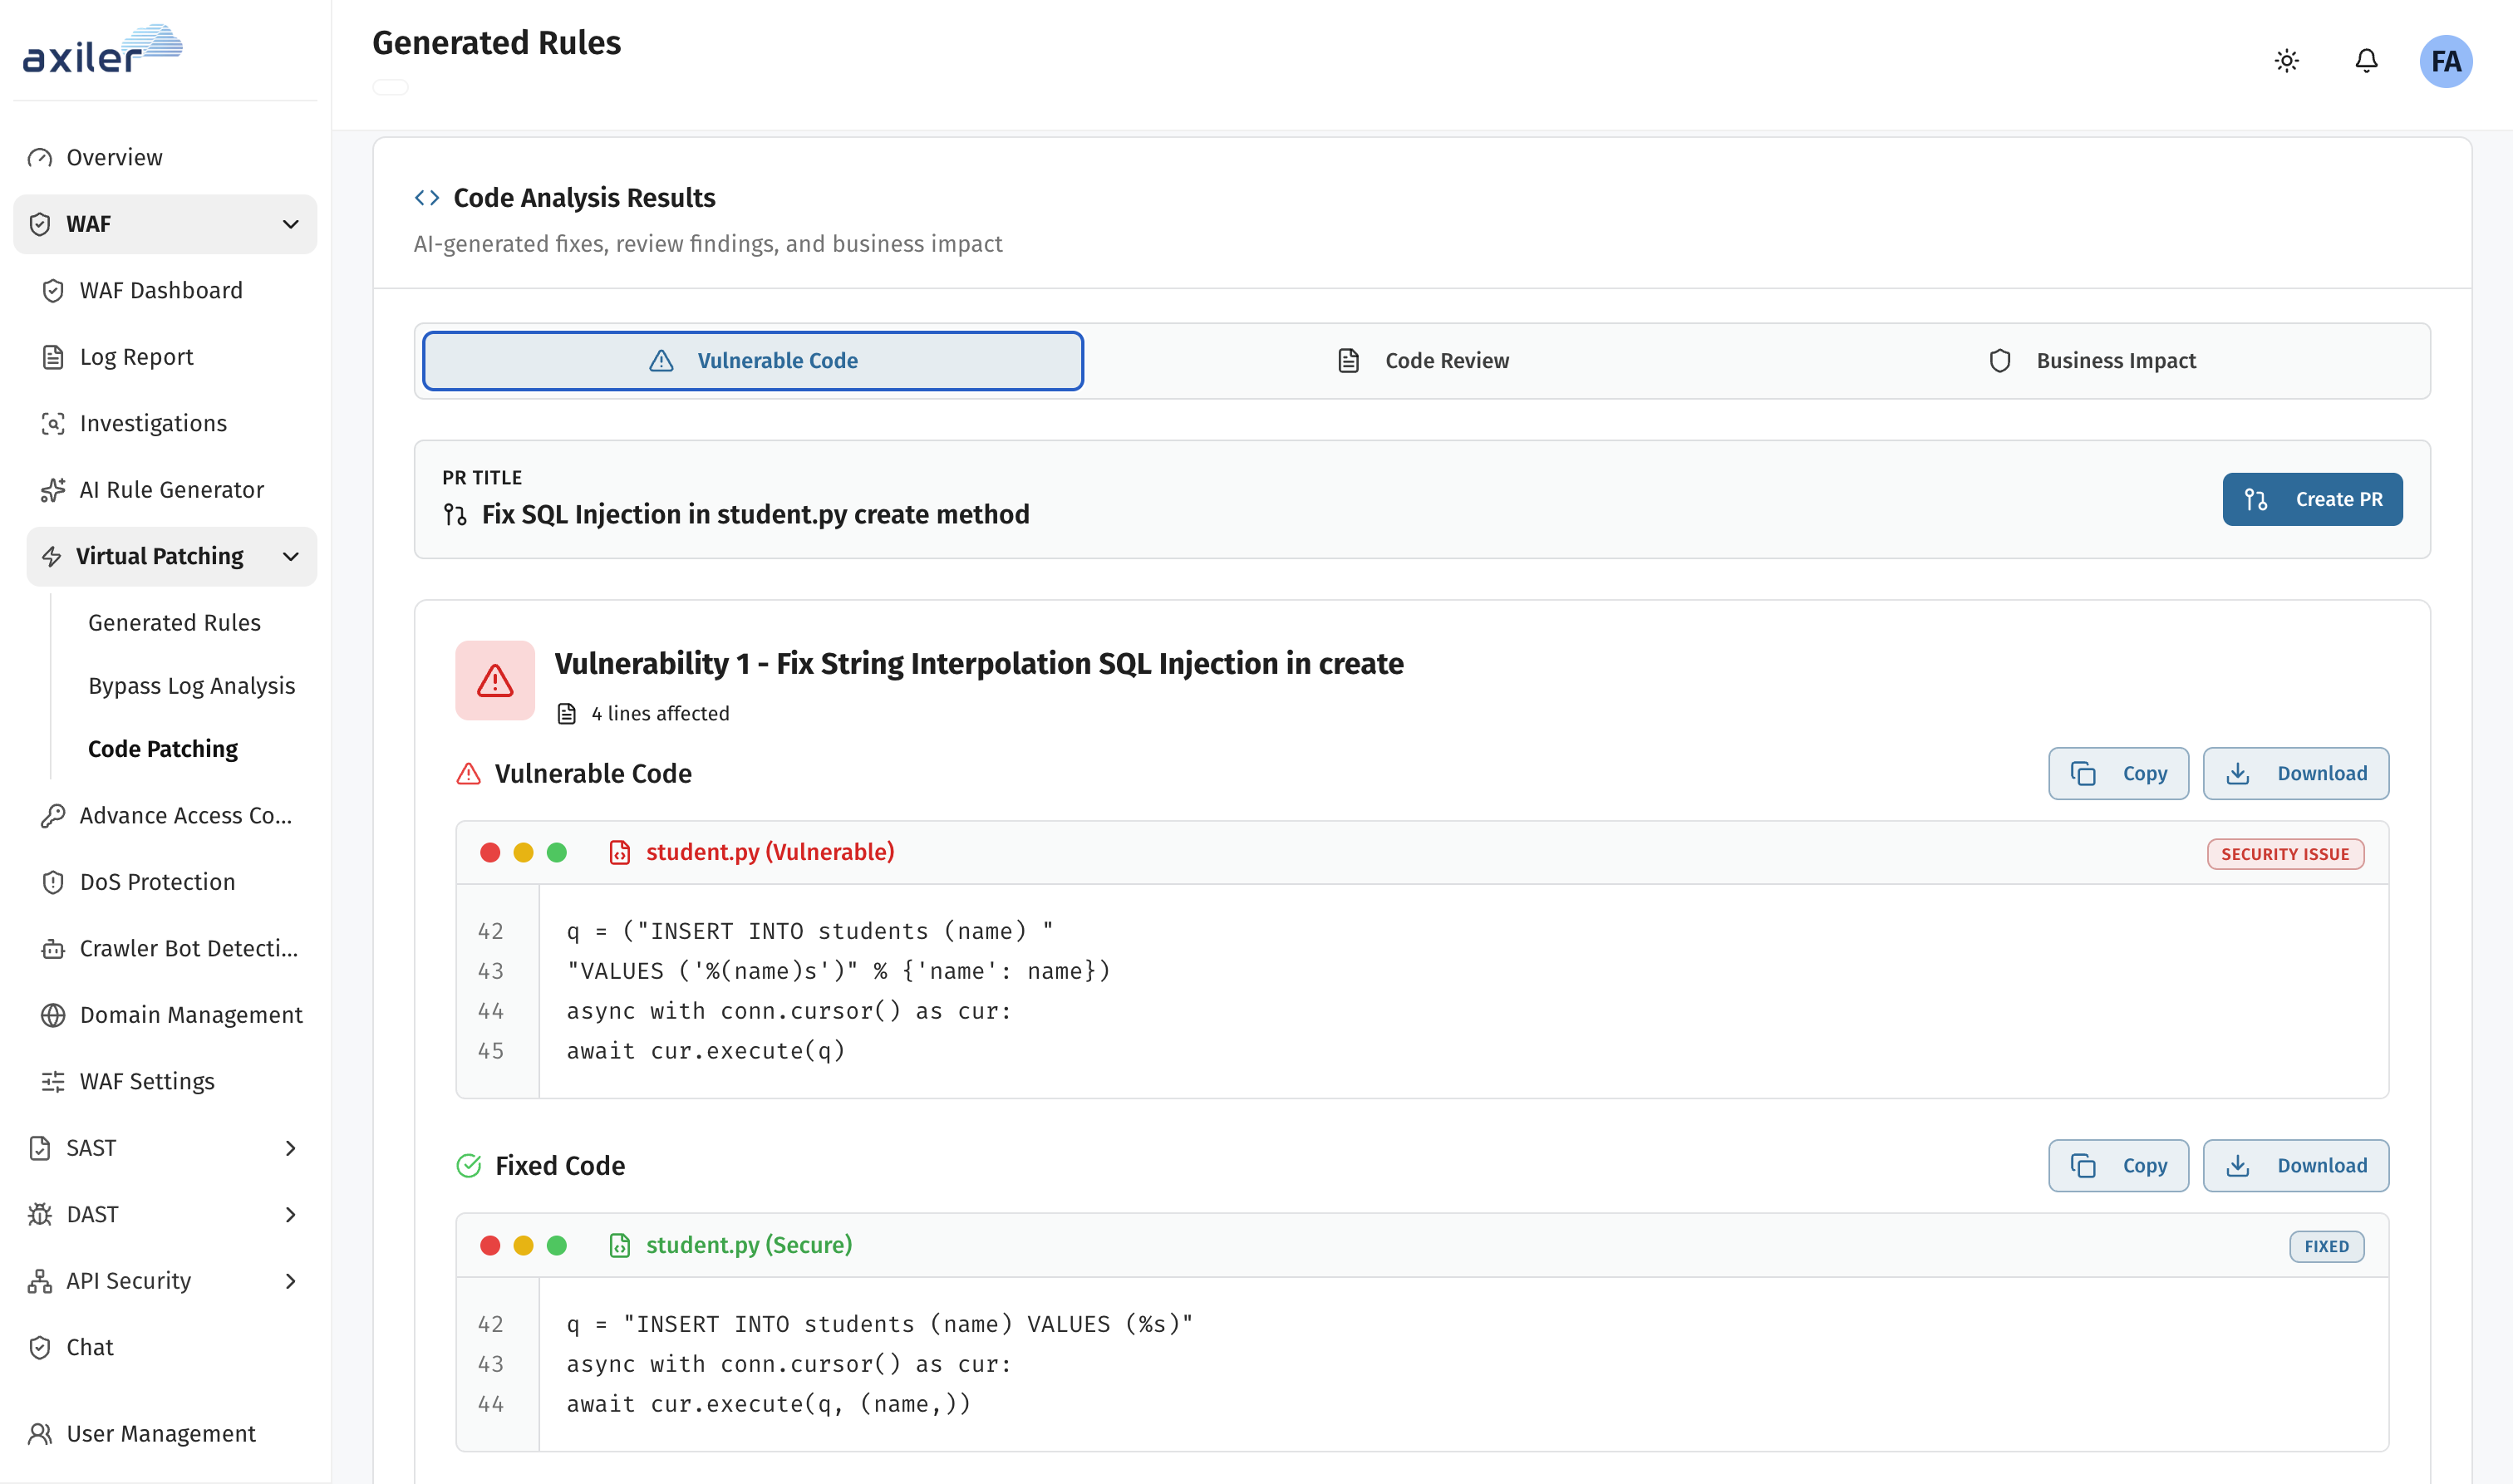
ตรวจสอบการแก้ไขและดีพลอยสู่โค้ด

ดูโค้ดที่มีช่องโหว่และโค้ดที่แพตช์แล้วเทียบกัน ประเมินผลกระทบทางธุรกิจ แล้วสร้าง pull request การโจมตีบน WAF ที่เป็นจุดเริ่มต้นยังคงเชื่อมโยงตลอดการตรวจสอบ

ผลการวิเคราะห์โค้ดแสดงโค้ด SQL injection ที่มีช่องโหว่และที่แก้แล้ว พร้อมปุ่ม Create PR

ใช้ได้เฉพาะเมื่อเชื่อมต่อ Agentic WAF กับพื้นที่ทำงาน SAST ของคุณแล้ว

สำรวจ Agentic WAF

ความครอบคลุมแบบ shift-left

สแกนโค้ด แพ็กเกจที่พึ่งพา โครงสร้างพื้นฐาน แพ็กเกจ และอิมเมจ

  • SAST

    ตรวจทานผลการตรวจพบในซอร์สโค้ดก่อน merge

  • SCA

    ตรวจสอบแพ็กเกจและ dependency ที่มีช่องโหว่

  • IaC

    สแกนโครงสร้างพื้นฐานในรูปแบบโค้ดเพื่อหาการตั้งค่าที่ผิดพลาด

  • APK

    สแกนแพ็กเกจแอป Android

  • การสแกนคอนเทนเนอร์อิมเมจ

    สแกนคอนเทนเนอร์อิมเมจเพื่อหาความเสี่ยงที่ทราบ

AppSec Suite

การวิเคราะห์โค้ดคือหนึ่งเอเจนต์ในระบบที่เชื่อมต่อกัน

Agentic Code Analysis แชร์เส้นทางที่เข้าถึงได้กับ Agentic WAF, DAST, API Security และ Cloud Security ส่วน Axiler Resolve จัดลำดับสิ่งที่สำคัญ ทีมของคุณอนุมัติครั้งเดียว แล้วแก้ไขพร้อมบริบทครบถ้วน

มาคุยกัน

ปกป้องโค้ดเบสของคุณ
ด้วย Athena

ชม SAST, SCA, IaC, APK และการสแกนคอนเทนเนอร์อิมเมจในเดโมที่ปรับให้เข้ากับรีโพสิทอรีของคุณ

  • 30 นาทีเดโมสดบนระบบของคุณ
  • ตรวจสอบผลการตรวจพบในโค้ดพร้อมบริบท
  • SOC 2ได้รับการรับรอง Type II