
GovWare 2026

ความเร็วแบบเอเจนต์ อนุมัติโดยมนุษย์ ชม Resolve แบบสดที่บูธ J37

13–15 Oct · Sands Expo, Singaporeดูรายละเอียด

เอเจนต์การป้องกันขณะรันไทม์ · โมดูลเอเจนต์

Agentic WAF,สร้างมาเพื่อทราฟฟิกจริง

เฝ้าดูทราฟฟิกบนโปรดักชัน บล็อกการโจมตีแบบเรียลไทม์ สร้างกฎ WAF จากบทสนทนา และแชร์บริบทการโจมตีสดกับ SAST, DAST และ Resolve โดยอัตโนมัติ

  • เฝ้าดูทราฟฟิกสด
  • AI rule generator
  • Virtual Patching
  • WAF หลายโดเมน
Agentic WAF · โฟลว์Context → Axiler Resolve
ทราฟฟิก
WAF
แอป
ถูกบล็อก
บริบทร่วม
ML + กฎ
เอนจินตรวจจับสองชั้น
5+
แหล่งข่าวกรองภัยคุกคาม
เรียลไทม์
ล็อกและการสืบสวน
ซิงก์เอเจนต์
แชร์บริบทการโจมตี

ความสามารถ

Agentic WAF ทำอะไรได้บ้าง

รายงานล็อก

ตรวจสอบได้ทุกคำขอ ลึกถึงระดับการโจมตี

กรองทราฟฟิกการโจมตีตามประเภท ประเทศ และสถานะ เปิดแถวใดก็ได้เพื่อดูรายละเอียด HTTP ความมั่นใจของ ML ต้นทางของไคลเอนต์ และประเภทการโจมตีที่ตรงกัน โดยไม่ต้องออกจากคอนโซล WAF

  • แยกตามประเภทการโจมตีและประเทศ
  • ล็อกคำขอพร้อมการโจมตี สถานะ และ path
  • ตรวจสอบคำขอพร้อมความมั่นใจของ ML และบริบทไคลเอนต์
Agentic WAF · รายงานล็อกContext → Axiler Resolve
คำขอสด
รายงานล็อก
รายละเอียดคำขอ
ประเภทการโจมตี
ประเทศ
การสืบสวน

คัดกรองเหตุการณ์ด้วยบริบทที่ทีมลงมือได้ทันที

ทำงานจากคิวที่จัดลำดับความสำคัญพร้อมความรุนแรง สถานะ และจำนวนเหตุการณ์ มอบหมายผู้รับผิดชอบ ดูไทม์ไลน์การโจมตี ดึงข้อมูลข่าวกรองภัยคุกคาม และส่งไปยัง Jira หรือ Slack ได้จากหน้าการสืบสวนเดียวกัน

  • คิวคัดกรองพร้อมตัวกรองความรุนแรงและสถานะ
  • รายละเอียดเหตุการณ์ การมอบหมาย และไทม์ไลน์การโจมตี
  • ทิกเก็ต Jira การแจ้งเตือน Slack และรายงานที่ดาวน์โหลดได้
Agentic WAF · การสืบสวนContext → Axiler Resolve
การแจ้งเตือน
คิวคัดกรอง
มอบหมายผู้รับผิดชอบ
Jira · Slack
ข่าวกรองภัยคุกคาม
รายงาน

AI rule generator

คุยกับ WAF ของคุณ แล้วดีพลอยกฎจากบทสนทนา

อธิบายสิ่งที่ต้องการบล็อกด้วยภาษาธรรมดา AI rule generator จะแปลงเจตนาเป็นนโยบาย WAF ที่ดีพลอยได้ โดยไม่ต้องเขียนกฎเองหรือเดาไวยากรณ์

  • สร้างกฎด้วยภาษาธรรมชาติ
  • ตรวจสอบและดีพลอยในเวิร์กโฟลว์เดียว
  • ตอบสนองได้เร็วขึ้นเมื่อเส้นทางถูกโจมตี
Agentic WAF · AI rule generatorContext → Axiler Resolve
พรอมต์
กฎจาก AI
ตรวจสอบ
ดีพลอย
ขอบเขต
ดูตัวอย่างทราฟฟิก

Virtual Patching

บล็อก zero-day ที่ edge ระหว่างที่ทีมวิศวกรเตรียมการแก้ไข

เมื่อมีการโจมตีใหม่บนโปรดักชัน ดีพลอย virtual patch บน WAF ได้ในไม่กี่นาที ทราฟฟิกยังได้รับการปกป้องที่ edge ระหว่างที่ทีมตรวจสอบและ merge การแก้ไขโค้ดถาวร

  • ลดความเสี่ยงที่ edge อย่างรวดเร็วโดยไม่ต้องรอรอบดีพลอย
  • กฎที่จำกัดขอบเขตเฉพาะเส้นทางหรือพารามิเตอร์ที่มีช่องโหว่
  • ทำงานร่วมกับการสืบสวนและ AI rule generator
Agentic WAF · Virtual PatchingContext → Axiler Resolve
การโจมตี
Virtual patch
บล็อกที่ edge
PR แก้โค้ด
ปลดแพตช์

บริบทของเอเจนต์

การโจมตีสดกลายเป็นบริบทร่วมของทุกเอเจนต์

เมื่อ WAF เห็นการโจมตีบนเส้นทางใด DAST จะรู้ว่าต้องทดสอบซ้ำที่ไหน Resolve รู้ว่าต้องจัดลำดับอะไร และส่วนอื่นของชุดโซลูชันก็ทำงานบนสัญญาณเดียวกัน ไม่ใช่รายการบล็อกที่แยกขาดจากกัน

  • แชร์บริบทการโจมตีทั่วทั้ง AppSec Suite
  • ผลการตรวจพบที่เชื่อมโยงกันใน Axiler Resolve
  • การอนุมัติโดยมนุษย์ก่อนการแก้ไขตามลำดับ
Agentic WAF · บริบทของเอเจนต์Context → Axiler Resolve
การโจมตีสด
WAF
Agentic Code Analysis
Agentic DAST
Resolve

การเชื่อมโยง WAF + SAST

เชื่อมโยงการโจมตีสดกับการแก้ไขโค้ด และแก้ไขได้ทั้งสองฝั่ง

เชื่อมต่อ Agentic WAF กับ Agentic Code Analysis แล้วการโจมตีขณะรันไทม์จะกลายเป็นการสืบสวนระดับโค้ด บล็อกการโจมตีที่ edge ติดตามไปยังไฟล์ที่เกี่ยวข้อง ตรวจสอบการแก้ไขที่ AI สร้าง และเปิด PR โดยไม่สูญเสียบริบทจากโปรดักชันที่เป็นจุดเริ่มต้น

การแก้ไขขณะรันไทม์

Virtual patch และกฎ WAF ที่สร้างขึ้นจะปกป้องเส้นทางที่มีช่องโหว่ระหว่างที่ทีมวิศวกรตรวจสอบการแก้ไข ทราฟฟิกถูกบล็อกที่ edge ตั้งแต่วินาทีที่ยืนยันการโจมตี

การแก้ไขโค้ด

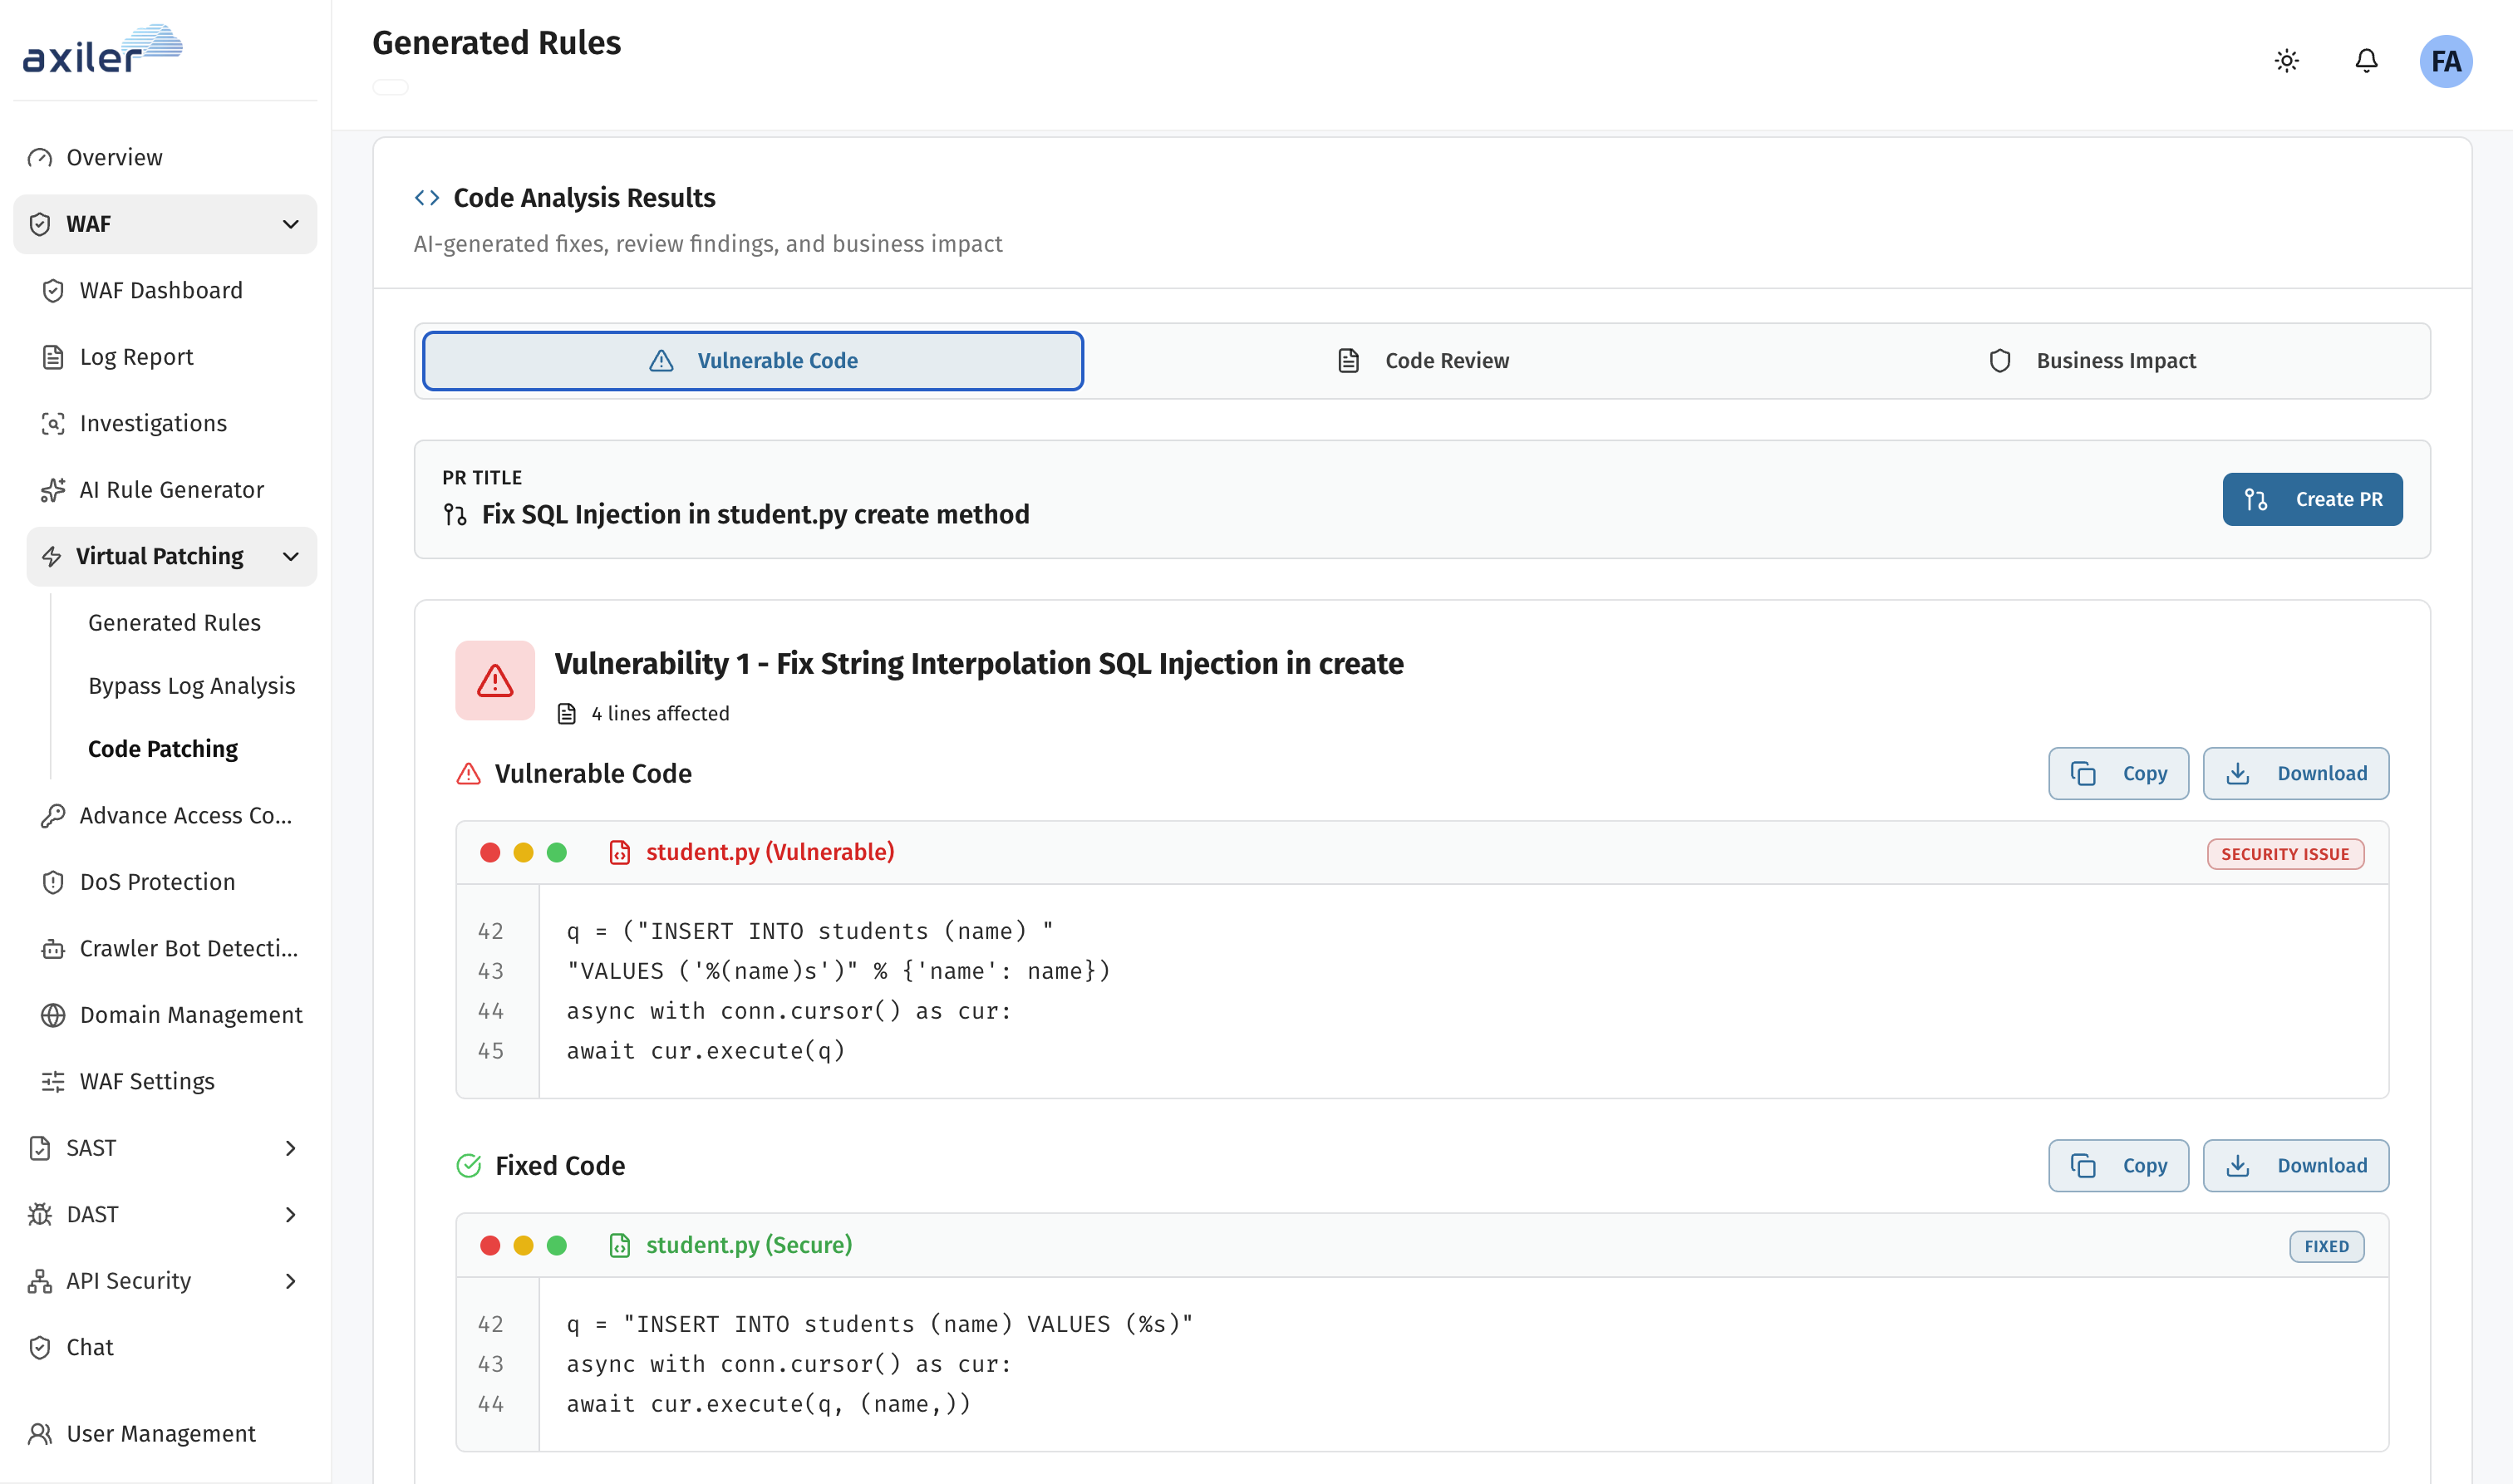
Agentic Code Analysis จับคู่พารามิเตอร์ที่ถูกโจมตีกับไฟล์ซอร์สที่เกี่ยวข้อง แสดงโค้ดที่มีช่องโหว่เทียบกับโค้ดที่แก้แล้ว และให้คุณสร้าง PR ได้จากเวิร์กโฟลว์ที่เชื่อมโยงเดียวกัน

จับคู่การโจมตีกับไฟล์ซอร์ส

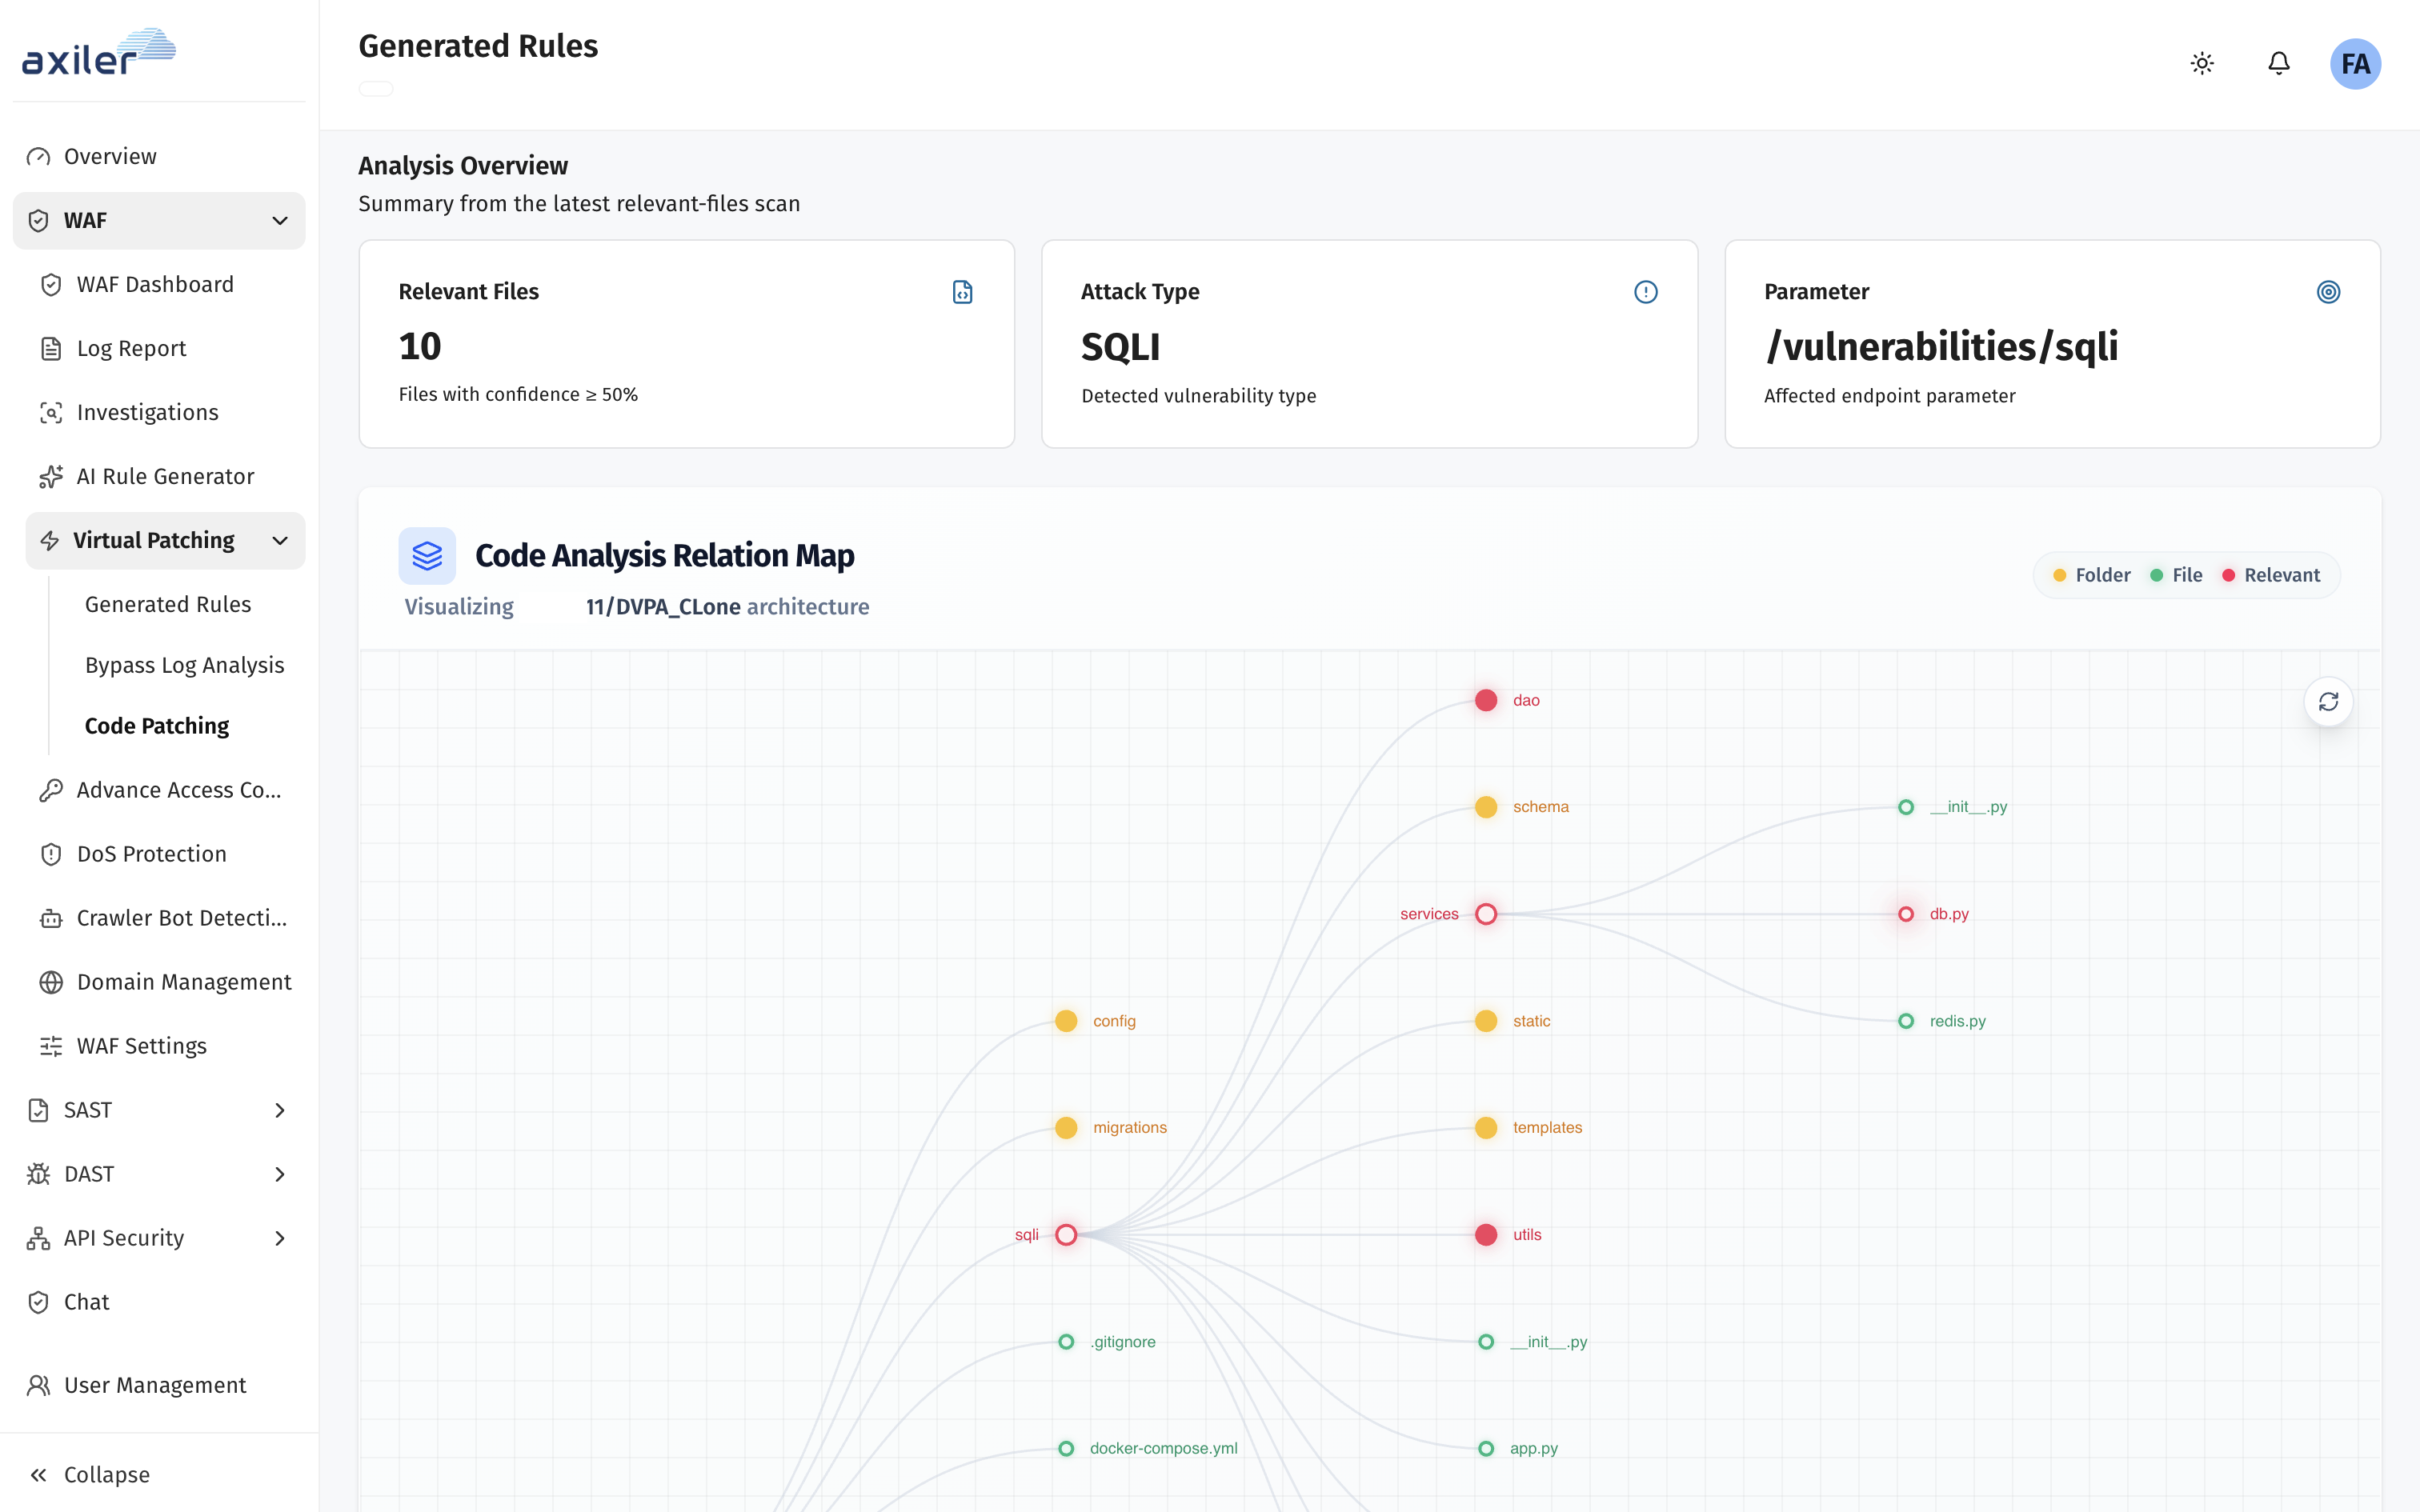
การโจมตี SQL injection บน /vulnerabilities/sqli ถูกติดตามผ่านรีโพสิทอรีของคุณ แผนผังความสัมพันธ์ไฮไลต์ sqli, dao, services และ utils ซึ่งเป็นเส้นทางที่ Agentic Code Analysis ควรให้ความสำคัญ

ผลการวิเคราะห์โค้ดแสดงโค้ด SQL injection ที่มีช่องโหว่และที่แก้แล้ว พร้อมปุ่ม Create PR

ตรวจสอบการแก้ไขและดีพลอยสู่โค้ด

ดูโค้ดที่มีช่องโหว่และโค้ดที่แพตช์แล้วเทียบกัน ประเมินผลกระทบทางธุรกิจ แล้วสร้าง pull request การโจมตีบน WAF ที่เป็นจุดเริ่มต้นยังคงเชื่อมโยงตลอดการตรวจสอบ

แผนผังความสัมพันธ์ของกฎที่สร้างขึ้น เชื่อมการโจมตี SQL injection บน WAF กับไฟล์ซอร์สที่เกี่ยวข้องในโค้ดเบส

ใช้ได้เฉพาะเมื่อเชื่อมต่อ Agentic Code Analysis กับพื้นที่ทำงาน WAF ของคุณแล้ว

สำรวจ Agentic Code Analysis

ตรวจจับ crawler และบอท

บล็อก AI crawler ไม่ให้ดึงเนื้อหาของคุณ

หยุด GPTBot, ClaudeBot และ crawler ที่ใช้ฝึก AI อื่นๆ ไม่ให้เก็บเนื้อหาจากหน้าเว็บของคุณ โดยยังอนุญาตเสิร์ชเอนจินและบอทตรวจสอบที่คุณไว้ใจ Agentic WAF จำแนกระบบอัตโนมัติที่ edge เพื่อให้เนื้อหายังเป็นของคุณ

  • บล็อก user-agent ของ AI scraper ที่รู้จักและรูปแบบการ crawl ที่น่าสงสัย
  • อนุญาตบอทค้นหาและบอทตรวจสอบ uptime ที่ถูกต้องด้วยกฎที่ละเอียด
  • บันทึกทราฟฟิก crawler ที่ถูกบล็อกร่วมกับเหตุการณ์ WAF อื่นๆ

บล็อก

  • GPTBot
  • ClaudeBot
  • CCBot
  • Bytespider
  • Amazonbot

อนุญาต

  • Googlebot
  • Bingbot
  • ระบบตรวจสอบ uptime

ความครอบคลุมขณะรันไทม์

บล็อกการโจมตีแบบ OWASP โดยอัตโนมัติ

  • Injection และการใช้งานในทางที่ผิด

    หยุด SQL injection, XSS และเพย์โหลดแบบ command ก่อนจะถึงแอปและ API ของคุณ

  • DoS และ rate limiting

    ปกป้อง endpoint จากการโจมตีแบบ flood, brute force และทราฟฟิกที่ผิดปกติด้วยขีดจำกัดที่กำหนดได้

  • บอทและ crawler

    แยกระบบอัตโนมัติที่เป็นอันตรายออกจาก crawler ที่ถูกต้องด้วยการจัดการบอท

  • การควบคุมการเข้าถึง

    บล็อกหรืออนุญาตตาม IP, path, ภูมิศาสตร์, user-agent และไดเรกทอรีด้วยนโยบายการเข้าถึงขั้นสูง

  • Virtual Patching

    ลดความเสี่ยงจาก zero-day ที่ edge ระหว่างที่ทีมวิศวกรเตรียมการแก้ไขโค้ด

  • จัดการโดเมนและ SSL

    จัดการหลายโดเมน ใบรับรอง และการรีเฟรช SSL จากคอนโซล WAF เดียวกัน

AppSec Suite

WAF คือหนึ่งเอเจนต์ในระบบที่เชื่อมต่อกัน

Agentic WAF แชร์สัญญาณการโจมตีสดกับ Agentic Code Analysis, DAST, API Security และ Cloud Security ส่วน Axiler Resolve จัดลำดับสิ่งที่สำคัญ ทีมของคุณอนุมัติครั้งเดียว แล้วแก้ไขพร้อมบริบทครบถ้วน

มาคุยกัน

ปกป้องเว็บแอปของคุณ
ด้วย Athena

ชมการทำงานบนระบบของคุณในเดโมสด 30 นาที ไม่มีสไลด์ มีแต่ข้อมูลของคุณ

  • 30 นาทีเดโมสดบนระบบของคุณ
  • ตรวจสอบผลการตรวจพบในโค้ดพร้อมบริบท
  • SOC 2ได้รับการรับรอง Type II